GMOインターネットグループの熊谷正寿代表が、涙を浮かべて頭を下げました。2026年11月2日の午後3時30分から、不正アクセス問題で初めての記者会見が開かれ、約3時間半におよぶ質疑の中で「2年前に、グループのセキュリティ会社からシステムの弱点を指摘されていた」ことが明らかになりました(時事通信、日本経済新聞)。
前日の11月1日夜には、共同通信が「攻撃者に北朝鮮系のハッカー集団がいる可能性が高い」とGMOが分析していると報じています(共同通信)。会見の関連記事はYahoo!ニュースのアクセスランキング上位に何本も並び、熊谷代表の「命の砂時計」という言葉はXのトレンドに入りました(ITmedia NEWS)。
そして会見の第2部で熊谷代表が時間を割いて語ったのが、AIによるサイバー攻撃の脅威です。会見で何が分かったのか。AIは攻撃をどこまで変えたのか。そして、あなたの口座とお金を守るために何をすればよいのか。確認できた事実をもとに、AIのプロの目線で整理します。
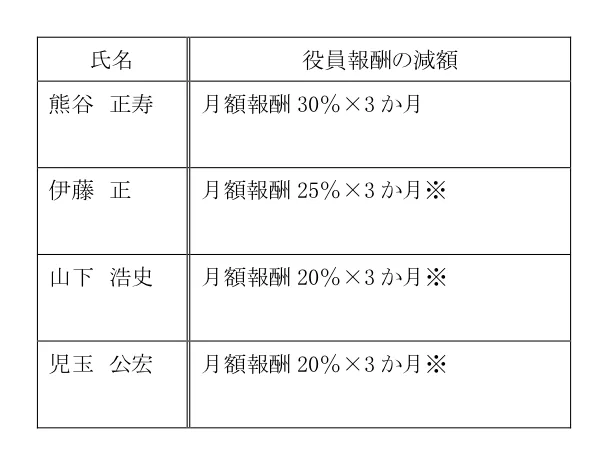
出典:時事通信、GMO第16報、GMO開示資料(役員報酬の減額)
CHAPTER 01最新の時系列:侵入から初会見まで
今回の会見で、攻撃者がいつ入り込み、どう広がったのかが初めて具体的に示されました。山下浩史副社長の説明と、GMOの公式発表、報道を時間の順に並べます。
出典:時事通信(会見詳報)、GMO第15報、GMO「お客様へのご案内」、GMOグローバルサイン、日本経済新聞
注目したいのは、侵入から発覚までの約2か月半です。攻撃者は8月の初めに入り込み、管理者の権限を手に入れてから、約1か月かけてウイルスを配っていました。気づいたきっかけは、顧客からの問い合わせでした(時事通信)。
GMOグループでは、ほかのサービスでも発表が続いています。シングルサインオンの「GMOトラスト・ログイン」では、ロゴ画像を置く公開用の保管場所に顧客情報のファイルも保存されていて、2017年11月ごろから2026年9月15日まで外から取得できる状態だったと発表されました。パスワードや多要素認証の情報、決済情報は含まれていないとしています(GMOグローバルサイン、ITmedia NEWS)。こちらは設定の不備が原因とされる別の事案です。
CHAPTER 02会見で分かった5つのこと
会見は3部に分かれていました。第1部が謝罪と経緯の報告、第2部が熊谷代表によるAIとサイバー犯罪の脅威、経営理念についての話(約30分)、第3部が質疑応答です(ITmedia NEWS)。登壇したのは、熊谷代表、伊藤正副社長(GMOインターネット社長)、山下浩史副社長、安田昌史副社長です(日本経済新聞)。明らかになったことを5つにまとめます。
2年前に弱点を指摘されていた
2024年4月24日、グループのセキュリティ会社「GMOサイバーセキュリティ byイエラエ」が改善点を報告。4回の緊急メンテナンスを行ったものの、山下副社長は対策の「深さと速さが不足」だったと認めました。
身代金は払わない
10月21日に約80億円を要求されたことについて、熊谷代表は「一歩たりとも犯罪者にお金を払うことはしない」と述べました。
役員4人の報酬を減額
熊谷代表は月額報酬の30%、ほか3人は20〜25%を、12月支給分から3か月減らします。検証の結果を踏まえ、経営責任をあらためて検討するとしています。
SNSの投稿をおわび
被害者の感情に配慮を欠いた写真の投稿や、被害者の家族構成にかかわる投稿の再投稿について謝罪し、Xでの発信を一定期間休むと表明しました。
北朝鮮の関与は明かさず
前夜の報道について問われても、国名を含めて攻撃者の情報は明らかにしませんでした。解析の結果は「しかるべき機関」に報告したと説明しています。
出典:時事通信、TBS NEWS DIG、ITmedia NEWS、GMO開示資料
なぜ指摘は生かされなかったのか
日本経済新聞の一問一答によると、2024年の報告は伊藤副社長と山下副社長までは届いていましたが、熊谷代表には届いていませんでした。指摘したイエラエはグループに加わって間もなく、ほかのグループ会社に指示する権限を持っていなかったといいます。熊谷代表は「イエラエと各社の間に私が介在してマネジメントすべきだった」と述べています(日本経済新聞)。
2024年に指摘された弱点が今回の侵入の入り口だったかどうかは、会見の時点では調査中です。山下副社長は、原因の分析はこれからで、何が足りなかったのかを検証すると説明しました(TBS NEWS DIG)。熊谷代表は、侵入を完全に防げなくても早く食い止め、早く回復する「レジリエンス」への切り替えが遅れたことを、最大の問題点に挙げています(時事通信)。
話題になった「命の砂時計」
Xで大きな反響を呼んだのが、熊谷代表の「命の砂時計」という言葉です。第2部に多くの時間を割いた理由を問われ、熊谷代表は次のように答えました。
命の砂時計を何に捧げているのかが人生。私はインターネットとこの(GMO)グループに捧げている
熊谷正寿代表(産経新聞)限られた人生の時間を砂時計にたとえた言葉で、熊谷代表は以前からXでも使っていました。質疑では、同じ趣旨の質問が続いた場面で「同じ回答を二度すると、皆様の命の砂時計を無駄遣いしますので」と述べ、午後6時半ごろにはXのトレンドに入りました(ITmedia NEWS)。熊谷代表は会見で、安全で安心なインターネットをつくりたいという思いを強調しています(産経新聞)。
CHAPTER 03北朝鮮のハッカーとAI
11月1日夜の共同通信の報道は、会見の前から大きな注目を集めていました。報道の中身を整理します(共同通信)。
マルウエアの特徴や、攻撃を受けたサービスの通信の記録などから、北朝鮮系のハッカー集団がいる可能性が高いと分析。政府に報告したとみられます。
犯行声明サイトの公開直後に接続したIPアドレスのうち5つが、過去に北朝鮮のハッカー集団が使ったものと一致。一方で、米国や日本など複数の国の痕跡もあり、調査をかく乱しようとした可能性も指摘されています。
会見では、元ICPO(国際刑事警察機構)の情報部門の担当者を含む有志が解析を行い、結果を関係機関に報告したと説明されました。国名は調査中として公表を控えています(TBS NEWS DIG)。攻撃者の特定は、警察の捜査とあわせて今後の焦点です。
北朝鮮のハッカー集団がAIを道具にしていることは、GoogleやAnthropicなどAIの会社自身の報告で確認されています。偽のビデオ会議の映像、AIで書いたウイルス、AIで作った経歴での不正な就職などです。11月2日の記事で詳しくまとめているので、あわせてご覧ください。
CHAPTER 04AIが“穴”を見つける速さ、企業が直す速さ
会見の第2部で、熊谷代表はAIの登場で変化の速さが一気に上がったと訴えました。
今感じている(成長の)スピードは曲線ではない、垂直だ。一番最初にこのスピードに合わせたのは犯罪者だ
熊谷正寿代表(時事通信)グループへの攻撃は年初から100倍に増えたと説明し、最先端のAI開発にルールが必要だと訴えています(日本経済新聞)。AIを使った攻撃は、以前の「拳銃」から「機関銃」に変わったとたとえました(innovaTopia)。
一方で、今回の攻撃そのものについては、質疑で次のように答えています。
AIが使われた証拠はございません。ただ、攻撃者がAIを使ってないというのも、多分ないだろうなと思ってます
熊谷正寿代表(東スポWEB)熊谷代表は「AIのせいにはしていません」とも述べています。つまり、今回の事件でAIの使用は未確認。そのうえで、AIが攻撃全体の速さと量を押し上げているという危機感を示した、という整理になります。
データで見る「攻める速さ」と「直す速さ」
この危機感は、世界のデータでも裏付けられています。米通信大手Verizonが毎年まとめる情報漏えいの調査「DBIR」の2026年版は、次のような結果を示しました(Verizon、Help Net Security)。
情報漏えいの入り口のうち「弱点(脆弱性)を突かれた」が31%。19年の調査で初めて、盗まれたパスワードを上回って1位になりました。Verizonは、攻撃者がAIで既知の弱点を突くまでの時間を縮めていると指摘しています。
弱点を完全に直すまでにかかった日数の中央値は43日。前年の32日から約2週間のびました。悪用が確認済みの弱点を完全に直せた割合は26%(前年38%)にとどまります。
出典:Verizon「2026 Data Breach Investigations Report」発表、Help Net Security
攻める側はAIで弱点を探す時間を縮め、守る側は直すのに以前より時間がかかっている。この差こそが、AI時代のセキュリティの最大の課題です。AIの会社が開発中のAIでソフトの弱点を次々に見つけている現状は、10月30日の記事で詳しく紹介しました。
国も「AIで弱点を探す」側へ
政府も動いています。10月26日のサイバーセキュリティに関する関係閣僚会議で、高市総理大臣は、AIの安全性を評価する機関AISIの知見を使い、「高性能AIを用いた脆弱性チェック」を政府のシステムで前倒しして行うよう指示しました。あわせて、IPA(情報処理推進機構)の人材による模擬攻撃のテストや、被害を受けた企業の相談窓口の充実も指示し、緊急対策パッケージを取りまとめる方針です(ITmedia NEWS)。
熊谷代表は会見で、海外からの悪意あるIPアドレスを見つけたら通信事業者にすぐ止めてもらう「サイバーイージス構想」を、高市政権に提案したい考えを示しました(産経新聞、innovaTopia)。通信を止める仕組みと「通信の秘密」との関係は、10月29日の記事で解説しています。
今回の会見で最も重い事実は、弱点が「見つかっていた」ことです。AIの時代、弱点を見つける力は攻める側にも守る側にも急速に広がっています。見つける速さで差がつきにくくなるほど、勝負を分けるのは見つけた弱点を直しきるまでの速さと、直したことを確かめる再点検です。会見では、4回のメンテナンスのあと同じ内容の再診断は行われていなかったことも説明されました。
私たちAIを開発する立場から見ると、AIは「直す速さ」を上げる道具にもなります。弱点の報告を読み、影響する範囲を洗い出し、修正の手順を整え、修正後にもう一度同じ攻撃を試す。この流れをAIが手伝えば、43日を大きく縮められます。AIで攻撃が速くなる時代の守りは、AIで直す速さを上げ、早く気づき早く戻すレジリエンスを組織の仕組みにすること。今回の会見は、その必要性を日本中に示した出来事だと考えています。
CHAPTER 05あなたの口座を守るためにできること
ここからは、あなた自身の守り方です。お名前.com デスクトップクラウドの利用者向けの手続きと、どのサービスを使う人にも共通する対策に分けて紹介します。
利用者の方へ:補償の手続きと見分け方
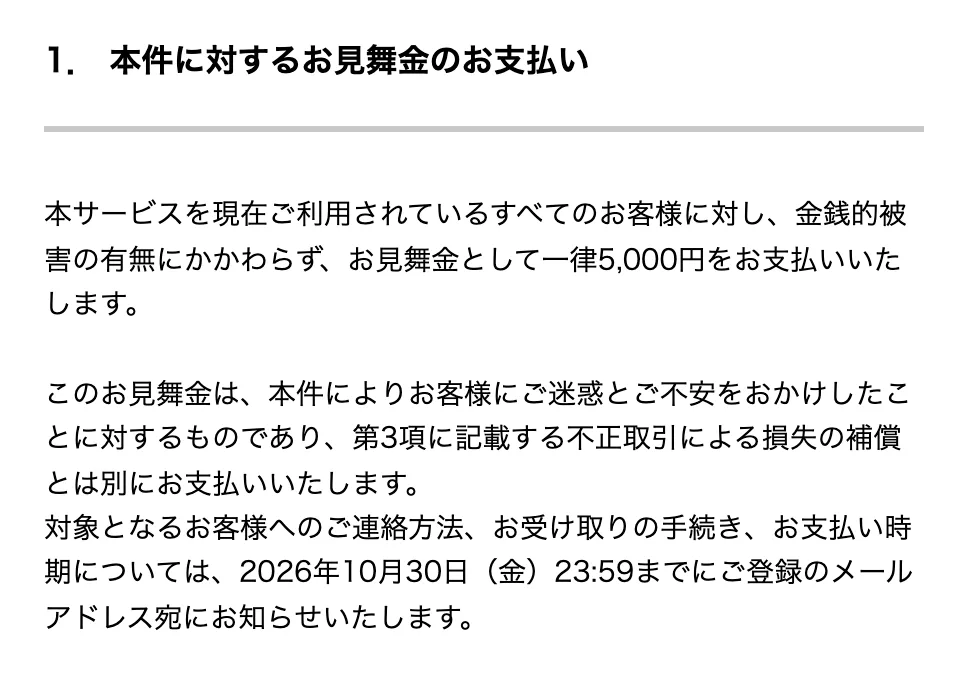
GMOは、サービスを利用しているすべての顧客に一律5,000円の見舞金を支払い、代替サービスを移行後6か月無償で提供するとしています。不正取引による損失は、GMOが不正アクセスによると認めた実際の損失(差損・手数料など)が対象で、申請方法は11月6日(金)までに公式サイトとメールで案内されます(GMO第4報)。会見で熊谷代表は、FXの不正取引で受けた直接の損失を全額補償すると明言しました(日本経済新聞)。情報を公開された人には、最大300万円の特別見舞金も示されています(GMO第12報)。
- GMOは補償の手続きで、取引の閲覧専用パスワード以外のパスワードや暗証番号を尋ねないとしています(GMO第4報)
- メールやSMSのリンクは開かず、GMOの公式サイトに同じ案内があるかを確かめます
- 不安なときは、24時間受付の窓口(03-5456-2560)かお問い合わせフォームに相談します(GMO「お客様へのご案内」)
すべての人へ:AI時代の5つの守り
攻撃者がAIで本物そっくりの文章をすぐに作れる時代です。流出のニュースのあとは、それに便乗した詐欺の連絡が増えます。FXや証券、ネット銀行を使っている人は、次の5つを確かめてください。
- パスワードを使い回さない:お金にかかわるサービスは、すべて別のパスワードにします。
- 多要素認証かパスキーを設定する:パスワードが漏れても、それだけではログインできなくなります。
- 取引の通知をオンにする:ログインや注文、出金のたびに通知が届く設定にすると、身に覚えのない取引にすぐ気づけます。
- 公式アプリとブックマークから開く:「補償」「本人確認」「期限」と書かれた連絡ほど、リンクを使わずに自分で開きます。
- 怪しい文面はAIに聞く:ChatGPTやClaude、Geminiに文面を貼って、詐欺の特徴がないか確かめます。口座番号やパスワードは貼らないでください。
パソコンを遠隔で使うサービスやクラウドを使っている人は、手元のパソコンとのファイル共有の設定も見直しましょう。会見では、接続元のパソコンのファイルが盗まれた例も確認されたと報じられています(セキュリティ対策Lab)。必要なときだけ共有をオンにするのが安全です。
FAQよくある質問
熊谷代表は会見で「AIが使われた証拠はございません」と答えました。そのうえで、攻撃者がAIを使っていないとも考えにくいとの見方を示しています。
共同通信は、GMOが北朝鮮系のハッカー集団の可能性が高いと分析していると報じました。会見では国名は明らかにされず、調査と警察の捜査が続いています。
会見の時点では調査中です。GMOは原因の分析と、何が足りなかったのかの検証を進めるとしています。
不正アクセスによる直接の損失は全額補償すると説明されています。申請方法、必要な書類、受付期間は、11月6日(金)までに公式サイトとメールで案内される予定です。
GMOは、セキュリティの仕組みを根本から作り直す方針で、利用者には独立したクラウド基盤の代替サービスへの乗り換えを案内しています。乗り換え後6か月は無償です。
- 11月2日、熊谷代表が初の記者会見で謝罪。約3時間半の質疑が行われました
- 2024年4月にグループ会社が弱点を指摘。4回の緊急メンテナンスは「深さと速さが不足」と説明されました
- 攻撃者は2026年8月5日に侵入し、約2か月半後に顧客の問い合わせで発覚しました
- 北朝鮮系ハッカーの可能性が報じられ、会見では国名は明かされていません
- AIの使用は「証拠はない」。一方で、AIで攻撃が速くなり、直す速さが追いついていないことはデータで示されています
- 補償の申請方法は11月6日までに案内。補償をかたる詐欺に注意し、多要素認証と公式アプリからの確認を習慣にしましょう
REFERENCES参考文献
- GMOインターネットグループ「役員報酬の減額に関するお知らせ」(2026年11月2日)
- GMOインターネットグループ「不正アクセスに関するお詫びとお知らせ(第4報)」
- GMOインターネットグループ「現在の対応について(第12報)」
- GMOインターネットグループ「現在の対応について(第15報)」
- GMOインターネットグループ「現在の対応について(第16報)」
- GMOインターネットグループ「お客様へのご案内」(10月30日)
- GMOグローバルサイン「GMOトラスト・ログイン」に関するお知らせ(第三報)
- 時事通信「【会見詳報】GMO熊谷氏「お客様守れなかった」」
- 日本経済新聞「GMO熊谷正寿社長「2年前の指摘、私が介在すべきだった」 会見の一問一答」
- 日本経済新聞「GMOペイメントゲートウェイ、プリペイドカード番号など69件漏洩」
- 共同通信「【独自】GMO攻撃、北朝鮮ハッカーか 複数の痕跡、政府に報告」
- TBS NEWS DIG「GMO熊谷社長が初会見で謝罪」
- TBS NEWS DIG「GMO社長が涙の会見…【Nスタ解説】」
- 産経新聞「GMO会見 熊谷社長「ネットとGMOに人生を捧げている」」
- ITmedia NEWS「「命の砂時計」連呼のGMO会見」
- ITmedia NEWS「GMO系シングルサインオン、4.5万人分漏えい」
- 東スポWEB「GMO熊谷社長 AIの脅威に警鐘も…」
- innovaTopia「GMO会見、サイバーイージス構想と全額補償」
- セキュリティ対策Lab「GMOの3時間超の謝罪会見は何を明らかにしたのか」
- ITmedia NEWS「政府、サイバー攻撃の「緊急対策パッケージ」来週中に策定へ」
- Verizon「2026 Data Breach Investigations Report」
- Help Net Security「Verizon DBIR: Vulnerability exploitation is the dominant initial access vector」