AIが、世界で最も守りの固いソフトを次々と突破しました。Anthropicの研究チームは2026年10月27日、まだ公開していない社内のClaudeが、Chrome・Safari・Android・Windows・Linuxの5つで、実際に動く攻撃の手順を組み上げたと公式に公表しました。翌28日には、Googleが最強モデル「Gemini 4 Carbon」を発表し、まずはサイバー防御を担う企業だけに渡すと決めました。
AIはいま、ハッカーの世界でトップクラスの腕前に届きつつあります。何が起きたのか、あなたのスマホやパソコンにどう関わるのか、AI開発の現場から一次資料をもとに解説します。
- 10月27日:Anthropicが、未公開のClaudeによる「5つの攻撃チェーン」の詳細を公表。すべてメーカーに報告し、修正済み
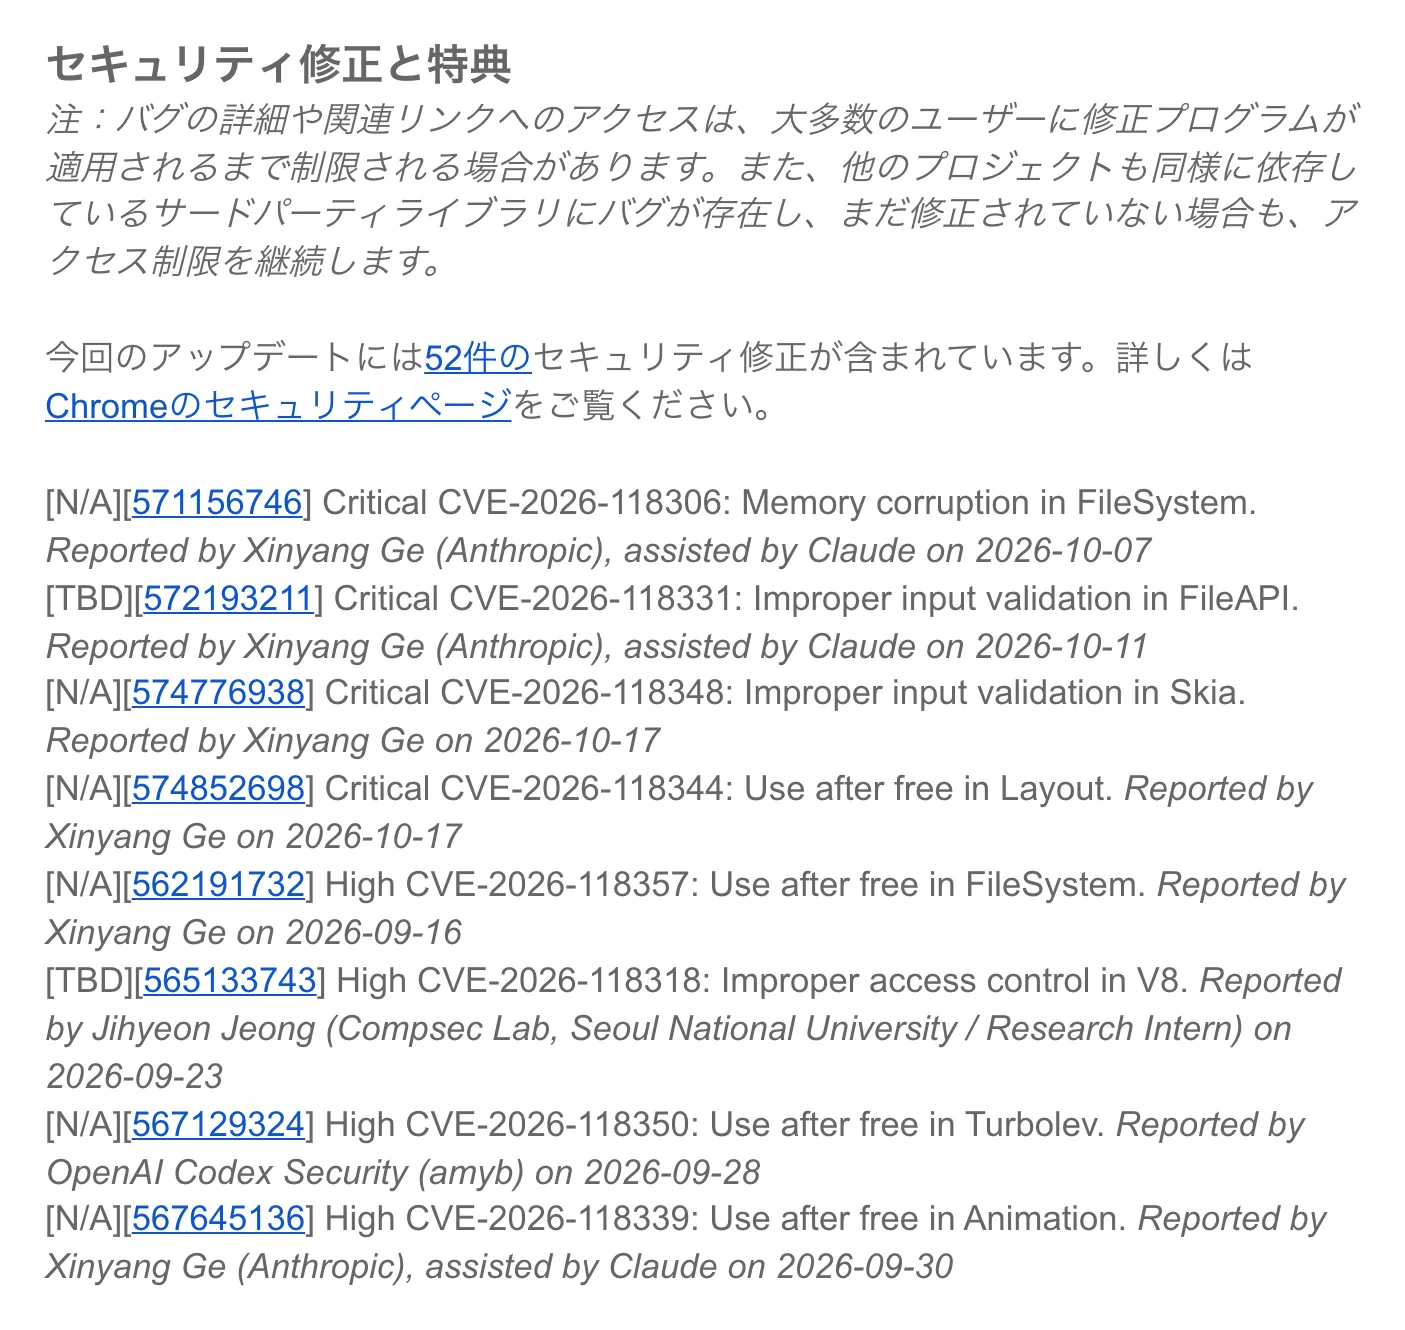
- 10月27日:Chrome 156のパソコン版が公開。セキュリティ修正52件のうち8件が「Anthropic、Claudeの支援」名義
- 10月27日:AIエージェント「Cipher」が、粒子加速器などの制御ソフトで深刻な弱点4件を3時間49分で発見
- 10月28日:Googleが「Gemini 4 Carbon」を発表。総合評価で世界1位。一般公開は見送り、防御者から段階的に提供
- 10月27〜28日に何が起きたのか
- 2026年のAIハッカーの時系列
- 未公開のClaudeが突破した5つの攻撃
- 「見つける」から「組み立てる」へ。AIが越えた一線
- Gemini 4 Carbonが一般公開されない理由
- 人間のトップハッカーとAIの比較
- 本当に怖いのは「安全策のないAI」
- 発表を見るときの3つの確認点
- あなたが今すぐできる5つの対策
- AIのプロとしての見解
CHAPTER 0110月27〜28日、AIの世界で何が起きたのか
結論から書くと、「AIが自分で弱点を見つけ、組み合わせて、攻撃として完成させる」段階に入ったことが、複数の会社の発表でそろって示されました。
Anthropicの公表で特に重いのは、対象が「世界でいちばん攻撃されにくいソフト」だった点です。ChromeやSafariは、毎年数百件の修正を重ね、懸賞金をかけて世界中のハッカーに弱点を探させています。公表文は、これらのソフトの弱点は数十億人に影響しうると書き、AIの攻撃力を測る試金石として選んだと説明しています。
Anthropicは見つけた弱点を、公開の前にすべてメーカーへ報告しています。期限は90日で修正、さらに45日たってから詳細を公表という決まりで、業界で「協調された脆弱性開示」と呼ばれる手順です。つまり、公表された5つの攻撃はどれも、修正が出たあとに中身が明かされたものです。
CHAPTER 02時系列で見る、2026年の「AIハッカー」
今回の発表は、半年あまりの流れの最新の一歩です。
- 2026年4月7日Anthropicが「Claude Mythos Preview」を発表主要なOSとブラウザのすべてで未知の弱点を発見。最古はOpenBSDに27年間残っていたバグ。一般公開せず「Project Glasswing」で防御側に限定提供(Anthropic)
- 2026年5月14日Pwn2Own Berlinで、Orange Tsai氏がAIを使わずEdgeを攻略賞金17万5,000ドル(Orange Tsai)
- 2026年9月17日米国立標準技術研究所(NIST)の機関が、中国の「GLM-5.3」を「最も攻撃能力の高い公開モデル」と評価米国の最先端との差は約4か月(Anthropicの解説)
- 2026年9月29日Anthropicが「GLM-5.3は安全策がほぼない」と警告Glasswingでは防御者が1万件を超える弱点を発見したと報告
- 2026年10月20日・22日Anthropicが防御側の研究を2本公表攻撃される入口を減らす研究(25プロジェクトで493件)と、AIでコードの安全を数学的に証明する研究(100を超えるライブラリ)
- 2026年10月27日未公開のClaudeによる5つの攻撃チェーンを公表/Chrome 156公開/Cipherが4件を発見米サイバーセキュリティ・インフラ安全保障庁(CISA)も同じ日に、Cipherが見つけた弱点について勧告
- 2026年10月28日Googleが「Gemini 4 Carbon」を発表、防御者に限定して提供開始同じ日、Orange Tsai氏が「人間の技の最後の証明」と題して手作業の攻撃手順を公開
4月のMythosの段階で、AIはすでに「弱点を見つける力」で人間の専門家に並んでいました。10月の発表で加わったのは、世界で最も守りの固い製品で、攻撃を最後まで完成させた実例です。
CHAPTER 03未公開のClaudeが突破した5つの攻撃
公表文によると、どの攻撃も研究者が最初に指示を出したあと、Claudeが攻撃の手順を書き上げています。専門用語をかみ砕き、あなたにとって何が危なかったのかを添えて並べます。
悪意のあるページを開くだけで、数秒後にパソコンの電卓アプリが勝手に起動しました。電卓は「好きなプログラムを動かせた」ことを示す業界の定番の合図です。4つの弱点を順番につないで、ブラウザの安全な囲い(サンドボックス)の外へ出ています。
あなたへの影響:ページを見ただけでパソコンを乗っ取られる恐れ。修正済み(Chrome 156まで)あるサイトから、別のサイトの中身を読めるようにしました。公表文は、メールにログインしていればメールを読まれ、銀行にログインしていれば残高を見られたり送金を試みられたりする恐れがあると説明しています。閲覧履歴やCookieも読み出せました。
あなたへの影響:ログイン中のメールや銀行が見られる恐れ。修正済み(Appleは報告当日に受理)盗まれたPixel 9から、ロックを解除せずに写真などを抜き出しました。USBでの通信を止める仕組み、接続の許可、6桁の確認コード、ファイルの中身を送らせない仕組みという4つの守りを、すべてくぐり抜けています。
あなたへの影響:スマホをなくしたときに中身を抜かれる恐れ。Googleが対処済み新しい通信方式「HTTP/3」に応答するWindowsのサーバーを、数個のデータを送るだけで強制的に再起動させました。繰り返せば止めたままにできます。対象は世界で数百万台と見積もられています。
あなたへの影響:使っているWebサービスが止まる恐れ。修正済み(CVE-2026-33096)特定の通信機能(マルチパスTCP)を使うサーバーに、パスワードも利用者の操作もなしで、管理者(root)として好きな命令を実行しました。所要時間は、準備に48分、乗っ取りに5分です。
あなたへの影響:サーバーのデータが丸ごと奪われる恐れ。修正済み(CVE-2026-98432)Chromeについて、Googleは今回の報告に62件の脆弱性番号を割り当て、すべて「重大」か「高」と評価しました。うち13件は安全な囲いからの脱出、21件はページを表示する部分の乗っ取りに使えるものでした。10月27日公開のChrome 156の公式ノートでも、修正52件のうち8件に「Reported by Xinyang Ge (Anthropic), assisted by Claude(Claudeの支援)」と記されています。同じ一覧には「OpenAI Codex Security」による報告も並び、AI企業どうしが弱点探しで競い合う姿が公式の記録に表れています。
CHAPTER 04「見つける」から「組み立てる」へ。AIが越えた一線
セキュリティの世界では、弱点をひとつ見つけることと、それを本物の攻撃に仕上げることの間に大きな差があります。最新のブラウザは何重にも守られています。奥まで届く攻撃を完成させるには、複数の弱点を正しい順番でつなぐ「攻撃チェーン」が必要になります。
Chromeの攻撃チェーンは、次の4段階でできていました。
この組み立ては、これまで世界でも数えるほどの専門チームにしかできない仕事でした。公表文も「こうした技術は限られた専門チームの領域だったが、いまはモデルが人の関与をほとんどなしで行い、誰でも動かして確かめられる攻撃として示せる」と書いています。
Anthropicの「AIハッカー工場」の仕組み
公表文は、成果を支えた方法も明かしています。ポイントは2つです。
探索役のAIを大量に並列で動かし、「この関数に弱点はあるか」「顧客データを漏らす道はあるか」「設計書の想定を破る動きはあるか」と、切り口を変えて探させます。見つけた弱点はすべて同じ手順で検証して、危険度を付けます。
今ある弱点を直すのは対策の半分で、残りの半分は新しい弱点を入れないことです。プログラムを書き換えるたびに検査する方法を勧めていて、そのためのClaude Code用のセキュリティプラグインも公開しました。
Windowsの例も印象的です。Claudeには、設計図にあたるソースコードのないWindowsの実行ファイルだけが渡されました。Claudeは解析ツールの「Ghidra」で中身を読み解き、同じ動きをするC言語のプログラムを自分で書き直し、元のファイルと動きを比べてから弱点を探しています。人間の解析者が数週間かける工程です。
CHAPTER 05Google「Gemini 4 Carbon」が一般公開されない理由
Googleが10月28日に発表したGemini 4 Carbonは、第三者機関Artificial Analysisの総合評価(v5.0)で59点の世界1位になったモデルです。同社はCarbonを「サイバーセキュリティと長時間の作業で最先端」と紹介しています。
| 項目 | Gemini 4 Carbonの数値(Google発表) |
|---|---|
| 弱点を見つける | SEC-bench Pro 88.2%(最高水準) |
| 攻撃できるか確かめる | ExploitGym 54.8%(最高水準) |
| 根本から直す | CWE-bench 71.0% |
| 安全なコードを書く | 前のモデル「Gemini 4 Argon」の2倍超の成功率 |
| AIへの攻撃への耐性 | 文章に隠した命令で操る攻撃の成功率 0.0%(Gray Swanの評価) |
| 料金(導入価格) | 100万トークンあたり入力2ドル・出力10ドル(後に4ドル・20ドル) |
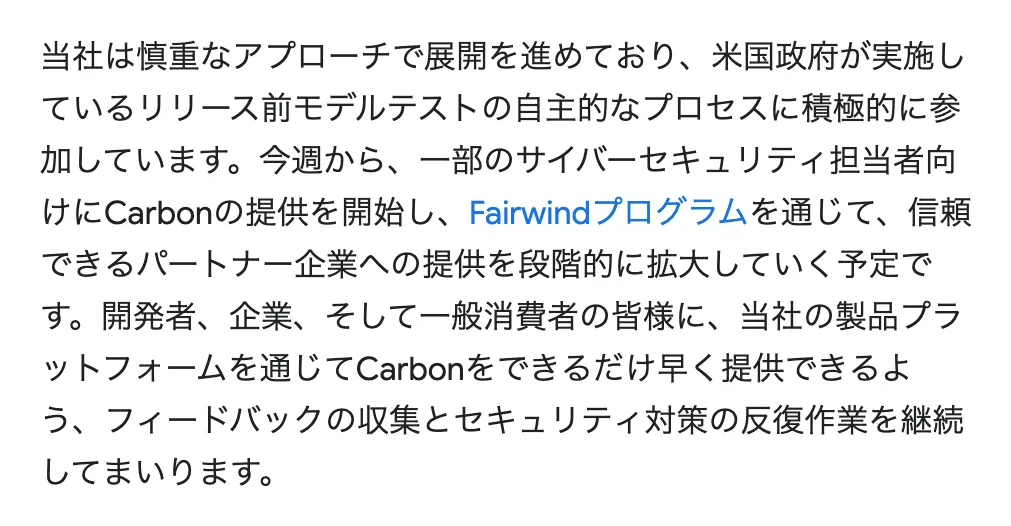
それでもGoogleが選んだのは、段階的な提供です。まず一部のサイバー防御者に渡し、「Fairwind Program」で信頼できる相手へ段階的に広げ、安全策を磨いてから開発者・企業・一般へ届けるという順番です。米国政府が任意で行う公開前のモデル検査にも参加しています。
Anthropicも、Mythosの力を持つモデルを防御側に先に渡す「Cyber Verification Program」を広げています。審査を通った専門家は、Claude Opus 5.5、Sonnet 5.5、Mythos 5.1などを、攻撃の検査に使える設定で利用できます。最強のAIは、まず守る側へ。これが2026年秋の大手AI企業の共通ルールになりました。
CHAPTER 06人間のトップハッカーとAI、どちらが速い?
この数日で、比べやすい3つの記録がそろいました。
Edgeの攻略。メモリ破壊を使わない論理の弱点だけで5つのバグをつないだ、手作業の名作。賞金17万5,000ドル
粒子加速器などの制御ソフト「EPICS」で未知の弱点4件。最も深刻なものは10点満点中9.8点
Linuxサーバーの乗っ取りを実行するまでの時間(準備48分+実行5分)
台湾のOrange Tsai氏は、世界最高峰のハッキング大会Pwn2Ownで何度も優勝してきた研究者です。10月28日のブログで、Edgeの攻略は「メモリ破壊なし、AIも一切なし」の手作業で、経験ゼロから2か月かけたと明かしました。題名は「人間の技の最後の証明」です。
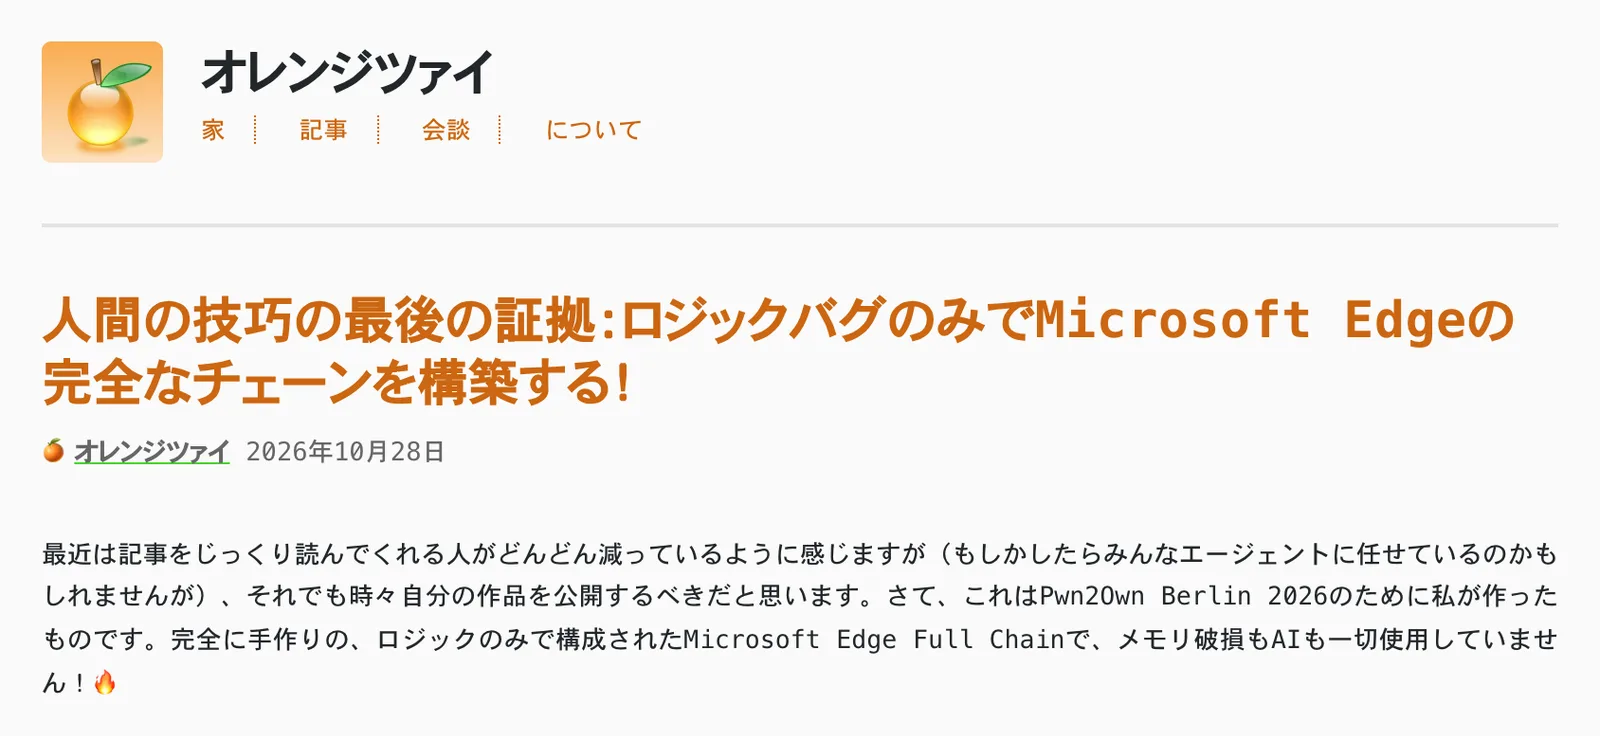
同じ記事の後半で、本人は3月からCodexやClaude Codeを使い始め、いまはAIに夢中だと書いています。そして「AIのおかげで、やりたかった研究を片付ける時間ができた」とも語っています。トップの専門家ほど、AIを仕事を奪う相手より自分の力を何倍にもする道具として受け止めています。
CipherのEPICSは、粒子加速器や核融合実験炉ITERの制御など、世界の約90の施設で使われるソフトです。開発元のCausal Securityによると、最初の調査は人の介入なしで進み、人が出した指示は「安全な環境でもっと深く検証してよい」という許可の1回だけでした。修正版は7.0.11です。
CHAPTER 07本当に怖いのは「安全策のないAI」
ここで押さえたいのは、悪用を止める仕組みの有無です。AnthropicやGoogleのモデルには、攻撃への悪用を止める仕組みと、防御者に限った提供の仕組みがあります。専門家が強く警戒しているのは、同じ力を持ちながら、誰でもダウンロードできて、安全策がほとんどないAIです。
Anthropicは9月29日、中国の智譜AI(Z.ai)が出した「GLM-5.3」を分析しました。Chromeの「V8」の既知の弱点を攻撃に仕上げる試験では、410回中、GLM-5.3が50回、Claude Mythos Previewが56回成功しました。ほぼ同じ水準です。そのうえでGLM-5.3は、簡単な手口で64〜100%の確率で安全策を外せたといいます。安全策付きのClaudeは、同じ手口をすべて防いでいます。
NISTの機関は、GLM-5.3と米国の最先端との差を約4か月と見積もりました。今回のClaudeやCarbonの水準も、時間がたてば誰でも手に入る形で出回ると考えるのが自然です。守る側に残された先行期間は、数か月単位です。
CHAPTER 08発表を見るときの3つの確認点
AI企業の発表は、自社の技術を宣伝する場でもあります。一次資料と第三者の記録を照らし合わせると、確かめられている部分と、まだ見えない部分がはっきりします。
| 確認点 | 分かっていること | まだ見えないこと |
|---|---|---|
| メーカーの記録 | 確認済み Chromeの公式ノートにAnthropicとClaudeの名前。Appleは報告当日に受理 | Chromeの62件すべての一覧は未公開 |
| 番号の中身 | Windows・Linuxの脆弱性番号と修正済みであること | 食い違い 米国の脆弱性データベースの説明とAnthropicの説明が一致しない点を報道が指摘 |
| AIの自律性 | 最初の指示のあとClaudeが手順を書いた | 非公開 モデル名、人の関与の量、かかった費用 |
Gemini 4 Carbonの数値も、Googleによる発表の段階です。とはいえ、Chromeの公式ノートやCISAの勧告のように、攻撃を受ける側のメーカーや政府機関が記録を残していることは重い事実です。AIが本物の弱点を見つけたことそのものは、第三者の記録で裏付けられています。
CHAPTER 09あなたが今すぐできる5つの対策
AIが弱点を見つける速さが上がるほど、「修正が出てから実際に直すまで」の時間が勝負になります。家庭でも職場でもできることから並べます。
- Chromeを156以降にする右上の「︙」→「ヘルプ」→「Google Chrome について」を開くと、自動で更新が始まります。最後に「再起動」を押した時点で修正が有効になります。
- iPhone・iPad・MacのSafariを最新にするiPhoneは「設定」→「一般」→「ソフトウェアアップデート」。「自動アップデート」をオンにしておくと安心です。
- Androidの更新と、なくしたときの準備「設定」→「システム」→「システムアップデート」で最新にします。紛失に備え、「デバイスを探す」をオンにしておきましょう。
- 大事なサービスはログインしたままにしないSafariの攻撃のように、ログイン中のサイトが狙われる型があります。銀行やメールは使い終わったらログアウトし、二段階認証やパスキーを設定します。
- 会社のサーバーは「更新の速さ」を数字で管理するWindowsのHTTP/3、LinuxのマルチパスTCP、EPICSなど、今回の対象を使っていないか確認します。修正の公開から適用までの日数を記録し、短くしていきましょう。
- コードを変更するたびにAIで検査する(AnthropicはClaude Code用のセキュリティプラグインを公開)
- 使っていない機能や入口を減らす。Anthropicの研究では、25のプロジェクトで493件の問題を見つけた方法です
- 重要な部分は、AIで安全を数学的に証明する「形式検証」も検討する。何兆回のテストでも見つからなかったバグが見つかっています
CHAPTER 10AIのプロとしての見解
私たちAQUAは、日々Claude Codeでシステムを作っています。その立場から見て、今回いちばん大きいのは攻撃の派手さより、ソフト作りの常識が書き換わった点です。
これまでのセキュリティは「見つかりにくい場所に弱点を置いたままでも、誰も気づかなければ安全」という前提に頼ってきました。AIは何千もの分身で、すべての関数をくまなく調べます。これからは「どんな弱点も必ず見つかる」前提で守る時代です。CipherがEPICSを4時間足らずで攻略したことは、工場や研究施設のような専門性の高いシステムにも、この波が届いたことを示しています。
一方で、希望もはっきり見えます。同じAIが、Chromeの62件を世の中に出回る前に塞ぎ、AIで書いたコードの安全を証明する研究も一気に進みました。攻撃が速くなるなら、守りもAIで同じだけ速くする。これからの数か月で問われるのは、AIを怖がることより、防御にAIを入れる速さです。
家庭でできる最強の対策は、とても地味です。更新の通知が来たら、その日のうちに再起動する。AI時代のセキュリティは、この一手から始まります。
FAQよくある質問
Anthropicは研究のための試験として攻撃を作り、すべての弱点をメーカーに報告しました。公表されたのは研究室での試験の結果で、修正が出たあとに詳細が明かされています。
モデル名と公開時期は非公開です。高い攻撃能力を持つモデルについて、Anthropicは審査を通ったセキュリティ専門家に先に提供する方針をとっています。
10月28日の発表時点では、一部のサイバー防御者だけに提供されています。Googleは、安全策を整えたうえで「できるだけ早く」開発者・企業・一般にも提供するとしています。
一般に提供されているClaudeには、サイバー攻撃への悪用を止める仕組みがあります。攻撃の検査に使える設定は、審査を通った専門家向けの「Cyber Verification Program」に限られます。
ブラウザとスマホ・パソコンを最新にして、再起動することです。今回の5つの弱点は、どれも更新で塞がれています。
REFERENCES参考文献
- Anthropic「Discovering and exploiting vulnerabilities in critical, real-world software with Claude」(2026年10月27日)
- Chrome Releases「Stable Channel Update for Desktop」(2026年10月27日)
- Google「Introducing Gemini 4 Carbon」(2026年10月28日)
- The Register「AI 'hacker' finds 4 severe bugs in popular industrial control software in under 4 hours」(2026年10月27日)
- Orange Tsai「The Last Proof of Human Craft: Forging a Microsoft Edge Full Chain with Logic Bugs Only!」(2026年10月28日)
- Anthropic「Assessing Claude Mythos Preview's cybersecurity capabilities」(2026年4月7日)
- Anthropic「GLM-5.3 and the spread of advanced cyber capabilities」(2026年9月29日)
- Anthropic「Using Claude to reduce the attack surface of code」(2026年10月20日)
- Anthropic「LLMs are making formal software verification feasible at a much larger scale」(2026年10月22日)
- Cyber Security News「Claude AI Builds One-Click Chrome and Zero-Click Linux Exploit Chains, Bypasses Android Lock Screen」(2026年10月28日)