外から見えてしまうファイル
動作の記録、バックアップ、設定ファイル。公開フォルダに置いたままだと、URLを知っている人なら誰でも持ち出せます。
攻撃者の目線よくある名前を、何千通りも順番に試す
01What's happening
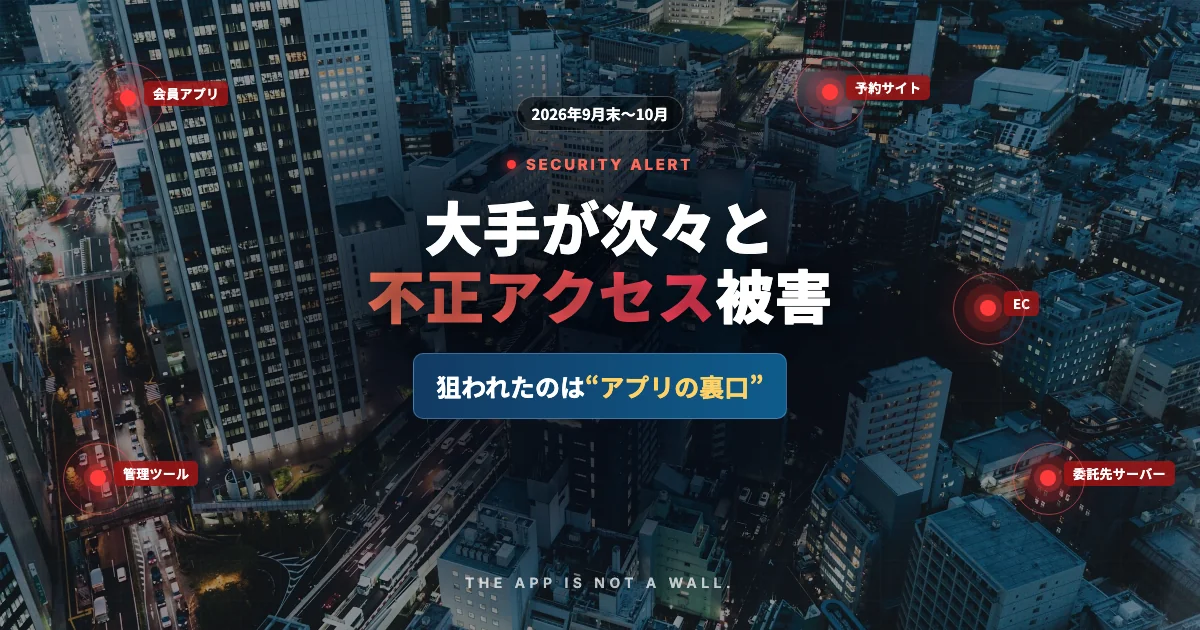
2026年9月末から、会員アプリ・予約サイト・管理ツールへの不正アクセスの公表が相次ぎました。10月8日と9日には、国の機関が2日で3回、注意を呼びかける異例の事態になっています。
2026年の情報漏えい事案
0件
国内のWebシステムからの漏えい事案。10月6日時点で、すでに前年1年分を超えた。
2日間の注意喚起
0回
国と専門機関が、相次いで「至急の点検」を呼びかけた。
同様の事案が出た国と地域
0の国と地域
確認された似た事案は99件。日本だけが狙われているわけではない。
出典:マクニカ セキュリティ研究センター、JPCERT/CC、IPA。詳しくは解説記事「大手企業が次々と不正アクセス被害」へ。
02Where attacks land
どれも、作った人が「誰も見ないだろう」と思っている場所です。攻撃者はAIを使って、こうした場所を何百ものサイトで一斉に試しています。
動作の記録、バックアップ、設定ファイル。公開フォルダに置いたままだと、URLを知っている人なら誰でも持ち出せます。
攻撃者の目線よくある名前を、何千通りも順番に試す
会員番号や注文番号を1つずらすだけで、他の人の情報が返ってくる。画面では守っていても、裏の窓口で確かめていないと起きます。
攻撃者の目線番号を自動で少しずつ変えて、返事を集める
スマホアプリやWebの画面の中に、サーバーを使うための合鍵(APIキー)が入ったまま。アプリは誰でも分解できます。
攻撃者の目線公開アプリを分解して、鍵と窓口の場所を拾う
社内向けの管理機能や、開発中に作った試験用の窓口。ログインなしで使える状態のまま、本番に残っていることがあります。
攻撃者の目線admin・debug・test など、ありがちな場所をたたく
WordPressのプラグイン、分析ツール、サーバーの部品。弱点が公表されてから直すまでの間が、一番狙われます。
攻撃者の目線版数を調べて、公表済みの弱点の一覧と照らし合わせる
問い合わせ管理やメール配信など、データを預けている先。自社が固くても、そこが入口になった事例が相次いでいます。
攻撃者の目線守りの弱い取引先から、本命の会社へ近づく
03Self check
5つの質問に答えるだけで、いまの危なさの目安が分かります。答えはこの画面の中だけで計算し、どこにも送りません。
WordPressのプラグインや、サイトの部品を毎月更新していますか?
管理画面のログインに二段階の確認を入れていますか?
公開フォルダに、記録やバックアップのファイルがないことを確かめたことがありますか?
アプリやサイトの裏の窓口(API)が、毎回「本人か」を確かめているか確認したことがありますか?
不正なアクセスに気づける記録(アクセスの記録の保存)を残していますか?
04What we check
AIに攻撃者の目線で調べさせ、見つかったものは人が一つずつ確かめる。ツールに任せきりにしない脆弱性診断です。サイトを止めたり、データを書き換えたりはしません。
05Why AQUA
AQUAは、AIエージェントを研究・開発している会社です。攻撃者がAIで何を自動化し、どこを狙うのか。作る側の目線で分かるから、先回りできます。
AIリサーチサイエンティストであり、AIアーキテクトでもある担当者が、相談から点検、報告まで一人で受け持ちます。話した人と、調べる人が同じです。
このページで紹介している毎晩の自動点検は、AQUAのサイトとサービスで実際に毎晩動かしている仕組みです。自分たちで使っているものだけをお届けします。
毎晩の見張りで異常を見つけたら、その日のうちにご連絡します。何が起きていて、まず何をすればいいかを添えてお伝えします。
06Services
まずは無料の外部チェックで入口を確かめ、必要に応じて本格的な点検、毎晩の見張りへ。小さく始められます。
無料
外から誰でも見られる部分だけを、軽く確かめます。
料金無料
本格的に調べる
AIと人の目で、サイトやアプリの脆弱性を洗い出す本格的な診断です。
料金お見積り
続けて守る
点検を毎晩自動で回し、変化があればすぐに知らせます。
料金お見積り
料金は、サイトやアプリの数と点検の範囲で決まります。ご相談のあと、固定のお見積りをお出しします。見つかった問題の修正も、ご希望に応じてお手伝いします(別途お見積り)。
07Free external check
ログインもしない、攻撃もしない、無料の簡易セキュリティ診断です。誰でも外から見られる範囲だけを確かめ、3営業日以内に1枚の簡易レポートでお届けします。
お問い合わせの種類で「その他」を選び、本文に「無料の外部チェック希望」と、対象のサイトのURLをご記入ください。
これらは有料のAI点検で、範囲を書面で決めてから行います。
08Sample report
報告書は、専門家でない方が読んでも次の行動が決められるように書きます。危険度の高い順に、「何が起きるか」と「どう直すか」を並べます。
点検報告書(見本)
example-shop.jp 様
お客様のメールアドレスとサーバーの情報が含まれていました。持ち出されると、なりすましメールに使われるおそれがあります。
直し方記録の書き出し先を公開フォルダの外へ移し、記録ファイルを外から開けない設定にする。
注文確認の窓口が、注文番号だけで内容を返していました。
直し方窓口で毎回「ログインしている本人の注文か」を確かめてから返す。
公表済みの弱点がある版のままでした。
直し方最新版に更新し、更新を知らせる設定を入れる。
※ 架空のサイトによる見本です。実際の報告書には、確認の手順と確認した日時も記載します。
09Who it's for
規模は問いません。今回の一連の被害は、飲食・小売・物流・教育・メディアと、業種を問わず広がっています。東京・品川を拠点に、中小企業のWebサイトやアプリの脆弱性診断をお受けしています。
※ 銀行・証券・保険・決済代行などの金融機関は、専門の規制と監査の要件があるため、対象外とさせていただいております。
10How we work
許可のない調査は、法律に触れるおそれがあります。だから脆弱性診断の前に、どこを・いつ・どこまで調べるかを必ず書面で決めます。
11Our promise
攻撃を完全に防ぐことは、どの会社にもできません。だからこそ、先に見つけ、早く気づける状態をつくることに責任を持ちます。
12Questions
脆弱性診断は、サイトやアプリの弱点(脆弱性)を探すことに絞った点検です。セキュリティ診断は、設定や運用、外部サービスの使い方まで含めた、もう少し広い点検を指すことが多い言葉です。AQUAでは、ご相談の内容に合わせて両方の範囲をご提案します。
AIが攻撃者の目線で調べたあと、見つかったものを人が一つずつ確かめます。誤った警告を取り除き、本当に危ないものだけを、直し方と一緒にお伝えします。
サイトを止めない、データを書き換えない方法で調べます。大量のアクセスで負荷をかける試験は、事前にご相談したうえで、行う場合も時間帯を決めて実施します。
点検する範囲・日時・方法を書面で決め、ご署名をいただきます。サーバーやクラウドの会社によっては、点検の事前申請が必要な場合があるため、その確認もお手伝いします。
はい。独自に開発したWebシステム、スマホアプリが使うサーバーの窓口(API)、クラウドで動くサービスなども対象です。構成をうかがったうえで、点検できる範囲をご提案します。
強引な営業はしません。レポートをお送りし、危険度の高いものが見つかった場合だけ、有料の点検をご案内します。
ふつうの閲覧と同じ程度の、ごく少ないアクセスだけで確かめます。ログインを試したり、大量にアクセスしたりはしません。
報告書には直し方を必ず書きます。社内や制作会社で直せる場合はそのままお使いください。ご希望があれば、修正作業もお手伝いします(別途お見積り)。
外から確かめる点検だけなら、何も入れずに始められます。ファイルの書き換えや管理者の増減まで見張る場合は、ご同意のうえで、サーバーに小さな点検用のプログラムを置きます。
秘密保持契約のもとで扱い、点検に必要な範囲を超えて情報を持ち出しません。お客様の個人情報などを見つけた場合も、中身は控えずに、見つかった事実だけを報告します。
銀行・証券・保険・決済代行などは、業界ごとの専門の規制と監査の要件があり、それに合わせた体制が必要です。現時点ではその体制を持たないため、対象外とさせていただいております。
AI点検と毎晩の見張りは、サイトやアプリの数と点検の範囲で変わるため、お見積りでご案内しています。外部チェックは無料です。ご相談も無料で、お見積りのあとに追加の費用が発生することはありません。