FXの自動売買に使われるGMOのクラウドサービス「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者のFX口座が第三者に勝手に売買される被害が相次いでいます。わずか2秒ほどで400万円を超える損失が出たという報道もあり、GMOインターネットグループの熊谷正寿代表は10月22日、自身のXで「心より深くお詫び申し上げます」と謝罪しました。
GMOグループでは10月5日にも、アンケートサイト「infoQ」から約89万件の個人情報が持ち出されたばかりです。さらに同じ時期、GMOのセキュリティ会社は「日本企業を狙う攻撃にAIが使われている」と発表しました。この記事では、公式発表と報道をもとに今回の事件の全貌を整理し、利用者の皆さんがいますぐやるべきこと、そして“AIが攻撃する時代”にパスワードをどう守るかを、AIのプロの視点で解説します。
- 取引口座と取引ツール(MT4/MT5など)のパスワードを変更する。変更は、デスクトップクラウド以外のパソコンやスマホから行う
- 変更したらログオフ(セッションの切断)をする
- 取引履歴と残高を確認し、身に覚えのない取引があれば、すぐに取引先のFX会社・証券会社へ連絡する
- FX会社が用意していれば二段階認証を設定する
- 同じパスワードをほかのサービスでも使っていたら、そちらもすべて変更する
01何が起きた?「お名前.com デスクトップクラウド」不正アクセスの時系列
「お名前.com デスクトップクラウド」は、GMOインターネットが提供する、FXの自動売買用のクラウド型パソコン(VPS)です。自宅のパソコンを24時間つけっぱなしにしなくても、クラウド上のWindowsでMT4やMT5といった取引ツールを動かし続けられるため、自動売買をする個人トレーダーに広く使われてきました。
公式の発表(第2報、10月22日)による経緯は次のとおりです。
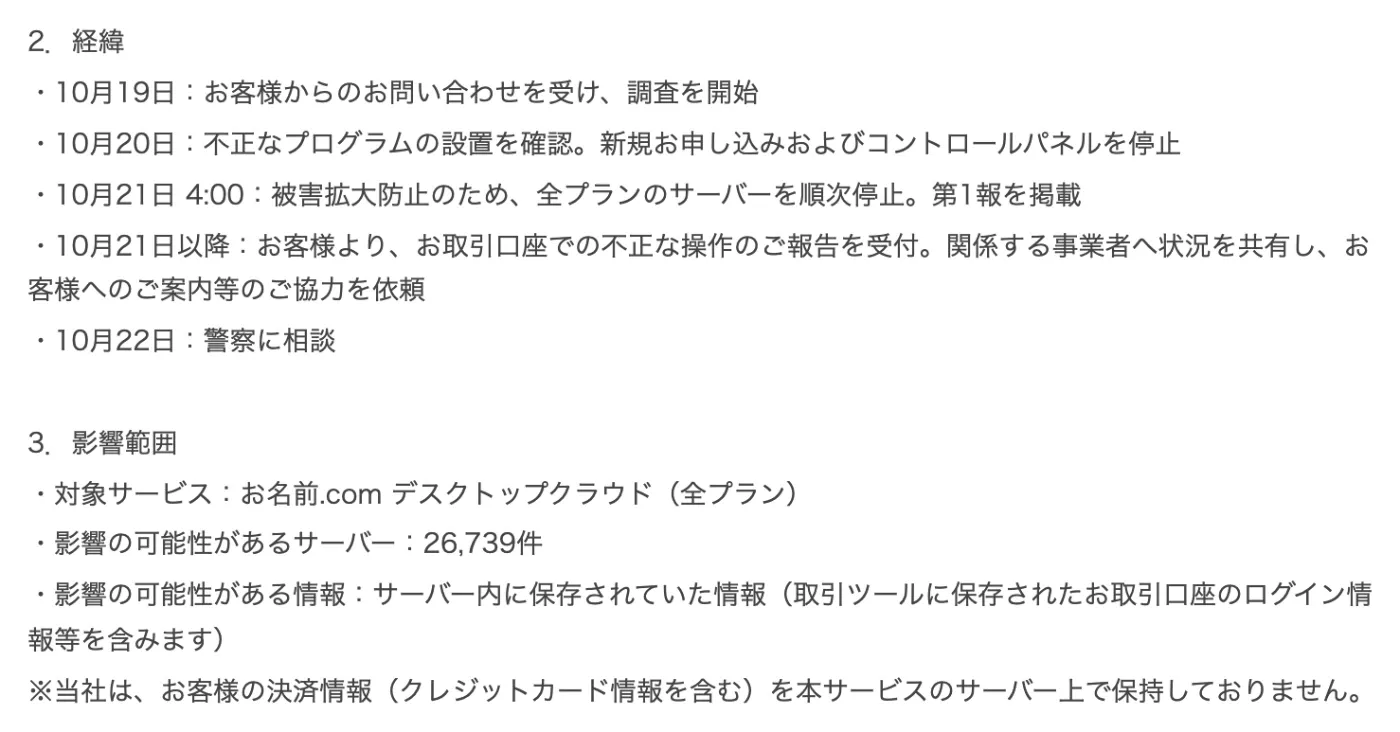
- 10月19日利用者からの問い合わせを受けて、GMOインターネットが調査を開始
- 10月20日一部の利用者のサーバーに、第三者が不正なプログラムを設置していたことを確認。新規の申し込みと管理画面を停止
- 10月21日 4:00全プランのサーバーを順次停止し、第1報を発表
- 10月21日以降利用者から、取引口座で第三者による不正な操作があったという報告が届き始める
- 10月22日警察に相談。第2報を発表し、口座のログイン情報が盗まれ、悪用された可能性を認める。熊谷代表がXで謝罪
「悪用は確認されていない」から一転
見逃せないのが、発表の内容が1日で大きく変わったことです。10月21日の第1報では、情報が「閲覧された可能性」にとどめ、悪用は確認されていないと説明していました。
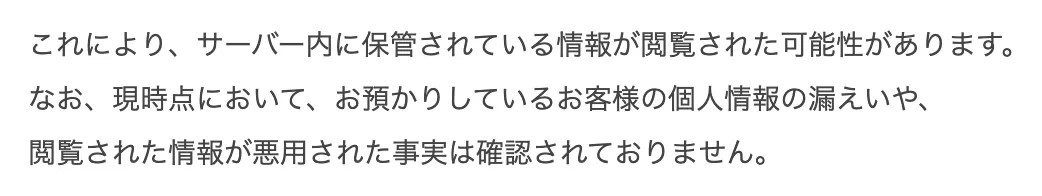
ところが翌22日の第2報では、「サーバー内に保存されていたお取引口座のログイン情報等が第三者に取得され、不正に利用された可能性がある」と改めました。利用者から実際の被害の報告が相次いだためです。
02被害の実態:2秒で400万円、430万円がほぼゼロに
報道や利用者の声から、被害の深刻さが見えてきます。
- 神奈川県の男性会社員(44):10月21日16時22分ごろ、取引画面の異変に気づくと、わずか2秒ほどで400万円超を失っていました。その後も約2分間不審な取引が続き、損害は600万円を超えたといいます(朝日新聞、10月23日)。
- 愛知県の女性会社員(29):22日の午前5時前から、短い時間に大量の意図しない取引が繰り返され、約430万円の資金がほぼ底をつきました。口座に残ったのは6,768円です(同)。
- SNSの報告:Xでは「55万円なくなった」「600万失った」「230万円いかれてます」といった投稿が相次いでいます(ITmedia NEWS、10月23日)。
被害を受けた男性のもとには、「Hacking Team」を名乗る人物から、日本語で「アカウントの残高をすべて破壊しました」と書かれたメールが届いたと報じられています。犯行声明とみられる文章はSNSでも出回っていますが、文章の真偽と今回の事件との関係は、いずれも未確認です。こうしたメールには返信せず、リンクも開かないようにしてください。
取引先のFX会社や証券会社も、相次いで顧客に注意を呼びかけています。パスワードの変更、二段階認証の設定、取引履歴の確認を求めるほか、一部の会社は新規注文を制限するなどの対応を取っています。
03なぜFX口座まで奪われたのか:「保存されたパスワード」の怖さ
今回の被害の本質は、クラウドのパソコンの中に、取引口座の鍵がまとめて置かれていたことにあります。
自動売買では、MT4やMT5などの取引ツールが、口座にログインした状態のまま24時間動き続けます。そのため、ツールには口座番号やパスワードが保存されているのが普通です。攻撃者がこのクラウドのパソコンに不正なプログラムを置けば、保存されたログイン情報を抜き出したり、ログイン中の取引ツールを直接操作したりできます。
FXは、少ない元手で大きな金額を動かせる「レバレッジ」の取引です。口座に入られると、攻撃者は数秒で大量の注文を出し、わざと不利な売買を繰り返すことができます。2秒で400万円という被害は、この仕組みの怖さを示しています。
なお、どこから侵入されたのか(侵入経路)は、GMOインターネットがセキュリティ専門会社と調査している最中です。原因の公表は、調査の結果を待つ段階です。GMOによると、クレジットカード情報などの決済情報は、このサービスのサーバー上で保持していないとしています。
自動売買の取引ツール(EA)は、決められたルールで売買を繰り返すプログラムです。便利な反面、「人が見ていない間も口座にログインし続ける」という性質があり、ここが攻撃者にとっての入り口になりました。
04GMOで1か月に2件:「総点検」宣言から11日後の再発
今回の事件が大きな注目を集めている理由のひとつが、GMOグループでの連続した不正アクセスです。
10月5日:アンケートサイト「infoQ」から個人情報が流出
GMOリサーチ&AIは10月5日、運営するアンケートサイト「infoQ」が不正アクセスを受け、会員の個人情報が外部に持ち出されたと発表しました。10月14日の第2報で、持ち出された記録は89万4,082件と確定しています。
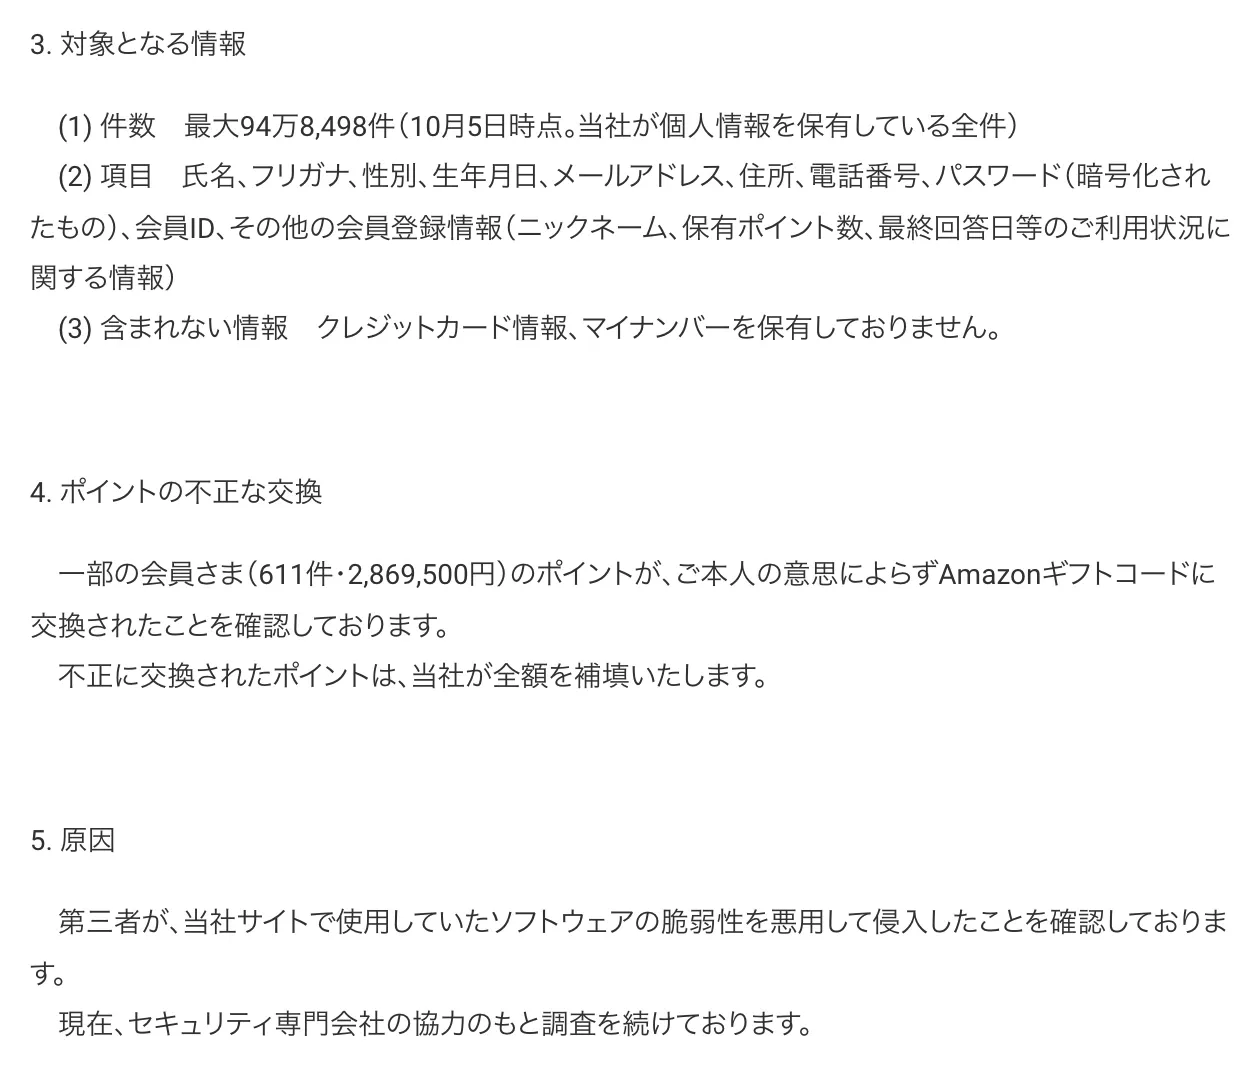
氏名、住所、電話番号、メールアドレス、暗号化されたパスワードなどが対象で、611件・286万9,500円分のポイントがAmazonギフトコードに不正に交換されました。原因は、サイトで使っていたソフトウェアの脆弱性(セキュリティ上の欠陥)を悪用されたことだと発表されています。不正交換されたポイントは、会社が全額を補填するとしています。
10月9日:熊谷代表が「全社の総点検」を表明
この事件を受けて、熊谷代表は10月9日、自身のXでグループ全社の全サービスを緊急点検し、約8,000人の従業員を再教育すると表明しました(日本経済新聞)。
10月20日:デスクトップクラウドで不正なプログラムを確認
そして総点検の表明から11日後、今回の事件が見つかりました。2つの事件の関係は、今後の調査を待つ段階です。ただ、国内最大級のインターネット企業グループで、1か月に2度、大規模な不正アクセスが起きた事実は、どれほど大きな会社でも攻撃を防ぎきるのが難しい時代に入ったことを示しています。
05AI攻撃者はもうAIを使っている:GMO自身が確認した「ARTEX」
今回の2つの事件でAIが使われたかどうかは、今後の調査を待つ段階です。一方で、日本企業を狙う不正アクセスにAIが使われていることを、ほかでもないGMOグループのセキュリティ会社が確認しています。
GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスの攻撃元を調べた結果、AIによる自律型の侵入テストシステム「ARTEX」が使われていたと発表しました。報道によると、内容は次のとおりです。
| 項目 | 内容 |
|---|---|
| ARTEXとは | 中国で開発されたオープンソースの侵入テスト自動化ツール。外部のAI(大規模言語モデル)と連携し、システムの弱点を自動で探す。本来は守る側が自社の弱点を見つけるための道具 |
| 見つかった攻撃用サーバー | AIを使った攻撃用のサーバー6台 |
| 狙われた企業 | 日本企業約20社(うち9社は同じ業種)。観測した範囲では、ほぼ日本だけが標的 |
| すでに被害を公表 | 標的のうち8社が、2026年9〜10月に情報漏えいを公表 |
| 手口 | 公表されている脆弱性情報に載っていないバージョンの欠陥をAIで探す。数百のIPアドレスを切り替えて、防御装置による遮断を逃れる |
| 海外での使用 | 米CrowdStrikeは、9月下旬からの韓国の金融機関への攻撃でもARTEXが使われたと報告 |
同社は、10月14日の時点で調査の記録からAIによる攻撃の可能性が高いと見ており、今回の調査でそれが裏付けられたとしています。見つけた情報は法執行機関と共有しました。
攻撃の速さは「分」から「秒」へ
AIが攻撃に使われるようになり、攻撃の速さも大きく変わっています。米CrowdStrikeの「2026年グローバル脅威レポート」によると、次のとおりです。
- 侵入してから社内のほかのシステムへ広がるまでの時間は平均29分で、2024年より65%短くなった
- 最も速い例では、わずか27秒
- 侵入から4分以内にデータの持ち出しが始まった例もある
- AIを悪用する攻撃者の活動は、前の年より89%増えた
- 90を超える組織で、AIのプログラミング道具に悪い指示を紛れ込ませる攻撃(プロンプトインジェクション)が確認された
こうした状況を受け、経済産業省は、IPA(情報処理推進機構)にホワイトハッカーを集めたチームを立ち上げる方針を固めたと報じられています(FNN、10月22日)。攻撃する側がAIで速く・広く動く以上、守る側も人とAIを組み合わせなければ追いつけない段階に入りました。
06損失は補償される?規約と法律から見る現実
被害に遭った方が最も気になるのが、お金が戻るかどうかです。10月23日時点で、取引の損失の補償の方針は、GMOインターネットの今後の発表を待つ段階です。ここでは、判断材料になる規約と法律を整理します。
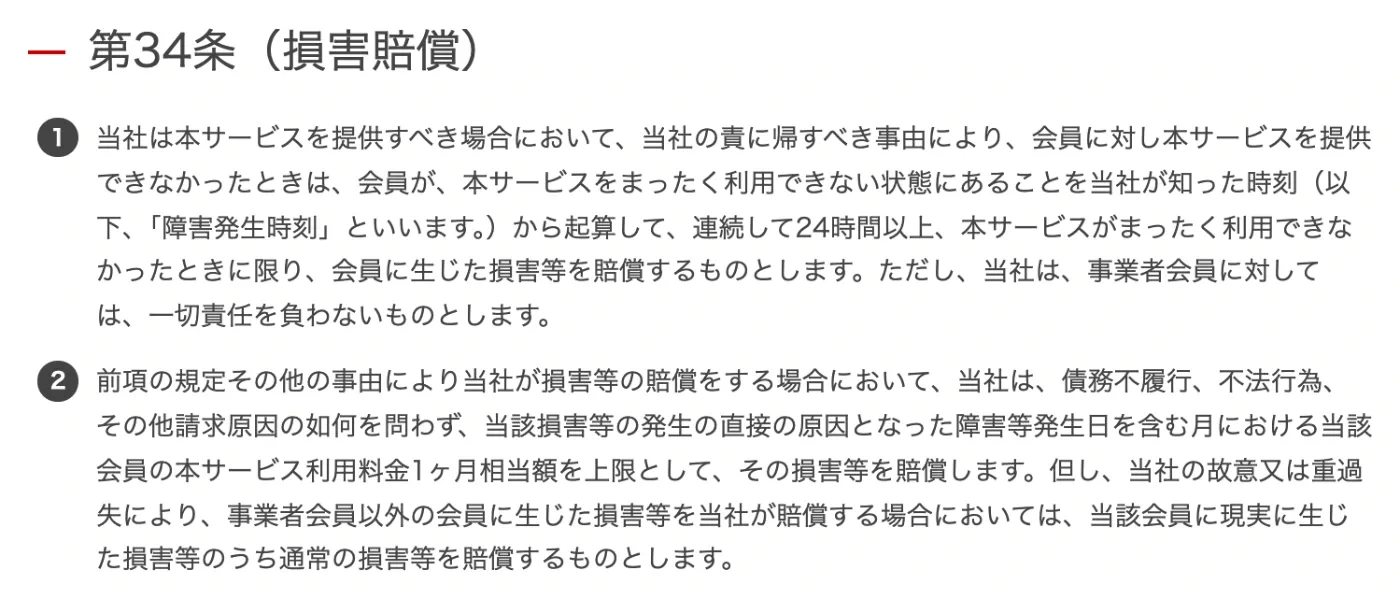
- 原則は「利用料金1か月分」が上限:規約の第34条は、会社が賠償する場合でも、原則として利用料金の1か月分を上限にすると定めています。デスクトップクラウドについての第14条も、利用に関して生じた損害の責任を負わないと定めています。
- 例外は「故意または重大な過失」:同じ第34条は、会社の故意または重過失で、事業者以外の会員(個人)に損害が出た場合、実際に生じた通常の損害を賠償すると定めています。
- 消費者契約法:事業者の故意または重大な過失による責任まで免除・制限する条項は、消費者契約法第8条で無効とされています。個人の利用者にとっては、会社側に重大な過失があったかどうかが大きな争点になります。
どこまで補償されるかは、侵入経路などの調査結果や、利用者が個人か事業者かによって変わります。被害に遭った方は、次の窓口に相談しながら、証拠を残しておくことが大切です。
| 相談先 | 内容 |
|---|---|
| お名前.com | 専用フォーム(help.onamae.com/contact/)、電話 03-5456-2560 |
| 取引先のFX会社・証券会社 | 不正な取引の報告、口座の保護、取引記録の提供 |
| 警察 | 都道府県警察のサイバー犯罪相談窓口、警察庁のオンライン受付 |
| 消費者ホットライン | 188(最寄りの消費生活センターにつながる) |
| FINMAC | 証券・金融商品あっせん相談センター 0120-64-5005(平日9〜17時) |
| 弁護士 | 損害賠償を求める場合。同じ被害の利用者が集まる動きもあります |
- 取引履歴と残高の画面(日時が分かる形で保存)
- FX会社やGMOとのやり取りのメール
- 犯行声明とみられるメールなど、届いた不審な連絡(返信はしない)
- デスクトップクラウドの契約内容と支払いの記録
07利用者がいますぐやること:公式の依頼と+αの守り
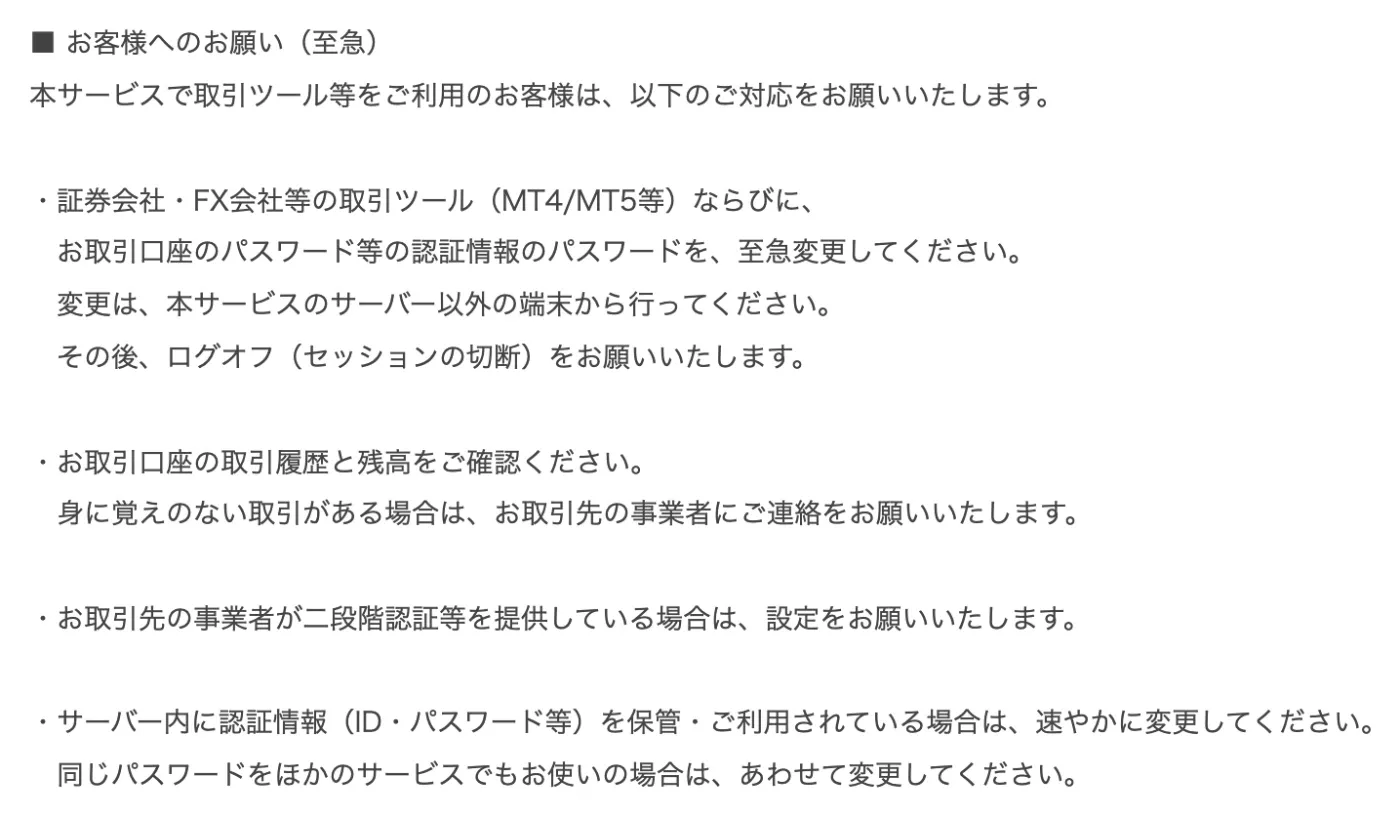
冒頭のチェックリストに加えて、次の点も押さえておくと安心です。
- デスクトップクラウドの中でパスワードを変えない:不正なプログラムが残っている環境で入力すると、新しいパスワードも盗まれるおそれがあります。必ず自分の手元のパソコンかスマホで変更します。
- 出金先の口座と登録メールを確認:攻撃者が出金先やメールアドレスを書き換えていないかを確かめます。
- メールアドレスのパスワードも変更:パスワードの再設定はメールで行うことが多いため、メールを乗っ取られると被害が広がります。
- 便乗詐欺に注意:GMOは、パスワードやクレジットカード情報をメールや電話で尋ねることはないとしています。「補償の手続き」をうたう連絡や、犯行声明を名乗るメールのリンクは開かないでください。
- infoQの会員だった方も:infoQと同じパスワードをほかのサービスで使っていれば変更します。infoQは10月7日に全会員のパスワードを無効にしていて、再開時には再設定が必要です。
08AIAIのプロの見解:AIにパスワードを預ける時代の守り方
AIの導入を支援する立場から見ると、今回の事件は、FXの利用者を超えて、AIを使うすべての人に関わる問題です。「24時間動き続ける道具に、お金を動かせる鍵を預ける」という構図は、AIエージェントの使い方とそっくりだからです。
いま、AIにメールの返信や買い物、予約、経理などを任せる「AIエージェント」が急速に広がっています。こうしたAIに仕事を任せるとき、多くの人はサービスのログイン情報やAPIキー(サービスを使うための鍵)を渡します。もしAIエージェントが動く環境が乗っ取られれば、今回のFX口座と同じように、預けた鍵がまとめて悪用されることになります。CrowdStrikeが報告したように、AIの道具そのものに悪い指示を紛れ込ませる攻撃もすでに起きています。
AIにも、自動売買にも共通する「5つの守り」
- パスワードを「置かない」:可能な限りパスキーや、権限を限ったログイン連携(OAuth)を使い、パスワードそのものを道具の中に保存しないようにします。
- 権限を最小にする:取引だけできて出金はできない、閲覧だけできて送金はできない、というように、道具に渡す権限を必要な分だけに絞ります。
- お金が動く操作は人が承認する:送金、出金、大きな注文など取り返しのつかない操作は、AIや自動の仕組みに任せず、人が確認してから実行する設計にします。
- 異常をすぐ知る:取引や送金があるたびにスマホへ通知が届く設定にしておけば、2秒の攻撃でも被害を最小限で止められる可能性が高まります。
- 鍵を使い回さない:サービスごとに違うパスワードを使い、パスワード管理アプリで管理します。1か所から漏れても、被害をそこだけで食い止められます。
守る側のAIも進化している
攻撃にAIが使われる一方で、守る側のAIも進んでいます。今回ARTEXを見つけたGMOサイバーセキュリティ byイエラエは、ホワイトハッカーの知見を注ぎ込んだセキュリティ専用のAIの開発を進めています。GMOグループは2026年3月、Preferred Networksと共同で、AIの環境そのものの安全を守る合弁会社「GMO Preferred Security」も設立しました。
私たちの見方では、今回の事件の教訓は「大企業だから安全」という時代が終わったことです。攻撃がAIで自動化されるほど、狙われるのは「たくさんの鍵が一か所に集まっている場所」になります。サービスを選ぶ側も、鍵を一か所に集めない使い方、お金が動く場面で人が判断する使い方へ、意識を切り替える時期に来ています。
09よくある質問
10まとめ
- FX自動売買用の「お名前.com デスクトップクラウド」に不正アクセスがあり、26,739件のサーバーが停止。口座のログイン情報が悪用された可能性があります。
- 報道では、2秒で400万円超、430万円がほぼゼロになるなどの被害が出ています。
- GMOグループでは10月5日のinfoQ(89万件)に続く不正アクセスで、総点検の表明から11日後でした。
- GMOのセキュリティ会社は、日本企業約20社を狙う攻撃にAIツール「ARTEX」が使われていたと発表しています。
- 利用者は、手元の端末からのパスワード変更、ログオフ、取引履歴の確認、二段階認証をすぐに行いましょう。
AIが攻撃を速く、広くする時代には、「鍵を一か所に集めない」「お金が動く操作は人が確かめる」という基本が、何よりの守りになります。デスクトップクラウドを使っていた方は、まず冒頭のチェックリストから始めてください。続報が出しだい、この記事でもお伝えしていきます。
参考リンク
- お名前.com「第三者による不正アクセスに関するお詫びとお知らせ」(第1報、2026年10月21日)
- お名前.com「不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日)
- GMOインターネットグループ「お名前.com デスクトップクラウドへの不正アクセスに関するお詫びとお知らせ(第2報)」
- GMOリサーチ&AI「infoQへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月5日)
- お名前.comレンタルサーバーサービス会員規約
- 朝日新聞「2秒で失った400万円 GMO系サービスで『意図しないFX取引』」(Yahoo!ニュース、2026年10月23日)
- ITmedia NEWS「『お名前.com』のFX自動売買VPS、不正アクセスで金銭被害か」(Yahoo!ニュース、2026年10月23日)
- 日本経済新聞「GMO、全社でセキュリティー体制を総点検 不正アクセス受け」(2026年10月9日)
- ITmedia NEWS「日本企業狙う不正アクセスにAI 攻撃者が自律型侵入テスト『ARTEX』を悪用」(2026年10月20日)
- ScanNetSecurity「GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム『ARTEX』を確認」(2026年10月21日)
- @IT「『侵入4分後にデータが消える』 AI悪用で“攻撃が速過ぎる”今、セキュリティチームが勝つには」
- FNNプライムオンライン「GMOのFXサービスに不正アクセス 政府『ホワイトハッカー』チーム立ち上げへ」(2026年10月22日)
- GMOインターネットグループ「GMO Preferred Security株式会社を設立」(2026年3月6日)
- 警察庁「サイバー犯罪相談窓口」