暗号資産(仮想通貨)の世界最大の取引所バイナンス(Binance)から、約63億ドル(日本円で約1兆円)相当の暗号資産が盗まれました。日本時間の10月30日未明、わずか約20分で大半が抜き取られ、暗号資産の盗難として史上最大の事件になりました。
分析会社のTRM LabsとChainalysisは、北朝鮮のハッカー集団「TraderTraitor(トレイダートレイター)」の犯行と見ています。この集団は、2024年に日本のDMM Bitcoinから約482億円を盗んだと警察庁が特定した相手です。そして日本では同じ週に、GMOインターネットグループへの攻撃にも北朝鮮系ハッカーが関わった可能性が報じられ、楽天証券も委託先経由の情報漏えいの可能性を発表しました。
さらに見逃せないのがAIです。北朝鮮のハッカーは、ディープフェイクの偽ビデオ会議やAIで書いたウイルスなど、AIを武器にした手口を次々に使い始めています。この記事では、事件の全体像を時系列で整理し、AIが攻撃をどう変えたのか、そしてあなたの資産とスマホを守るために何をすればよいのかを、AIのプロの目線で解説します。
- 被害は約63億ドル。バイナンスは「ユーザーではなく当社が負担する」と全額補償を約束し、11月1日に出金を段階的に再開しました。
- 日本のBinance Japanの利用者資産は無事。資産は別のコールドウォレットで管理されていました。
- 入口はエンジニア1人のノートPC。北朝鮮のハッカーが得意とする「人をだます」攻撃の典型です。
- 北朝鮮はAIで攻撃を量産。ディープフェイク、AI製ウイルス、AI作成の偽文書がGoogleなどの報告で確認されています。
- 次に狙われるのはあなた。「補償のご案内」を装う偽SMSと、偽の採用DMに要注意です。
CHAPTER 01速報:史上最大のハッキング、72時間の時系列
事件は日本時間の10月30日早朝に始まり、補償と出金の再開まで、わずか3日で大きく動きました。日付と時刻は、断りがなければ日本時間です。
- 10/30 午前5時ごろ約20分で約63億ドルが流出TRM Labsの分析では、バイナンスの財布(ウォレット)から10のブロックチェーンにまたがって資金が送り出され、大半が約20分で抜き取られました(BleepingComputer)。
- 10/30 朝利用者が異常に気づき、出金を停止創業者のCZ(チャンポン・ジャオ)氏がXでハッキングの可能性が高いと投稿。バイナンスは「ユーザーの資金は完全に安全」としたうえで、複数のネットワークで出金を止めました(TechCrunch)。
- 10/30 12:22Binance Japanが第一報日本の利用者の資産への影響は確認されていないと発表し、安全確認のため暗号資産の入出庫を一時停止しました(Binance Japan)。
- 10/30北朝鮮「TraderTraitor」の犯行と分析TRM Labsが「高い確度」で北朝鮮の部隊と判断し、Chainalysisも同意。ステーブルコインの発行元などが約27億ドル分を凍結しました。
- 10/30 16:06日本でも「過去最大の被害」と報道CNN日本語版が「9400億円超」と報じ、エンジニアのノートパソコン経由の侵入だったと伝えました(CNN.co.jp)。
- 10/30 18:06Binance Japanが「全額補償」の方針を表明日本の利用者の資産は、狙われたホットウォレットとは別のコールドウォレットで管理されていたと説明。万一被害が出れば全額補償するとしました(Binance Japan)。
- 10/31(米国時間)バイナンスが9割を穴埋め、FBIは北朝鮮を名指し影響を受けた資産の最大90%を自社の資金などで穴埋め。FBIは、北朝鮮のハッカーが盗んだ資産をイーサリアムに換えて洗浄していると発表しました(CNBC)。
- 10/31楽天証券が委託先経由の情報漏えいの可能性を発表NTTデータの委託先のシステムに10月30日、不正アクセスがありました(楽天証券)。
- 11/1出金を段階的に再開ビットコインから順に再開。Binance Japanも15:21に「出庫の順次再開」を発表しました(Binance Japan 第三報)。
- 11/1 21:18GMOへの攻撃も「北朝鮮ハッカーか」共同通信が、GMOがウイルスの特徴など複数の痕跡から北朝鮮系の関与の可能性が高いと分析し、政府に報告したと報じました(共同通信)。
バイナンスは、原因をまとめた報告書を公表する予定です。侵入の細かな道筋は、その報告書で明らかになります。
CHAPTER 02何が盗まれ、あなたのお金はどうなったのか
盗まれたのは、バイナンスが出金のためにネットにつないで使っている「ホットウォレット」の資金です。銀行でいえば、窓口に置いてある現金にあたります。一方、大部分の資産はネットから切り離した「コールドウォレット」、つまり金庫室に保管されています。バイナンスは、この金庫の鍵(秘密鍵)が漏れた証拠は見つかっていないと説明しています。
バイナンスの補償:大手10銘柄は100%
CNBCの報道によると、バイナンスは影響を受けた資産の最大90%の裏付けを回復しました。ビットコイン(BTC)、イーサリアム(ETH)、USDT、BNB、ソラナ(SOL)、USDC、XRPなどの大手10銘柄は100%です。原資は、利用者保護のための基金「SAFU」、先物取引の保険基金の一部、そして会社の資金です。取引の少ない残りの銘柄は、市場で買い戻して100%を目指すとしています。
「盗まれた資金の損失は、ユーザーではなくバイナンスが負担する」(CNBCが伝えた声明)。
日本の利用者(Binance Japan)のサービス状況
日本の利用者が使うBinance Japanは、法律にしたがって利用者の暗号資産を自社のコールドウォレットで管理しています。今回狙われたグローバル版のホットウォレットとは別なので、日本の利用者の資産に被害は確認されていません。サービスの状況は次のとおり変わりました。
| サービス | 10/30 12:22(第一報) | 10/30 18:06(第二報) | 11/1 15:21(第三報) |
|---|---|---|---|
| 暗号資産の入庫 | 一時停止 | 通常どおり | 通常どおり |
| 暗号資産の出庫 | 一時停止 | 一時停止(48時間以内に再開見込み) | 順次再開 |
| 暗号資産の取引 | 継続 | 通常どおり | 通常どおり |
| 日本円の入出金 | 記載なし | 通常どおり | 通常どおり |
出典:Binance Japanのお知らせ(第一報・第二報・第三報)をもとに作成
各チェーンの再開状況は、Binance Japanが案内しているネットワーク状況のページで確かめられます。確認するときは、必ずブックマークや公式アプリから開いてください。
CHAPTER 03手口:1台のノートPCから1兆円へ
バイナンスの初期調査によると、入口は開発・運用を担当するエンジニアのノートPCでした。攻撃者はそのPCを乗っ取り、社内のサービスが動く仕組み(コンテナ)に入り込んで、不正な出金の指示を送ったとみられます(BleepingComputer)。共同CEOのリチャード・テン氏は、複数の段階を踏んだ手の込んだ攻撃だったと説明しています。
TRM Labsは、この流れが2025年のBybit事件や2026年4月のKelpDAO事件と共通していると指摘しています。「時間をかけて人と端末に入り込み、最後は数十分で一気に盗む」のが、北朝鮮の部隊の型です。凍結された約27億ドルとは別に、攻撃者の手元には42万ETH超と約1万8千BTCが残っているとされます。
最強の金庫を持つ会社でも、社員1人のパソコンが入口になりました。攻撃の的は、システムの穴よりも「人」です。この型は、あなたのスマホやパソコンにもそのまま当てはまります。
CHAPTER 04犯人とされる「TraderTraitor」とは何者か
TraderTraitorは、北朝鮮の当局につながるとされる「ラザルス(Lazarus)」の一部です。採用担当者やビジネスの相手になりすまして近づき、ウイルス入りのファイルを開かせる「人をだます攻撃」を得意とします。
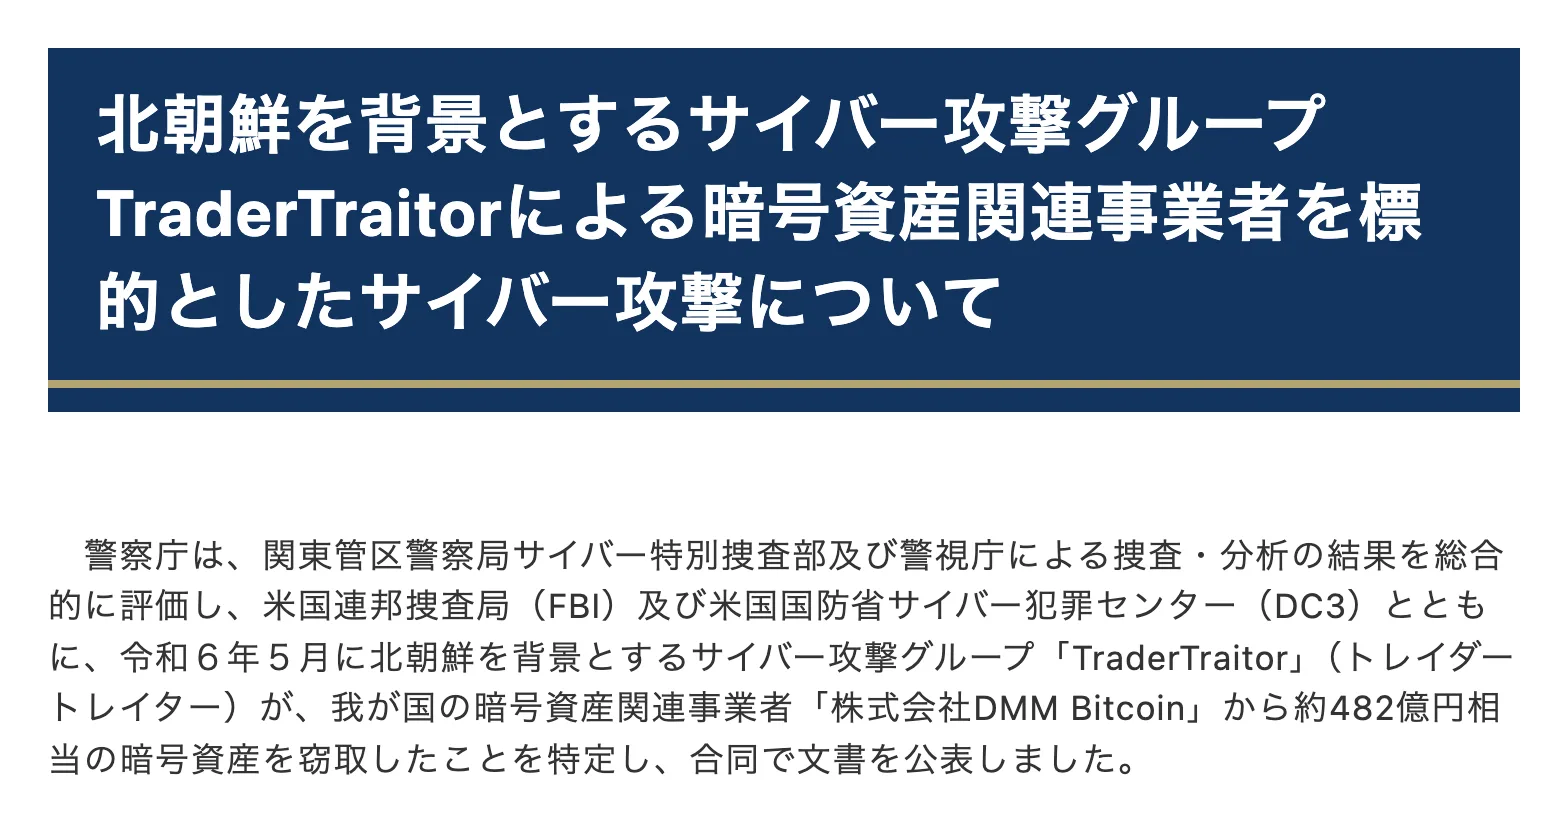
日本も被害を受けています。警察庁は2024年12月、FBIなどと合同で、2024年5月にDMM Bitcoinから約482億円相当の暗号資産を盗んだのがTraderTraitorだと特定しました。報道によると、このときはSNSのLinkedInで採用担当者を装い、取引の仕組みを担う日本の企業の社員に近づいたとされます。
数字で見る北朝鮮の暗号資産攻撃
| 時期 | 主な出来事・数字 | 出典 |
|---|---|---|
| 2024年5月 | DMM Bitcoinから約482億円 | 警察庁 |
| 2025年2月 | Bybitから約15億ドル(当時の過去最大) | BleepingComputer |
| 2025年1〜9月 | 北朝鮮のハッカーが20億ドル超を窃取 | Elliptic(Al Jazeera) |
| 2026年上半期 | 約6.4億ドル、世界のハッキング被害の66%。件数は207件で過去最多 | TRM Labs(中央日報) |
| 2026年10月 | バイナンスから約63億ドル(史上最大) | CNBC |
北朝鮮は関与を一貫して否定しています。一方で、FBIや警察庁、複数の分析会社が同じ結論に達していて、盗んだ暗号資産が核・ミサイル開発の資金源になっていると国際社会は警戒しています。
CHAPTER 05北朝鮮のハッカーは、AIをこう使っている
今回の事件でAIが使われたかどうかは、11月2日時点でバイナンスもFBIも明らかにしていません。ただし、北朝鮮のハッカー集団がAIを攻撃の道具にしていることは、GoogleやAnthropicなどの公式な報告ではっきり確認されています。代表的な4つの例を紹介します。
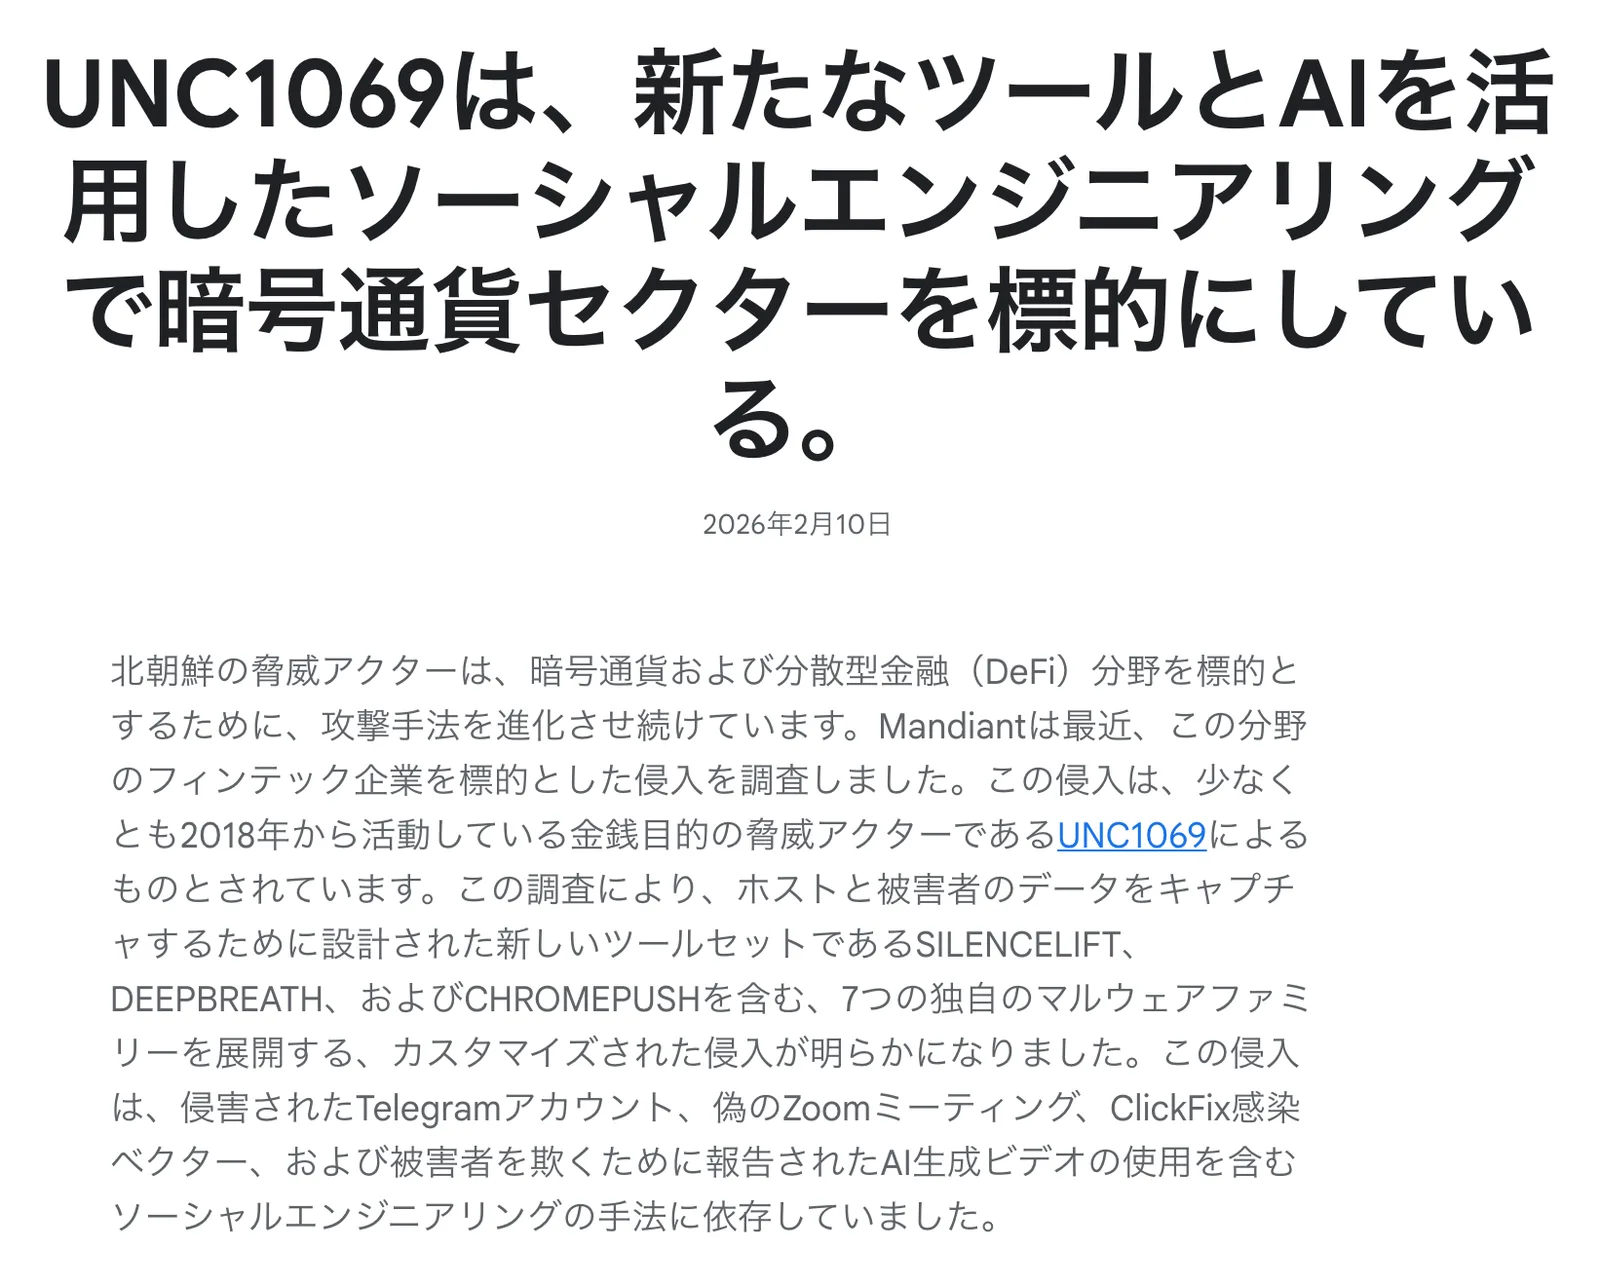
Googleの調査部門Mandiantによると、北朝鮮系の「UNC1069」は、乗っ取ったTelegramアカウントから暗号資産企業に接触し、偽のZoom会議に誘いました。画面には別の企業の社長の映像が映り、ディープフェイクとみられています。「音声の不具合を直して」と言ってコマンドを打たせ、7種類のウイルスを仕込みました。
セキュリティ企業Expelは、北朝鮮系の「HexagonalRodent」が、ChatGPTやAIの開発ツールCursorを多用していたと報告しました。高収入の仕事をちらつかせ、ウイルス入りの採用試験で暗号資産の開発者を狙い、3か月で最大約1,200万ドル分の財布を盗み出しています。コードには、AIが書いた特徴である丁寧すぎる英語の説明や絵文字が残っていました。
韓国のセキュリティ企業Geniansは、北朝鮮の「Kimsuky(キムスキー)」が、AIで作った報告書や招待状を使って標的をだましていると報告しました。足がつかないよう、ネットにつながないパソコンでAIを動かし、盗んだ文書の分析にも使っていたとされます。
Claudeを開発するAnthropicは、北朝鮮の工作員がClaudeを使って経歴を作り、面接やコーディング試験、入社後の仕事までこなして、米国の大企業のリモートの職を不正に得ていたと公表しました。同社は「何年もの訓練という壁を、AIが事実上取り払った」と指摘しています。
出典:Google Cloud(Mandiant)、Expel、Al Jazeera(Genians の報告)、Anthropic
AIが変えたのは「攻撃の量と質」
TRM Labsは、AIが犯罪を始めるハードルを下げ、規模を広げたと分析しています。これまでは、自然な日本語や英語のメール、本物らしい採用ページ、だましの動画を作るには、人手と時間が必要でした。いまはAIが数分で作れます。腕の未熟なハッカーでも、精鋭部隊と同じ型の攻撃を大量に仕掛けられる時代になりました。
CHAPTER 06日本でも相次ぐ:GMOと楽天証券
GMO:攻撃者は北朝鮮系か
10月に不正アクセスを受け、身代金を要求されているGMOインターネットグループについて、共同通信は11月1日、同社が北朝鮮系のハッカー集団が関わっている可能性が高いと分析し、政府に報告したと報じました。ウイルスの特徴など複数の痕跡が根拠で、調査をかく乱するために複数の国をまたいだ跡もあったとされます。これまでの経緯は、当ブログのGMO第3弾と第4弾で詳しく解説しています。
楽天証券:委託先から362件の情報が漏れた可能性
楽天証券は10月31日、NTTデータの委託先が運営する「デジタル証券プラットフォーム」に10月30日、第三者の不正アクセスがあったと発表しました。対象は「デジタル特典付き社債」を買った一部の利用者で、延べ362件です。ログインのIDやパスワード、取引の情報は含まれず、不正な取引も確認されていません。この件と北朝鮮の関係は報じられていません。
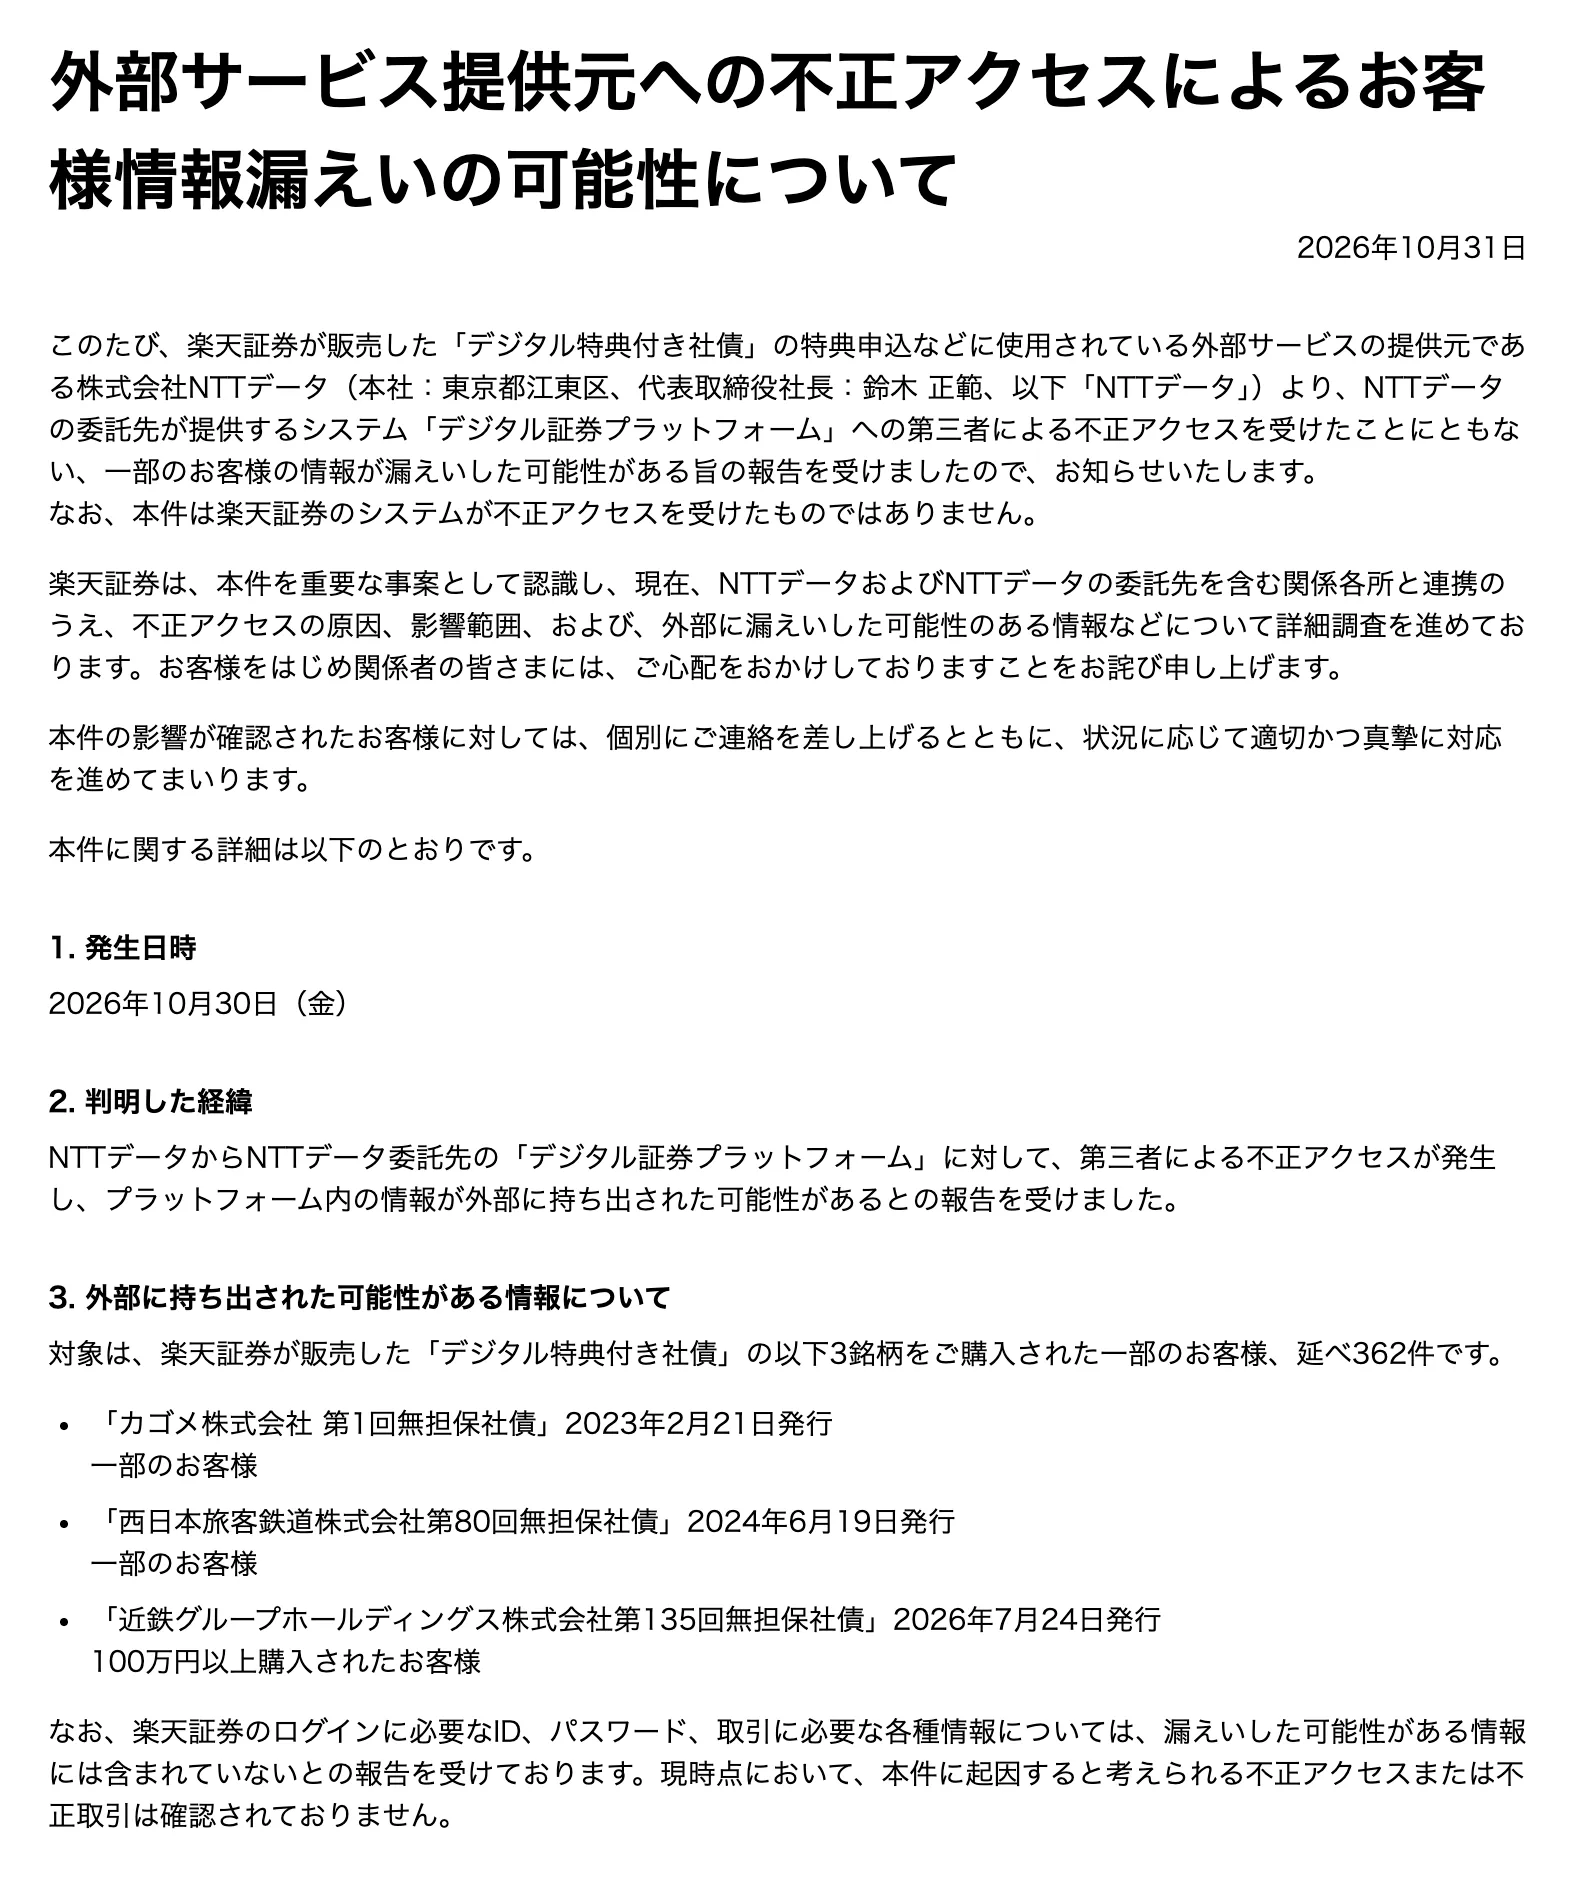
どちらの事件も、入口は関係する人や委託先でした。大きな事件のあとは、「補償」「お詫び」「本人確認」を名目にした偽のメッセージが必ず増えます。楽天証券も、関係会社を装った不審なメールやSMS、電話に注意するよう呼びかけ、パスキー認証の設定をすすめています。
CHAPTER 07実演:偽の「補償SMS」と「採用DM」を3つのAIに見せてみた
事件のあとに届きそうな2つの偽メッセージの見本を作り、ChatGPT・Claude・Geminiの3つに同じ質問をしました。①はバイナンスの補償を装うSMS、②は北朝鮮のハッカーが得意とする偽の採用DMです。URLは実在しない架空のものです。
次の2つのメッセージがスマホに届きました。それぞれ本物か詐欺か判定し、そう判断した理由(見抜くポイント)と、私が今すぐ取るべき行動を、初心者にも分かるように短くまとめてください。
①SMS:【Binance】ハッキング被害の補償手続きのご案内。お客様の口座は補償対象です。11月5日までに本人確認を完了しない場合、補償を受けられません。https://binance-hosho-jp.top/claim
②LinkedInのDM:はじめまして。暗号資産のスタートアップで採用を担当しています。あなたの経歴に感銘を受けました。年収2,000万円のポジションです。まずは簡単なコーディング課題(GitHubのリポジトリをダウンロードして実行するだけ)をお願いできますか?面接はZoomで行います。
ChatGPT:危険度のラベルで一目で分かる
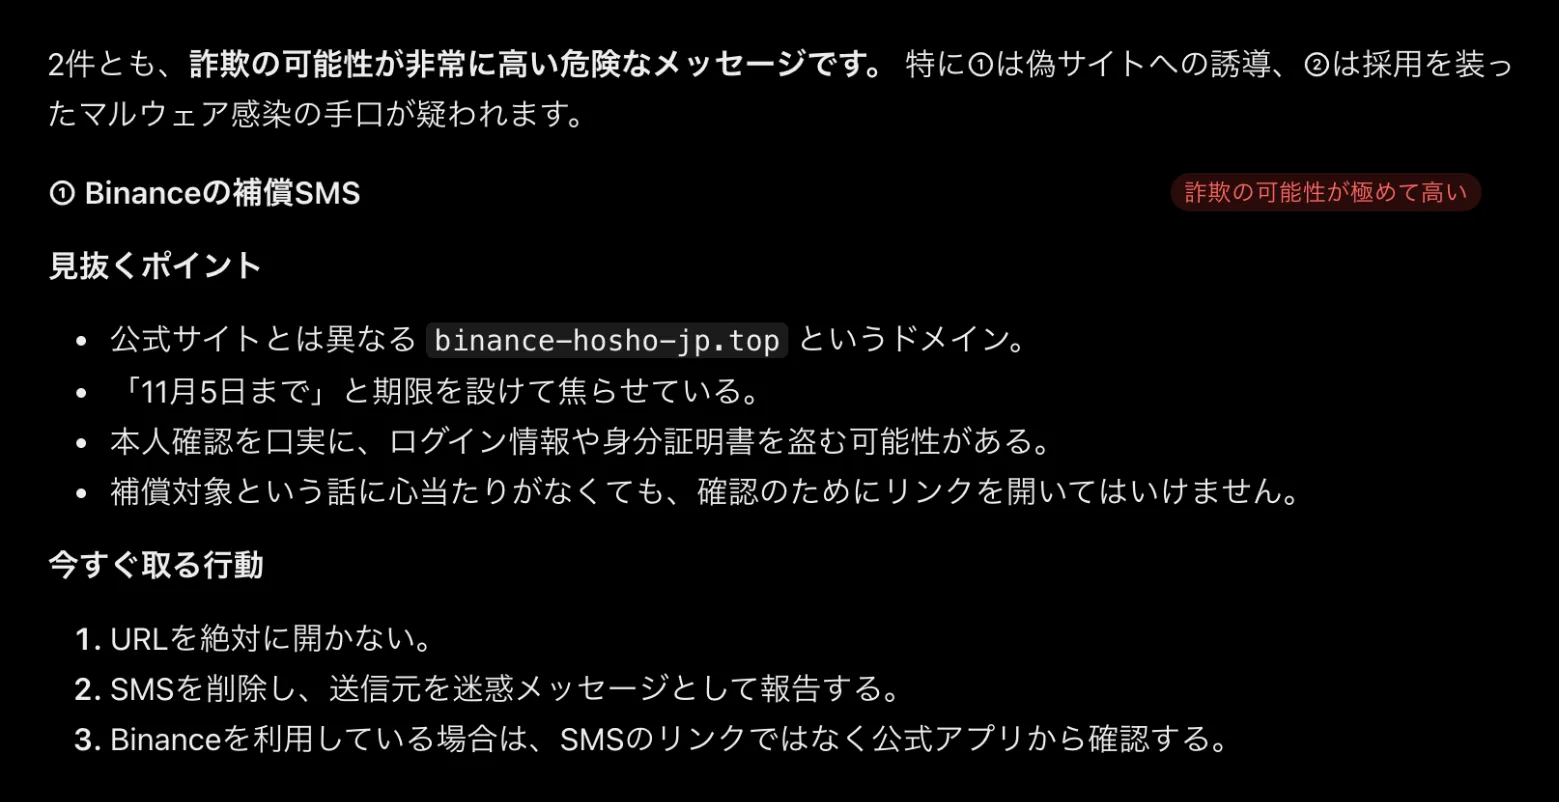
ChatGPTは、2件とも「詐欺の可能性が非常に高い」と判定しました。①には赤いラベルを付け、公式と違うドメインと期限で焦らせる文面を指摘。さらに「リンクを開いただけ」「IDを入力した」「プログラムを実行した」など、すでに操作してしまった場合の対処を表で整理してくれました。
Claude:手口の背景と相談窓口まで
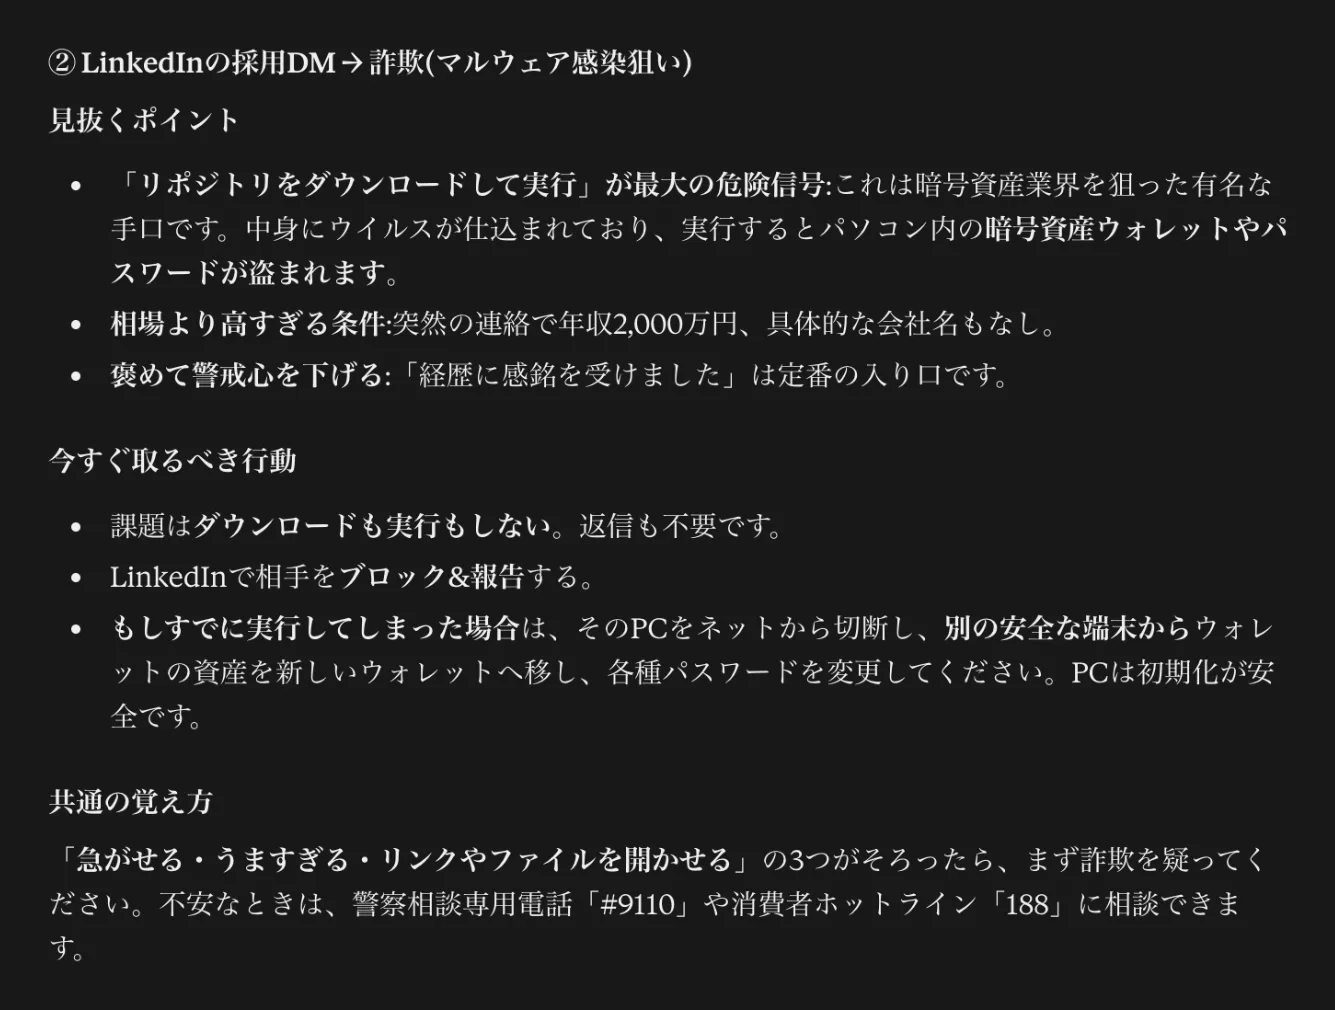
Claudeは、②の「リポジトリをダウンロードして実行」を最大の危険信号と名指しし、暗号資産業界を狙った有名な手口だと背景まで説明しました。「急がせる・うますぎる・リンクやファイルを開かせる」という覚え方に加え、警察相談専用電話「#9110」と消費者ホットライン「188」という日本の相談先まで案内したのは、3つの中でClaudeだけです。
Gemini:行動の手順が最も簡潔
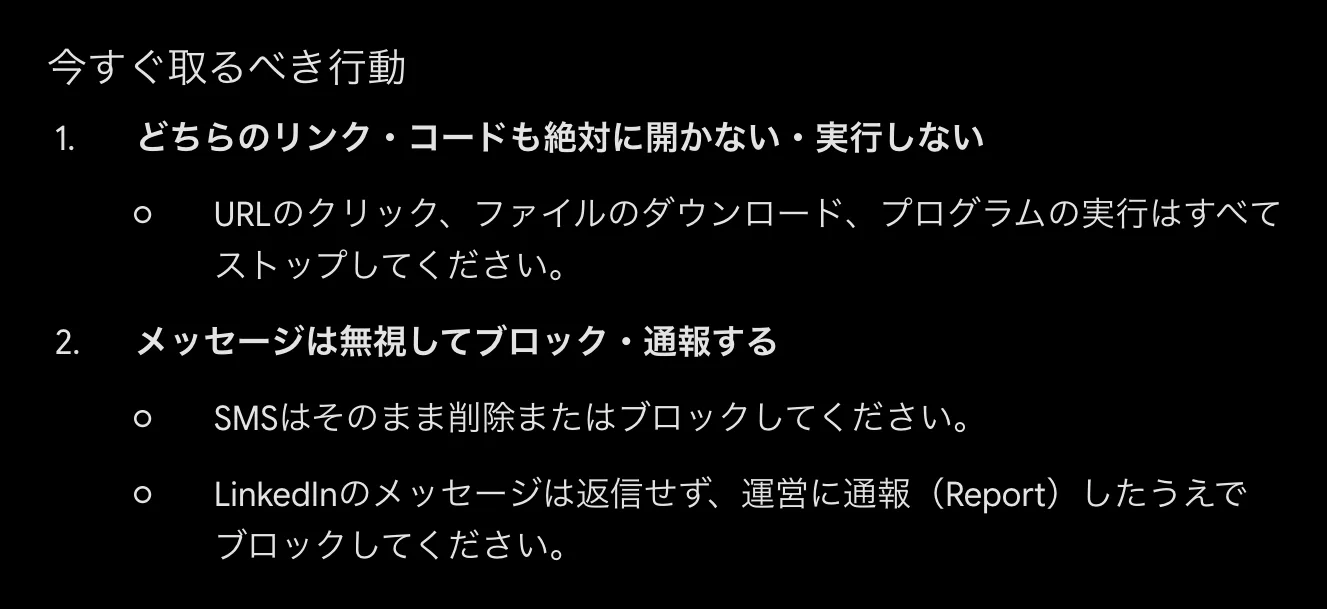
Geminiも2件とも詐欺と判定し、取るべき行動を「開かない・実行しない」「ブロック・通報する」の2つに絞って示しました。一方で、①のドメインについては「100%偽サイト」と言い切っています。今回の見本は確かに偽物ですが、本物の会社が別のドメインを使う例もあるので、最後は公式アプリで自分で確かめるのが確実です。
| 比べた点 | ChatGPT | Claude | Gemini |
|---|---|---|---|
| 判定 | 2件とも詐欺の可能性が非常に高い | 2件とも詐欺の可能性が非常に高い | 2件とも詐欺 |
| ①で見抜いた点 | ドメイン・期限・本人確認の口実 | ドメイン・SMSで補償案内は来ない・期限 | ドメイン・不安と焦り |
| ②で見抜いた点 | 高額条件・実行させる指示 | 実行させる指示(最大の危険信号)・高額条件・褒め言葉 | 実行させる指示・高額条件 |
| 操作してしまった後 | 表で詳しく | 別の端末で資産を移す | あり |
| 日本の相談先 | なし | #9110・188 | なし |
3つとも、2件を正しく詐欺と見抜きました。怪しいと思ったら、開く前にAIに貼り付けて聞く。これだけで、だまされる確率は大きく下がります。ただし、AIに相談するときは、口座番号やパスワード、本人確認書類などの個人情報は貼り付けないでください。
CHAPTER 08あなたの資産とスマホを守る7つのチェック
北朝鮮のハッカーもAIを使う時代です。暗号資産を持っていない人も、ネット銀行や証券、キャッシュレス決済を使っているなら、同じ型の攻撃の対象になります。今すぐできる対策を7つにまとめました。
- 「補償」「お詫び」のリンクは開かない事件のあとの案内は、ブックマークや公式アプリから自分で確かめます。
- ログインはパスキーか二段階認証にする楽天証券も推奨するパスキーは、偽サイトにパスワードを入れてしまう被害を防げます。
- 出金先アドレスの登録を制限する取引所の「出金先ホワイトリスト」を使い、知らない宛先には送れないようにします。
- 知らない人のファイル・プログラムは実行しない採用試験、副業の課題、会議ツールの「修正プログラム」が典型的な入口です。
- ビデオ会議でも本人確認をする顔と声に加えて、別の連絡手段で本人に確かめます。
- 長く持つ暗号資産は自分で管理する方法も検討する取引所に預けっぱなしにせず、ハードウェアウォレットなどで分けて保管します。
- 迷ったらAIと窓口に相談する怪しい文面はAIに貼り付けて確認し、被害が心配なら#9110や188に相談します。
CHAPTER 09AIのプロの見立て:狙われるのは「人」、守るのも「人とAI」
今回の事件で最も重いのは、金額の大きさより、世界最大の取引所でもエンジニア1人の端末から1兆円が動いたという事実です。AI開発に携わる立場から見ると、攻撃側のAI活用は「文章を整える」段階から、「偽の人物を演じる」「ウイルスを書く」段階にまで進んでいます。GoogleやAnthropicが自社AIの悪用を自ら公表し、対策を続けているのは、AIの会社自身がこの変化を深刻に受け止めている証拠です。
一方で、実演で見たとおり、AIは守る側の強い味方でもあります。3つのAIは、偽のSMSと偽の採用DMをすべて見抜きました。攻撃者がAIで「本物らしさ」を量産するなら、受け取る側もAIで「違和感」を見つければよい。私は、これからの時代の基本は「開く前にAIに聞く」習慣だと考えています。
バイナンスが公表予定の原因報告書には、侵入の道筋とあわせて、AIが使われたかどうかの答えも書かれる可能性があります。その内容は、取引所だけでなく、私たち一人ひとりの守り方を見直す大きな手がかりになります。
FAQよくある質問
日本のBinance Japanに預けている資産は大丈夫ですか?
Binance Japanは、利用者の資産は狙われたホットウォレットとは別のコールドウォレットで管理されていて、被害は確認されていないと発表しています。万一被害が確認された場合は全額補償する予定としています。
バイナンスの出金はもうできますか?
11月1日から、ビットコイン、イーサリアム、BNB Smart Chainの順に段階的に再開しています。各チェーンの状況は公式のネットワーク状況ページで確かめられます。
本当に北朝鮮の犯行なのですか?
TRM LabsとChainalysisが高い確度で北朝鮮の「TraderTraitor」と分析し、FBIも北朝鮮のハッカーが資金を洗浄していると発表しています。北朝鮮は関与を否定しています。
今回の攻撃にAIは使われたのですか?
11月2日時点で、バイナンスもFBIもAIの使用を発表していません。北朝鮮のハッカーがディープフェイクやAIで書いたウイルスを使っていることは、GoogleやAnthropicなどの報告で確認されています。
「補償の手続き」というSMSが届いたらどうすればよいですか?
リンクは開かずに削除し、公式アプリやブックマークから自分でログインして確かめてください。情報を入力してしまった場合は、すぐにパスワードを変更し、取引所のサポートに連絡します。
REFERENCES参考文献
- CNBC「Binance resumes withdrawals following $6.3 billion hack, says 90% of stolen user assets are covered」(2026年10月31日)
- BleepingComputer「Binance links $6.3 billion crypto theft to compromised DevOps laptop」
- TechCrunch「Binance pauses withdrawals as hackers suspected of stealing billions in crypto」(2026年10月29日)
- CNN.co.jp「暗号資産取引所バイナンスにハッキング、過去最大の9400億円超被害 北朝鮮の犯行か」(2026年10月30日)
- ITmedia NEWS「暗号資産取引所Binance、ハッキングで約1兆円の被害か 入出金を全面停止」(2026年10月30日)
- Nextgov「FBI is involved in response to $6.3 billion Binance hack linked to North Korea」
- Binance Japan「Binanceグローバルでのセキュリティ事案に関するお知らせ」「Binance Japanの対応に関するお知らせ」「サービス再開のお知らせ(第三報)」
- 共同通信「GMO攻撃、北朝鮮ハッカーか 複数の痕跡、政府に報告」(2026年11月1日)
- 楽天証券「外部サービス提供元への不正アクセスによるお客様情報漏えいの可能性について」(2026年10月31日)
- 警察庁「北朝鮮を背景とするサイバー攻撃グループTraderTraitorによる暗号資産関連事業者を標的としたサイバー攻撃について」
- Google Cloud(Mandiant)「UNC1069 Targets Cryptocurrency Sector with New Tooling and AI-Enabled Social Engineering」(2026年2月)
- Expel「Inside Lazarus: How North Korea uses AI to industrialize attacks on developers」(2026年4月)
- Al Jazeera「North Korea's hackers using AI for attacks, cybersecurity firm says」(2026年8月10日)
- Anthropic「Detecting and countering misuse of AI: August 2025」
- Korea JoongAng Daily(TRM Labsの2026年上半期の報告)