GMOインターネットの投資家向けクラウドパソコン「お名前.com デスクトップクラウド」への不正アクセスで、事件は身代金の脅迫という新しい段階に入りました。ハッカー集団は、10月27日の正午までに100万ドル(約1億5千万円)を払うようGMOに求めています(NHK)。応じなければ、利用者の口座で不正な取引を続け、利用者のパソコンのデータまで公開すると予告しています(GMO第4報)。
さらに10月26日には、最初の要求額が5,000万ドル(約80億円)だったことを、熊谷正寿代表が自身のブログで明かしました(テレビ朝日)。利用者のもとには、本人の閲覧履歴を添えた脅迫メールまで届いています(テレビ朝日)。GMOは支払わない方針を示し、政府に「能動的サイバー防御」の適用を求めました(GMO第4報)。企業が国にこれを求めるのは異例です。
この記事では、10月19日の調査開始から10月27日正午の期限まで、何が起きたのかを時系列で整理します。そのうえで、脅迫の中身、GMOが払わない理由、能動的サイバー防御の仕組み、見舞金5,000円と損失補償の受け取り方、脅迫メールが届いたときの対処までを解説します。AIが攻撃と防御の両方を速くしている今、この事件から何を学ぶべきかも、AIの専門家の目で読み解きます。
- 期限:10月27日 正午(日本時間)。ハッカー集団がGMOに示した支払いの期限です。
- 要求:100万ドル(約1億5千万円)。NHKは日本円で1億5,700万円余りと伝えています(NHK)。最初の要求は5,000万ドル(約80億円)でした。
- GMOの方針:支払わない。払っても、盗まれた情報が消される保証も、悪用が止まる保証もないためです。警察と連携し、政府に能動的サイバー防御の適用を求めています。
- 予告されていること:利用者の取引口座での不正な操作の継続、利用者のパソコンの情報の公開、ランサムウェアによる攻撃、GMOのシステムに関する情報の公開(GMO第4報)。
- 利用者がいますぐやること:脅迫メールに返信しない・リンクやファイルを開かない。別の安全な端末から、FX・証券・メール・Googleなどのパスワードを変え、多要素認証を有効にする(GMO第6報)。
01時系列で見る:調査開始から「27日正午」の期限まで
まず、公式の発表(第1報〜第6報)と、NHK・テレビ朝日などの報道をもとに、出来事を時刻つきで並べます。赤い丸は、事件の流れが大きく変わった節目です。
- 10月19日利用者からの問い合わせを受けて、GMOインターネットが調査を始める出典:GMO第2報
- 10月20日一部の利用者のサーバーで、第三者が置いた不正なプログラムを確認。新規申し込みと管理画面を止める出典:GMO第2報
- 10月21日 4:00全プランのサーバーを順次停止し、第1報を発表この時点では「悪用は確認されていない」との説明でした(お名前.com 第1報)
- 10月21日 17:00攻撃者が示した最初の支払い期限。要求は5,000万ドル(約80億円)10月26日に熊谷代表のブログで初めて明かされました(テレビ朝日)
- 10月22日警察に相談。第2報で、取引口座のログイン情報が盗まれ悪用された可能性を認める。熊谷代表がXで謝罪出典:GMO第2報
- 10月23日 16:10第3報。取引口座のパスワード変更とログイン中のセッションの切断を至急依頼。再開時期は未定出典:GMO第3報
- 10月24日第4報で、不正アクセスと利用者情報の外部への持ち出しを公式に確認。攻撃者の金銭要求には応じないと表明し、政府に能動的サイバー防御の適用を緊急に要請。見舞金と損失補償を発表出典:GMO第4報・同日のIR開示・Impress Watch
- 10月24日攻撃者とみられる者が「27日正午までに100万ドル」を求める主張をネットに投稿出典:テレビ朝日
- 10月24日第5報。利用者に、端末の点検とアカウントの保護を改めて呼びかける出典:GMO第5報
- 10月25日熊谷代表がブログで謝罪。社内のホワイトハッカーが改善課題を事前に指摘していたのに、防御に生かしきれなかったと説明出典:アスキー・テレビ朝日
- 10月26日熊谷代表がブログで最初の要求額(約80億円)を公表。利用者に、本人の閲覧履歴を添えた脅迫メールが届く。政府は午後から関係閣僚会議を開く出典:テレビ朝日・NHK
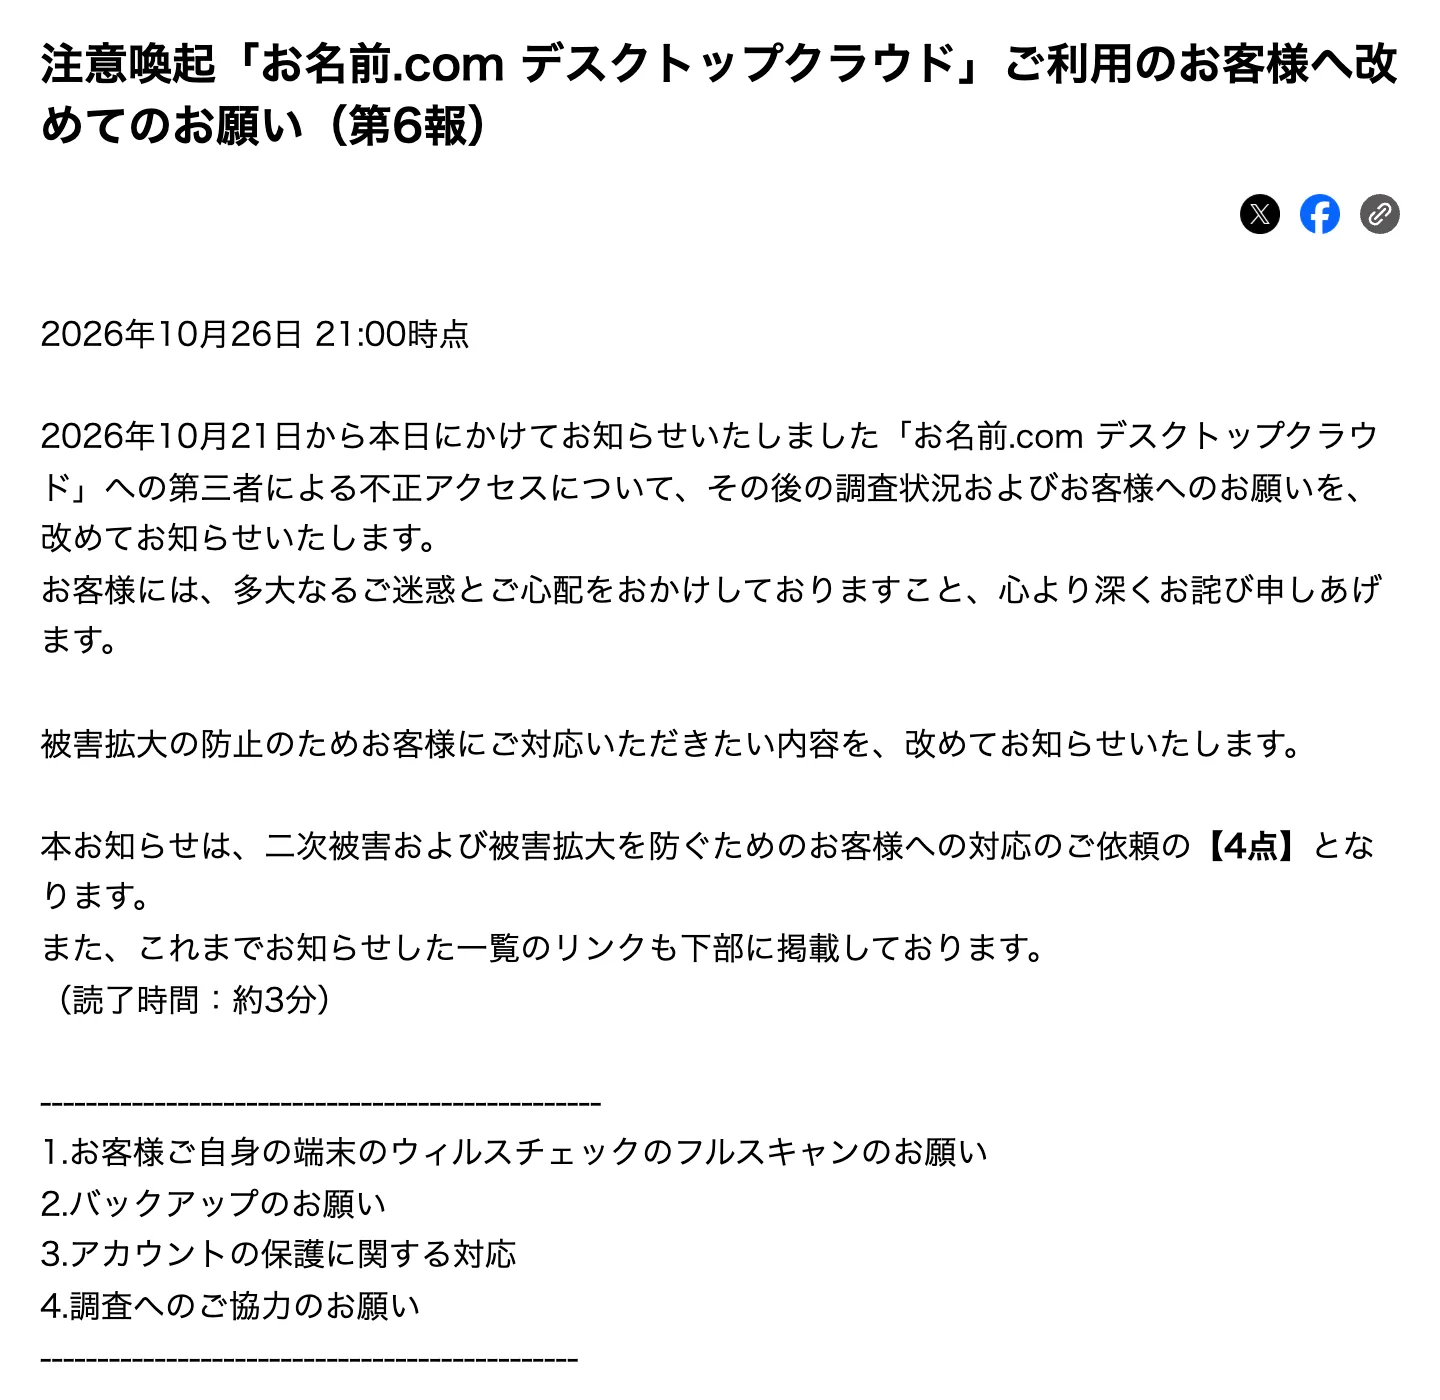
- 10月26日 21:00第6報。ウイルスのフルスキャン、データのバックアップ、アカウントの保護、調査への協力の4つを依頼出典:GMO第6報
- 10月27日 早朝脅迫が続くなか、GMOが注意の呼びかけを一段と強める出典:NHK(4時54分)
- 10月27日 正午ハッカー集団が示した支払いの期限GMOは支払わない方針(GMO第4報)
流れを見ると、事件は1週間で3つの段階を踏んでいます。最初はサーバーへの侵入とFX口座の不正な売買、次に情報の持ち出しの確認、そして今は会社と利用者の両方への脅迫です。被害の中心が「お金」から「個人の秘密」へ広がった点が、この事件をいっそう深刻にしています。
なお、デスクトップクラウドは、FXの自動売買ソフトを24時間動かすために借りる「ネット上のパソコン」です。その中に取引口座のIDとパスワードを保存していた利用者が多く、そこを狙われました(GMO第2報)。被害の仕組みは、10月23日の記事「GMO「お名前.com」でFX口座が乗っ取り!?」で詳しく解説しています。
0280億円から1億5千万円へ:ハッカー集団の脅迫の中身
攻撃者は、最初に5,000万ドル(約80億円)を10月21日17時までに求めました。GMOがこれに応じないと、10月24日には要求を100万ドル(約1億5千万円)へ大きく下げ、期限を10月27日正午に置き直しています(テレビ朝日)。額は50分の1になりましたが、そのぶん脅しの矛先は広がりました。
| 予告の内容 | だれが困るか | 出典 |
|---|---|---|
| 口座での不正な操作の継続 | 国内外70社超の証券・FX会社に口座を持つ利用者 | Impress Watch(第4報の内容) |
| 利用者のパソコンの情報の公開 | デスクトップクラウドに接続していた利用者 | Impress Watch・NHK |
| ランサムウェアによる攻撃 | 利用者のパソコンとサービス | Impress Watch・テレビ朝日 |
| GMOのシステムや運用の情報の公開 | GMOと、そのサービスを使う人たち | Impress Watch |
読売新聞によると、攻撃者とみられる者はネット上で「数十億円の損害を与えた」とも主張しています(読売新聞)。ただし、これは攻撃者側の一方的な言い分です。脅迫では、自分の力を大きく見せて相手を焦らせるのが常套手段です。判断の基準には、GMOと捜査機関の公式の発表を使ってください。
要求額を何度も変え、会社と個人の両方に同時に圧力をかけるやり方は、ここ数年のランサムウェア集団に共通する型です。そして、この型はAIで自動化されつつあります。Claudeを開発するAnthropicは、2025年8月の脅威レポートで、AIのプログラミング道具を悪用して侵入からデータの選別、脅迫文の作成までを行い、医療機関や行政など少なくとも17の組織を恐喝した事例を公表しました(Anthropic)。要求額は、盗んだ財務データをAIに分析させて決めていたとされます。今回の事件でのAIの使用は、まだ公表を待つ段階です。それでも、「相手の弱みを見て額と言葉を変える」作業が、もはや人手を必要としなくなっている現実は知っておくべきです。
03矛先は利用者個人へ:「閲覧履歴を家族に送る」という脅迫
今回の事件でとくに衝撃的なのは、利用者本人に届いた脅迫メールです。テレビ朝日の取材によると、メールには利用者の閲覧履歴の一部が「データを持っている証拠」として添えられていました(テレビ朝日)。GMOが返答しなければ顧客データを公開する、閲覧履歴を知人や家族に送る、という内容です。
取材に応じた利用者は、口座の残高がゼロになり、約182万円を失いました(テレビ朝日)。添えられた閲覧履歴は「身に覚えのあるものばかり」で、強い恐怖を感じたと話しています。J-CASTニュースの取材では、「約300万円が全損した」という利用者もいます(J-CASTニュース)。両者のもとには「ハッカーチーム」を名乗る差出人からメールが届き、侵入の経緯や口座を「破壊」した様子だという情報を載せたサイトが知らされていました(J-CASTニュース)。テレビ朝日は、約600万円を失った40代の利用者の声も伝えています(テレビ朝日)。数秒おきに通貨の売り買いがくり返され、手数料で残高が削られていったといいます。
デスクトップクラウドは、1台のパソコンを丸ごと借りるサービスです。そこでブラウザを使えば、閲覧履歴も、保存したパスワードも、そのパソコンの中に残ります。攻撃者は「利用者のパソコンのデータすべてにアクセスできた」と主張しています(テレビ朝日)。専門家は、個人のパソコンから持ち出した情報が脅迫に使われるのは珍しいと指摘しています。
2万台を超えるパソコンの閲覧履歴を、人の目で一つずつ見て脅迫文を書くのは、本来なら大変な手間です。けれども今は、AIに大量のテキストを読ませれば、恥ずかしさを感じそうな記録を選び出し、相手ごとに違う文面を作らせる作業は、数分で済みます。Anthropicの報告にあった恐喝事件でも、盗んだデータの選別と、組織ごとの脅迫文の作成にAIが使われていました。だからこそ、だれの記録も脅迫の材料になりうると考えて備えることが大切です。仕事や投資に使うパソコンと、私生活のブラウザは分けておくのが、いちばん確かな守り方です。
04GMOはなぜ払わないのか:身代金を払うと何が起きるか
GMOは、攻撃者の要求には応じない方針を示しています。理由は「要求に応じても、取得された情報の削除や不正利用の防止が保証されるものではないため」です(GMO第4報)。この判断は、世界のセキュリティの専門家や各国の捜査機関が勧めている考え方と同じです。
- 消された証拠がない:犯人が「データを消した」と言っても、確かめようがなく、コピーは何枚でも作れます。
- また狙われる:一度払った組織は「払う相手」と見なされ、同じ集団や別の集団から再び狙われやすくなります。
- 犯罪の資金になる:払ったお金は、次の攻撃の道具や人手を雇う元手になります。
- 利用者の被害が止まる保証もない:すでに盗まれたパスワードや口座情報は、別の犯罪者に売られている可能性があります。
一方で、払わなければ、予告どおり情報が公開されるおそれがあります。だからこそ、期限を前に利用者ひとりひとりが自分の口座とアカウントを守り直すことが大切です。第6報の「4つのお願い」は、まさにこのためのものです(第7章で解説します)。
05「能動的サイバー防御」発動第1号の要請:国は攻撃者を止められるのか
GMOは10月24日、政府に「能動的サイバー防御」の適用を緊急に求めました。本件を制度の「発動第1号事案」と位置づけ、国が主導して攻撃の拠点を追跡・遮断・無力化するよう求めています(GMO第4報)。
能動的サイバー防御とは
能動的サイバー防御は、攻撃を受けてから守るだけでなく、攻撃の兆しをつかんだ段階で、国が攻撃元のサーバーに入り込んで無害化する仕組みです。関連する法律は10月1日に施行され、警察や自衛隊が攻撃サーバーを無害化できるようになりました(読売新聞)。
| 論点 | 現状 |
|---|---|
| 対象 | 電気・通信・金融など「基幹インフラ」15分野が中心。GMOインターネットグループは含まれていない(Impress Watch) |
| 頼む仕組み | 個別の企業が政府に適用を要請する法的な仕組みはない(読売新聞) |
| 政府の反応 | 政府は10月26日午後から関係閣僚会議を開いて協議。木原官房長官は、個別の攻撃事案へのコメントは差し控えると述べた(テレビ朝日) |
つまり今回の要請は、法律の枠の外から「国の力を使ってほしい」と求めたものです。2万件を超えるサーバーの利用者が脅されている規模を考えれば、暮らしへの影響は深刻です。制度の対象をどこまで広げるのか、民間の被害にどこまで国が踏み込むのか。この事件は、施行から1か月もたたない制度に大きな問いを突きつけています。
今回、不正な売買は数秒おきに自動でくり返されました。攻撃がこの速さで進むと、人が気づいて判断してから止めるころには、被害が広がりきっています。Anthropicは2025年11月、国家の支援を受けたとみられる集団が、侵入作業の大部分(80〜90%)をAIに任せて約30の組織を狙った事例を報告しています(Anthropic)。攻撃する側がAIで速くなる以上、守る側も、AIで異常な通信や取引を見張り、すぐに遮断する体制が必要です。能動的サイバー防御も、AIによる検知と追跡を組み合わせなければ、本来の力を発揮できないと私は考えます。
06ホワイトハッカーの指摘はなぜ生かされなかったのか
熊谷代表は10月25日のブログで、社内のホワイトハッカーが、このサービスのセキュリティについて改善課題を事前に指摘していたと明かしました。現場のチームは対策を進めていましたが、サービスを止めずに使い続けられることや、ほかの作業との優先順位を考えて慎重に進めた結果、「対応の深さと速さが十分ではなく」、攻撃者に隙を突かれたと説明しています(アスキー)。
GMOは、国内有数のホワイトハッカー集団を持つ会社です。その会社でさえ、指摘された弱点を「あとで直す」に回した間に破られました。これは、どの会社にも起こりうる問題です。セキュリティの改善は、売上を生む機能の開発より後回しにされがちです。サービスを止めるのを嫌って、修正が先送りされることもよくあります。
AIの登場で、ソフトの弱点は、守る側にも攻める側にも、これまでよりずっと速く見つかるようになりました。10月に世界中のWebサイトを揺るがしたPHPの弱点「PHP2Shell」でも、公表から攻撃が始まるまでの時間はごく短いものでした(GIGAZINE)。弱点が見つかってから直すまでの数週間、数か月が、そのまま攻撃者に与えられる時間になります。経営者は、ホワイトハッカーやAIによる診断の指摘を「いつか直すリスト」に入れず、期限を決めて直す仕組みを持つべきです。
PHP2Shellの詳しい経緯は、「PHP2Shellの記事」と「PHPショックの余波」で解説しています。
07見舞金5,000円と損失補償の受け取り方
GMOは10月24日、利用者への補償を発表しました(GMO第4報)。内容を整理します。
| 補償 | 内容 | 受け取り方 |
|---|---|---|
| 見舞金 | 被害の有無にかかわらず、デスクトップクラウドの利用者に一律5,000円(GMO第4報) | 申請方法は、GMOの公式サイトと登録メールアドレスで案内される予定 |
| 損失の補償 | 不正アクセスによる不正な取引で実際に出た損失。取引所(FX会社)からの返金分を差し引いた残りをGMOが支払う。取引所が返金に応じない場合も、対象の損失をGMOが支払う方針 | 申請方法と必要な書類は、11月6日までに案内される予定(GMO第4報) |
| 代替サービス | 被害を受けた基盤とは別の、新しい基盤で代わりのサービスを用意。移行後6か月は無償(GMO第4報) | 開始時期は案内待ち。今の基盤は再開しない方針 |
- 取引履歴を保存する:FX会社・証券会社の会員ページから、身に覚えのない取引を含む期間の取引履歴を、PDFや画面の保存で残します。
- FX会社に連絡した記録を残す:いつ、どの窓口に、何を伝えたかをメモします。返金を受けた場合は、その額と日付も記録します。
- 届いた脅迫メールを消さずに残す:返信もリンクのクリックもせず、そのまま保存します。警察への相談で役に立ちます。
- 案内はGMOの公式サイトで確かめる:メールのリンクから申請せず、お名前.comの公式サイトや、GMOインターネットグループのお知らせを自分で開いて確認します。
損失の補償は「取引所からの返金を差し引いた残り」なので、まずFX会社への連絡が先になります。IronFX・OANDA証券・Titan FX・AXIORY・IS6FX・XMTradingなどは、すでにお名前.comの件にふれたお知らせを出しています(piyolog)。自分の口座がある会社のお知らせを確かめてください。
08脅迫メールが届いたら:やってはいけないことと、二次詐欺の見分け方
GMOは第6報で、被害の拡大と二次被害を防ぐために、次の4つを改めて求めています(GMO第6報)。
- 端末のウイルスチェック:デスクトップクラウドに接続したパソコンやスマホで、クイックではなく「フル(完全)スキャン」を行う。
- 重要なデータのバックアップ:写真や文書を、ネットから切り離した外付けハードディスクなどに保存する。
- アカウントの保護:別の安全な端末から公式サイトを開き、全端末のログアウト、FX・証券・メール・Googleなどのパスワード変更、多要素認証の有効化を行う。心当たりのない連携アプリ・転送設定・拡張機能・登録端末を消し、点検が終わるまでブラウザの同期を切る。
- 調査への協力(任意):不正な操作の可能性がある利用者には、接続に使ったパソコンの提供をお願いする場合がある。
- 脅迫メールに返信する、リンクやファイルを開く(相手に「読んだ」と知らせ、さらに狙われます)
- 犯人と個人的に交渉したり、お金を払ったりする
- 「被害金を取り戻せます」「補償の手続きを代行します」と費用を求める連絡に応じる(GMOは、こうした連絡に応じないよう呼びかけています)
- 電話やメールでパスワードや認証コードを教える(GMOがこれらを尋ねることはありません)
困ったときの相談先は、お名前.comの問い合わせフォーム(help.onamae.com/contact/)と、24時間受け付けの電話窓口(03-5456-2560、土日祝日も可)です(GMO第6報)。脅迫を受けたら、最寄りの警察署か、都道府県警察のサイバー犯罪相談窓口にも相談してください(警察庁)。
以前の詐欺メールは、不自然な日本語で見分けられました。今は生成AIで、公式の案内そっくりの丁寧な文章がすぐに作れます。補償の時期には「見舞金の受け取りはこちら」という偽の案内が出回るのが定番です。見分けるコツは文面ではなく、入り口にあります。メールのリンクを使わず、自分でブックマークした公式サイトから確かめてください。ChatGPTやClaudeに「このメールは詐欺の特徴があるか」と聞くのも役に立ちます。ただしその場合も、名前・口座番号・パスワードなどの個人情報は消してから貼り付けてください。AIは判断の補助として使い、最後は公式サイトで確かめるのが安全です。
09AIの専門家の見解:この事件が私たちに突きつけたこと
今回の事件は、3つの教訓をはっきりと示しています。
1つめは、大手でも「預けた鍵」は守りきれないということです。取引口座のパスワードを、ネット上のパソコンに保存したまま24時間動かす。便利な使い方ですが、そのパソコンが破られれば、鍵はまとめて奪われます。大切なお金の鍵は、多要素認証で二重に守り、使い回さないことが基本です。
2つめは、被害は「お金」で終わらないということです。閲覧履歴のような私生活の記録まで、脅迫の材料になりました。仕事・投資に使う環境と私生活の環境を分けることが、これからの身の守り方になります。
3つめは、攻撃と防御の速さの競争が、AIでさらに激しくなったということです。攻撃者はAIで弱点を探し、脅迫文を量産できます。守る側も、AIで異常を見張り、指摘された弱点をすぐに直す体制を持つことで、ようやく同じ速さで戦えます。能動的サイバー防御をめぐる議論も、国としてこの速さにどう向き合うかの問題です。
正午の期限のあと、攻撃者が何をするのか、GMOと政府がどう動くのかは、これからの発表が焦点です。利用者の方は、期限を待たずに、第8章の点検をいますぐ済ませてください。
10よくある質問(FAQ)
10月27日正午を期限に、100万ドル(約1億5千万円)を求めているとされます。最初は5,000万ドル(約80億円)を10月21日17時までに求めていたことが、熊谷代表のブログで明かされました。
払わない方針です。払っても情報の削除や悪用の防止が保証されないためで、警察と連携して対応するとしています。
お名前.comのドメインやほかのサービスだけを使っている方は、今回の影響の対象として公表された範囲の外です。ただし、補償や事件を口実にした詐欺メールは、利用者以外にも届くおそれがあります。
申請方法は、GMOの公式サイトと登録メールアドレスで案内される予定です。損失の補償の申請方法は、11月6日までに案内されます。メールのリンクではなく、公式サイトから確かめてください。
返信やリンクのクリックをせず、メールを保存して、警察とお名前.comの窓口に相談してください。別の安全な端末から、パスワードの変更と多要素認証の設定を急いでください。
10月27日朝の時点で、政府が適用するかどうかは、まだ発表待ちです。官房長官は個別の事案へのコメントを控えています。
AIが使われたかどうかは、公式の発表と報道の両方で、まだ示されていない段階です。この記事では、同じ型の攻撃でAIが使われた公表事例として、Anthropicの報告を紹介しています。
- ハッカー集団は、10月27日正午までに100万ドル(約1億5千万円)を払うようGMOに要求。最初の要求は約80億円でした。
- 脅しの矛先は利用者個人にも。閲覧履歴を添えた脅迫メールが届き、家族や知人への送信が予告されています。
- GMOは支払いを拒否し、政府に能動的サイバー防御の適用を要請。企業からの要請は法律の想定の外で、異例です。
- 補償は見舞金5,000円と、不正な取引の損失。損失の申請方法は11月6日までに案内されます。取引履歴を今のうちに保存してください。
- 脅迫メールには返信しない、リンクを開かない。パスワード変更と多要素認証は、別の安全な端末から公式サイトで行いましょう。
- AIで攻撃も脅迫も速くなる時代。弱点は「見つけたらすぐ直す」が新しい常識です。個人も会社も、守りの速さを上げることが求められています。
この事件は、期限のあとも動き続けます。新しい発表があれば、この記事でもお伝えしていきます。
参考にした情報
- GMOインターネットグループ「お名前.com デスクトップクラウド」ご利用のお客様へ改めてのお願い(第6報)(2026年10月26日)
- 同 サイバー攻撃について(第4報)(2026年10月24日)
- 同 お詫びとお知らせ(第2報)(2026年10月22日)
- NHK「ハッカー集団 GMOに27日期限で100万ドル要求 顧客脅迫も」(2026年10月26日)
- NHK「GMO ハッカー集団から27日正午期限の脅迫続くなか 注意呼びかけを一段と強化」(2026年10月27日)
- テレビ朝日「GMO不正アクセス 当初、攻撃者から約80億円の要求」(2026年10月26日)
- テレビ朝日「GMOに不正アクセス 100万ドル脅迫 期限まで18時間 被害者語る“不安”」(2026年10月26日)
- テレビ朝日「能動的サイバー防御を要請 身代金要求期限はあす正午」(2026年10月26日)
- Impress Watch「不正アクセスを受けたGMOに金銭要求 政府に『能動的サイバー防御』要請」
- アスキー「GMO熊谷代表、不正アクセスで謝罪 事前に弱点指摘も防げず」
- J-CASTニュース「GMO不正アクセスで被害者が告白『300万円が全損』」(2026年10月26日)
- 読売新聞「GMO不正アクセス、『攻撃者』から金銭要求も」
- 毎日新聞「GMO、全利用者に見舞金5000円 攻撃者の金銭要求は応じず」
- piyolog「お名前 .com デスクトップクラウドへの不正アクセスについてまとめてみた」
- Anthropic「Detecting and countering misuse of AI: August 2025」
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月)