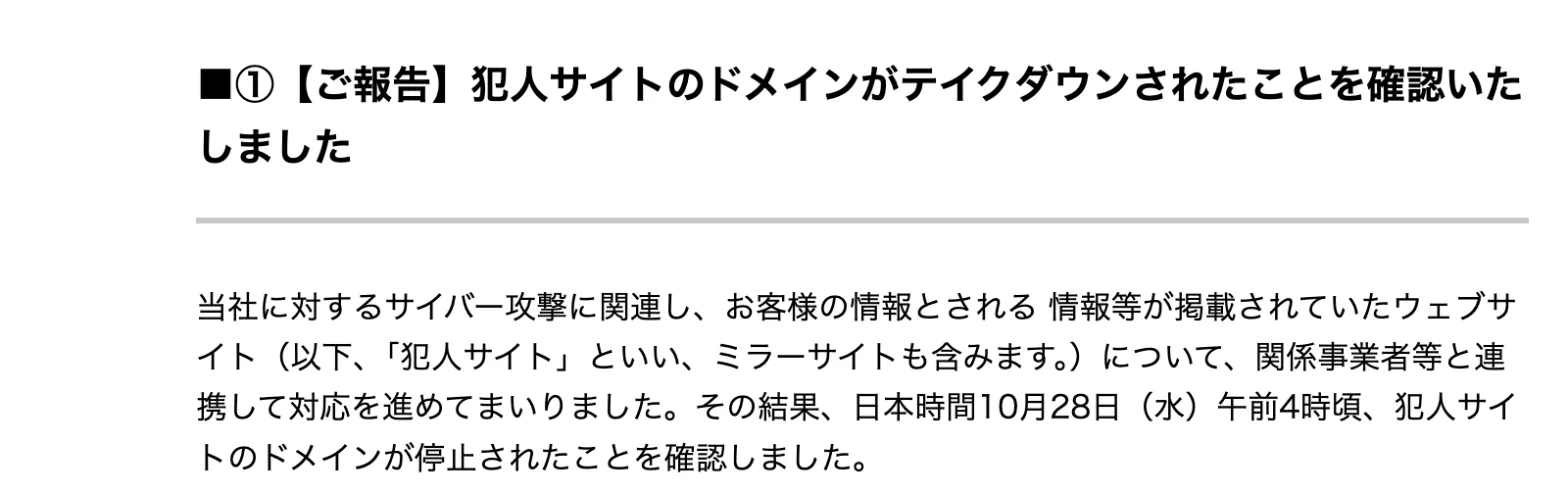
GMOインターネットグループを脅していた攻撃者のサイトが、10月28日 午前4時ごろに見られなくなりました。GMOは同日、「犯人サイトのドメインが停止されたことを確認しました」と公表しています(GMO第13報)。
この記事では、前回の記事以降の動きを時系列で整理し、サイトが見られなくなった件の事実をすべて並べます。そのうえで、そもそもドメインとは何か、攻撃する側がなぜドメインを使うのか、世界ではどんな実例があったのかを解説します。最後に、AIがサイバー攻撃をどう変えているのかを、公式の報告の数字で見ていきます。評価や批判は書かず、確かめられた事実だけを並べます。
- 10月28日 午前4時ごろ:犯人サイトのドメインが停止。ミラーサイトも閉鎖を確認
- 朝日新聞がICANNの検索サービスで、登録事業者が利用停止の措置をとった記録を確認
- 誰が止めたかは確定していません。「米国のプロバイダー側の措置とみられる」という専門家の見方が報じられています
- 警視庁が不正アクセス禁止法違反などの疑いで捜査。GMO関係者から事情を聞いています
- GMOは「新たに同様のサイトが開設されたら、確認しだい直ちに対応する」としています
01前回の記事以降の時系列
前回の記事は、10月27日正午を期限とした脅迫の時点までを扱いました。そこから今日までの動きを並べます。
- 10月27日 12:00攻撃者が示した支払いの期限GMOは要求に応じない方針を示していました
- 10月27日 12:30攻撃者とみられる者による情報の公開を確認GMOが第10報で公表。「事実と異なる内容が含まれるおそれがある」と記載(ITmedia)
- 10月27日 13:55ランサムウェアの攻撃は確認されず同じく第10報での記載
- 10月27日 19:00特別お見舞金と懸賞金を発表(第12報)情報が公開された人に1公開あたり上限300万円。攻撃者の特定につながる情報に総額100万ドル(第12報)
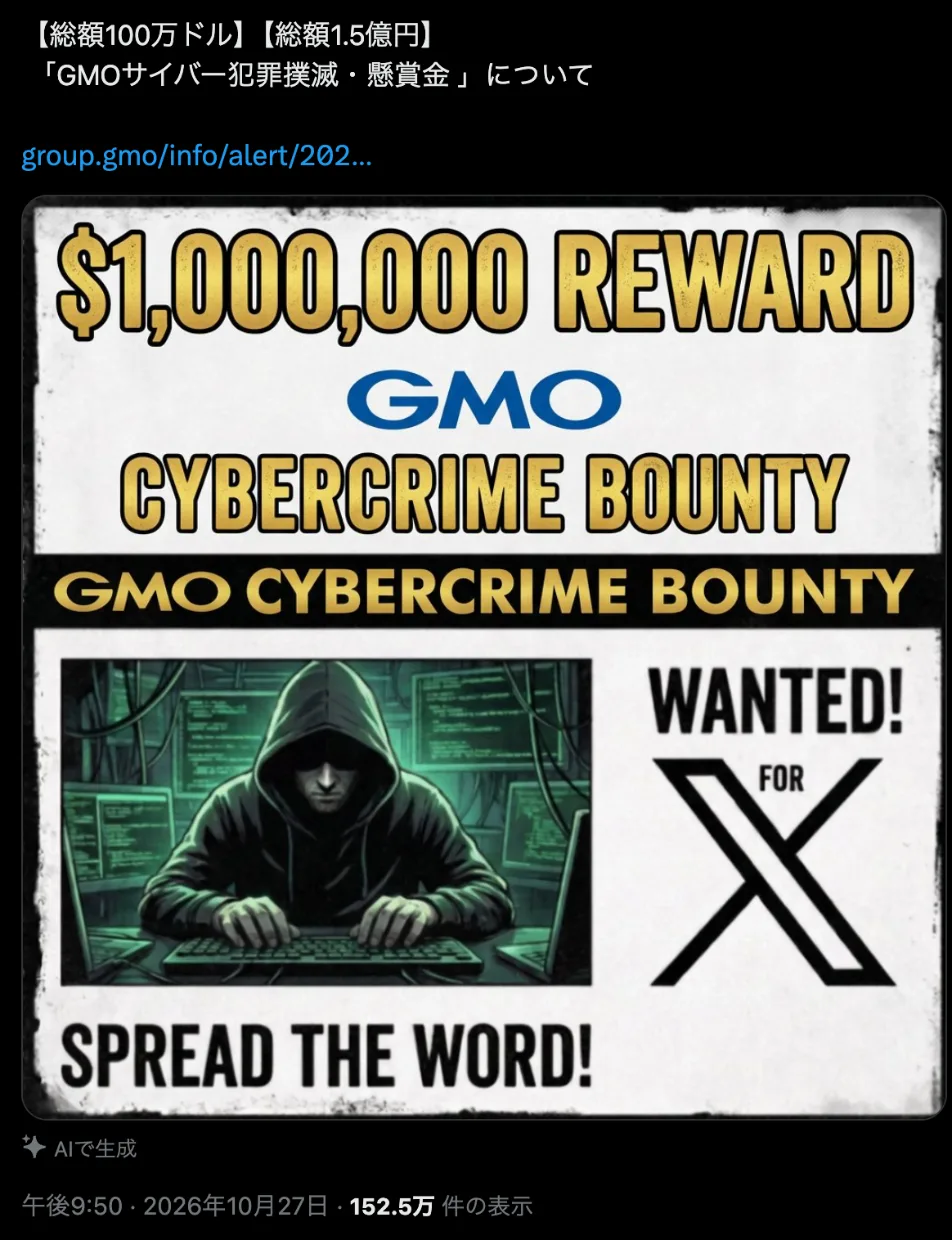
- 10月27日 21:50熊谷代表がXで懸賞金を告知「【総額100万ドル】【総額1.5億円】」と投稿(X)
- 10月28日 午前4時ごろ犯人サイトのドメインが停止ミラーサイトも含めて確認(第13報)
- 10月28日 10:30第13報を発表テイクダウンの報告、新規サイトへの対応方針、拡散への警告
- 10月28日 12:00懸賞金の受付を開始専用の窓口で日本語・英語・中国語に対応。受付は犯人の逮捕まで
- 10月28日(報道)警視庁が捜査を開始不正アクセス禁止法違反などの疑い。GMO関係者から事情聴取(TBS NEWS DIG)
02サイトが見られなくなった件:確認できた事実のすべて
| 項目 | 確認できた内容 | 出典 |
|---|---|---|
| 停止の確認時刻 | 日本時間10月28日(水)午前4時ごろ | GMO第13報 |
| 対象の範囲 | 犯人サイト本体と、同じ内容を見せるミラーサイト | 同上 |
| 止まった仕組み | サイトに接続するためのドメイン名が利用停止 | 朝日新聞 |
| 裏付けの記録 | ICANNの検索サービスで、登録事業者が利用停止の措置をとったことを示す記録を確認。攻撃者が複製サイトとして示していた別のドメインも同じ状態 | 同上 |
| サイトの置き場所 | 海外のレンタルサーバー事業者のサービスを利用していたとみられる。この事業者はドメインの登録も扱っている | 同上 |
| 誰が止めたか | 確定していません。「米国のプロバイダー側が内容を不適切と判断して停止したとみられる」という専門家の見方。GMOは「関係事業者等と連携して対応を進めた」と説明 | TBS NEWS DIG、GMO第13報 |
| GMOの今後の方針 | 新たに同様のサイトが開設された場合も、確認しだい直ちに停止に向けて対応。関連サイトの動向を監視 | GMO第13報 |
| 拡散への対応 | 悪質な投稿は内容・URL・日時・アカウント情報を記録して保全し、Xへの通報と警察への情報提供を実施。発信者情報の開示請求、損害賠償請求、刑事告訴を含む法的措置を検討 | 同上 |
| 捜査 | 警視庁が不正アクセス禁止法違反などの疑いで捜査。GMO関係者から事情聴取 | TBS NEWS DIG |
- 犯人サイトや、今後開設される可能性のある同様のサイトにアクセスしないこと
- 掲載された情報を投稿・転載・拡散しないこと。リンクの掲載、リポスト、引用投稿も控えること
- すでに拡散につながる投稿をしている場合は、直ちに削除すること
- 通報が目的でも、危険なサイトへの直接のリンクや被害者の個人情報は公開せず、警察などの窓口に情報を提供すること
03そもそもドメインとは何か
「ドメインが止まった」と聞いても、何が起きたのか分かりにくいはずです。AIの開発をしている立場から、仕組みを整理します。
インターネット上の機械には、IPアドレスという数字の住所が割り当てられています。ただし数字の羅列は覚えられません。そこで、人が読める名前を数字の住所に結びつける仕組みが作られました。これがドメイン名です。
ドメイン名は、電話帳に載っている「名前」にあたります。名前を引くと電話番号(IPアドレス)が分かり、そこにつながります。ドメインが止まるというのは、電話帳からその名前の行が消されることに近い状態です。電話機(サーバー)も、その中のデータも、そこに残っています。名前から番号を引けなくなるだけです。
ドメインを支える3つの層
- ICANN(アイキャン)世界全体の仕組みを調整する非営利の組織。ドメインの方針やルールを定めます
- レジストリ「.com」「.jp」といった末尾ごとの台帳を運営する組織。たとえば.comはVerisign社が運営しています
- レジストラ(登録事業者)利用者にドメインを販売・管理する会社。今回の記事に出てくる「お名前.com」も、この立場のサービスです
今回、朝日新聞が確認したのはICANNの検索サービスの記録です。ここでは、ドメインが今どんな状態かを誰でも調べられます。その記録に、登録事業者が利用停止の措置をとったことを示す状態が残っていました(朝日新聞)。
04ドメインを「止める」とはどういうことか
ドメインには状態を示す記号が付きます。止まっている状態を表す代表的なものが2つあります。
| 記号 | 設定する側 | 意味 |
|---|---|---|
| clientHold | レジストラ(販売・管理する会社) | 名前から住所を引けない状態にする。サイトもメールも止まります |
| serverHold | レジストリ(末尾ごとの台帳の運営者) | 同じく止まります。台帳の側で設定されるため、販売会社の操作だけでは解除できません |
- ドメインの登録そのものは残っています。削除されたわけでも、誰でも取れる状態になったわけでもありません
- サーバーの中のデータも残っています。名前からたどり着けなくなっただけです
- 別の名前を新しく取れば、同じサーバーを再び公開できます。GMOが「新たなサイトが開設されたら確認しだい対応する」としているのは、この性質があるためです
05攻撃する側がドメインを使う理由
攻撃する側にとって、公開のサイトを持つことには目的があります。確認できている事実から整理します。
要求に応じなければ情報を出す、という姿勢を実際の形で示します。今回の攻撃者は、期限の翌日から毎日正午に順次公開すると予告していました。
サイトの存在が報じられることで、要求が社会に伝わります。GMOは「アクセスも拡散もしないでください」と繰り返し呼びかけています。
ひとつが止められても別の場所で見られるようにする備えです。今回はミラーサイトも同時に閉鎖が確認されました。
GMOは第10報で、犯人サイトにアクセスした人の情報は攻撃者に取得されていると説明し、アクセスを控えるよう呼びかけています。
06世界の実例:国際的な作戦でサイトが押さえられたケース
攻撃する側のサイトが止められた例は、海外にもあります。代表的なのが2024年2月の「Operation Cronos(クロノス作戦)」です。
出典:piyolog「Operation Cronos についてまとめてみた」、トレンドマイクロ
このとき押さえられたのは、攻撃グループが盗んだデータを公開していたサイトです。差し押さえ後、そのページには英国の国家犯罪対策庁(NCA)の管理下に置かれたことを伝える表示が出ました。日本の警察庁は、暗号化されたデータを元に戻すツールを開発してEuropolに提供しています。
押さえられたサイトは、のちに当局側が再開させ、運営者とされる人物の情報を公開する予告を出しました。一方で、攻撃グループは新しいサイトを立ち上げて活動を続けたと報じられています。サイトを止めることと、活動そのものを終わらせることは、別の段階にあります。
07熊谷代表の動きを時系列で
GMOインターネットグループの熊谷正寿代表は、今回の件で複数回の発信をしています。事実を日付順に並べます。
- 10月24日補償の方針を発表不正取引で実際に発生した損失を補償。被害の有無にかかわらず一律5,000円の見舞金。代替サービスの案内と6か月の無償化
- 10月24日政府に「能動的サイバー防御」の適用を要請GMOが関係機関に緊急で要請したと公表(時事通信)
- 10月25日自身のブログで謝罪「今回の事案により多大なるご迷惑とご心配をおかけしているお客様、関係者の皆様、そして社会の皆様に対し、心より深くお詫び申し上げます」。社内のセキュリティ専門家から改善すべき課題の指摘があり、優先順位をつけて対応した結果「攻撃者にその間隙を突かれてしまいました」と記載(J-CASTニュース)
- 10月25日一律5,000円についての説明見舞金は「初動の誠意の印」であり、不正アクセスによる損失の補償は別に行うと説明
- 10月26日ブログに追記し、要求額を公表攻撃者から5,000万ドル(約80億円)の要求があったこと、「要求に応じておらず、支払いも一切行っておりません」と記載(J-CASTニュース)
- 10月27日 21:50Xで懸賞金を告知「【総額100万ドル】【総額1.5億円】『GMOサイバー犯罪撲滅・懸賞金』について」と投稿。添えられた画像には「AIで生成」の表示(X)
- 10月28日 12:00懸賞金の受付を開始専用の窓口で受付。期間は犯人の逮捕まで
08AIが変えたサイバー攻撃の今
今回のGMOへの攻撃でAIが使われたという公式の発表はありません。GMOも、警察も、その点について何も公表していません。以下は、AIの開発元が公表している別の事例の事実です。今回の件と結びつけて読まないでください。
AIは「助言する道具」から「実行する存在」へ
Claudeを開発するAnthropicは、自社のAIが悪用された事例をまとめた報告を公開しています。そこで示された変化は明確です。
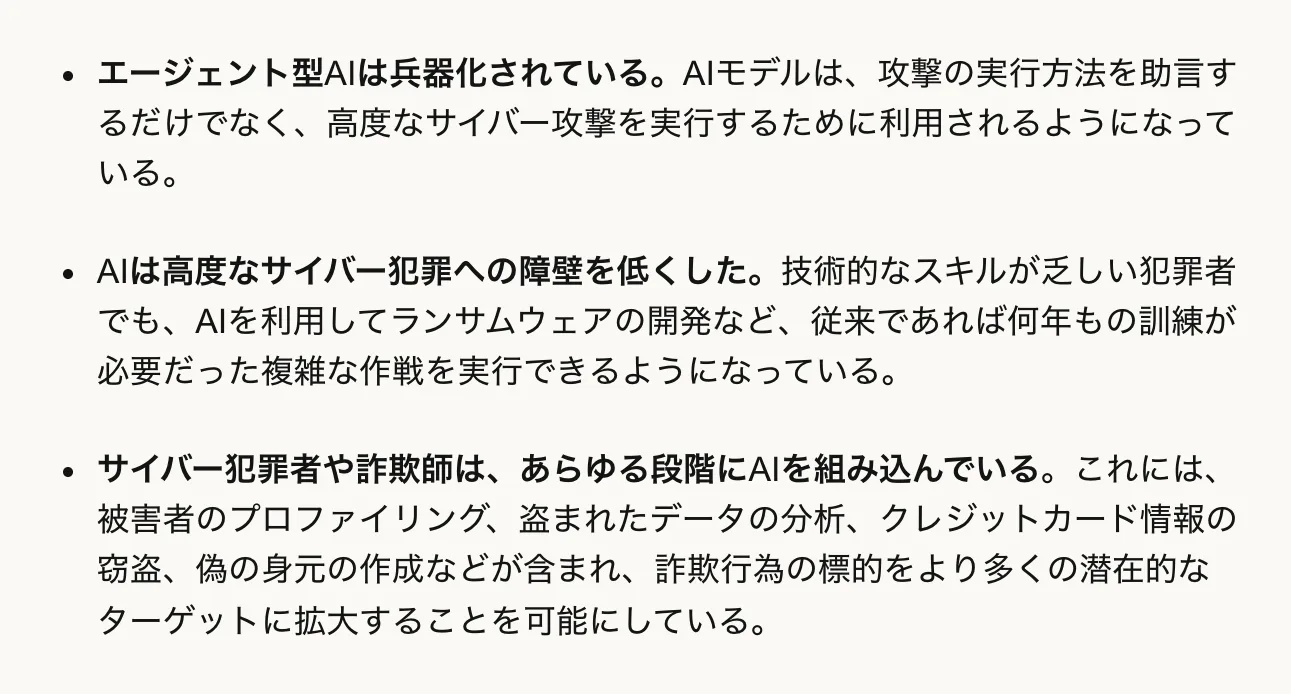
報告が挙げる変化の柱は2つです。ひとつはAIが攻撃を実行する側に回ったこと。もうひとつは高度な攻撃に必要な技術の壁が下がったことです。以下、公表されている3つの事例を数字とともに見ます。
事例①「バイブハッキング」:AIが脅迫文まで書いた
出典:Anthropic公式
この事例で注目されるのは、AIが担った範囲の広さです。報告によると、AIは偵察、認証情報の窃取、ネットワークへの侵入を自動化し、さらに盗むデータの選定と心理的に効果のある脅迫文の作成にも使われていました。従来は、どのデータが相手にとって痛手かを判断し、交渉の文面を練るのは人の仕事でした。
事例②ノーコードのランサムウェア:400〜1,200ドルで売られた
基本的なプログラミングの知識しか持たない者が、AIを使ってランサムウェアの複数の亜種を開発し、フォーラムで販売していた事例も報告されています。価格は400〜1,200ドル。暗号化や、解析を避ける仕組みといった中核の部分をAIに依存していたとみられています。
これまで、ランサムウェアを作るには高度な技術が必要でした。その壁が下がれば、攻撃に関わる人の数そのものが増えます。Anthropicが「AIは高度なサイバー犯罪への障壁を低くした」と書いているのは、この点です。
事例③AIが主導した諜報活動:作業の80〜90%を自動化
2025年11月、AnthropicはAIがほぼ自律的に統制したサイバー諜報活動を検知して止めたと公表しました。公表されている事実は次のとおりです。
| 項目 | 内容 |
|---|---|
| 公表 | 2025年11月13日。活動自体は同年9月に特定し、阻止したとされます |
| 標的 | 大手テック企業、金融機関、化学メーカー、政府機関など世界の約30組織。一部で侵入が成功 |
| 自動化の割合 | 戦術的な作業の80〜90%をAIが自動化。人の監督は10〜20%程度 |
| 使われたもの | Claude Codeと、外部のツールをAIにつなぐ仕組み(MCP) |
| 対応 | 関連するアカウントを停止し、検知の機能を強化 |
出典:The Hacker News、eSecurity Planet。自動化の割合はAnthropicの説明によるもので、第三者による検証は公表されていません
速さが変わった:3時間で管理者権限へ
Anthropicが2026年9月に公開した報告(2025年12月〜2026年8月の8か月分)では、速さの変化が示されています。
盗んだ開発者用の鍵ひとつから、システムの管理者権限に到達するまでの時間として報告された事例です。
1人の攻撃者が、複数の標的を並行して処理していたとされます。AIが作業を分担して進めるためです。
報告が分類した悪用の領域。サイバー作戦、影響工作、監視、詐欺、生物学的な悪用、通常兵器の開発、無許可の模倣です。
報告は、最も深刻な侵害の一部は人が各段階を指示していた作戦から生じていたと指摘しています。自動化の度合いが高いほど被害が大きい、とは限りません。
出典:ビジネス+IT。報告の原文は2026年9月10日公開、154ページ
日本の数字
一方で、日本国内で「AIが使われた」と公表した企業は、確認できる範囲でありません。攻撃にAIが関わったかどうかは、外からは分かりにくいためです。
守る側もAIを使っている
AIは攻撃する側だけの道具ではありません。今回の件にも、その姿が表れています。
- 不審な動きの検知AIの開発元は、悪用を見つけるための専用の判別機能を作り、該当するアカウントを停止しています
- サイトの停止の通報不正なサイトを見つけて関係事業者へ通報する作業に、自動の仕組みが使われています
- 技術情報の共有攻撃の痕跡を関係当局や他社の安全チームと共有する動きが公表されています
- 告知物の作成今回、GMOが公開した懸賞金の告知画像には「AIで生成」と表示されています
今回の一連の騒動を、この枠組みで見ると
- 攻撃にAIが使われたという公式の発表はありません
- 攻撃者は暗号化ではなく「情報を公開する」と脅す手口をとりました。これはAnthropicが報告した「バイブハッキング」と同じ型の手口です
- 攻撃者は公開のサイトとミラーサイトを用意し、毎日正午の公開を予告しました
- 対応する側は、関係事業者との連携でドメインを止め、懸賞金で情報を募り、警察が捜査に入りました
- GMOの告知画像には「AIで生成」の表示があります
09AIのプロとしての見方
ドメインの停止は、インターネットの住所録から名前を外す操作です。サーバーもデータも残っており、新しい名前を取れば同じ内容を再び公開できます。それでも効果があるのは、拡散の経路を断てるからです。すでに広まったURLが使えなくなり、検索からもたどれなくなります。Operation Cronosでも同じ構図が見られました。
もうひとつ押さえておきたいのは、対応の速さです。GMOが公開を確認したのが10月27日12時30分、ドメインの停止を確認したのが翌28日午前4時ごろ。約15時間半です。海外の事業者が関わる手続きとしては、短い部類に入ります。GMOは「関係事業者等と連携して対応を進めた」とだけ説明しています。
そしてAIについて。Anthropicの報告が示すのは、攻撃の「どの工程」をAIが担えるようになったかという変化です。偵察、侵入、データの選定、脅迫文の作成。これまで人が時間をかけていた工程が自動で進めば、1人の攻撃者が扱える標的の数が増えます。約3時間で管理者権限に到達した事例は、気づいて対応するまでの時間が足りなくなることを意味します。守る側も同じ速さで動く仕組みが要る、という段階に入っています。
10よくある質問
ドメインが止まっても、サーバーやデータは残っています。新しい名前を取れば再び公開できる仕組みです。GMOも「新たに同様のサイトが開設された場合は、確認しだい直ちに対応する」としており、終わったとは説明していません。
GMOは、犯人サイトにアクセスしないよう呼びかけています。アクセスした人の情報は攻撃者に取得されていると説明しています。確認が必要な場合は、GMOの相談窓口(03-5456-2560、24時間)に連絡してください。
GMOは、掲載された情報の投稿・転載・拡散、リンクの掲載、リポスト、引用投稿を控えるよう求めています。悪質なものには発信者情報の開示請求、損害賠償請求、刑事告訴を含む法的措置を検討するとしています。
確定していません。朝日新聞がICANNの検索サービスで、登録事業者が利用停止の措置をとった記録を確認しています。TBSは専門家の話として「米国のプロバイダー側の措置とみられる」と伝えています。GMOは「関係事業者等と連携して対応を進めた」とだけ説明しています。
公式の発表はありません。GMOも警察も、その点について何も公表していません。この記事で紹介したAIの事例は、AIの開発元が公表した別の事案です。
一律5,000円の見舞金に加え、不正取引で実際に発生した損失の補償、そして情報が公開された人への特別お見舞金(1公開あたり上限300万円、区分により1万円・1.5万円・2.5万円)が発表されています。申請方法は11月6日までに案内されるとされています。
11いま確認しておきたいこと
- 犯人サイトにアクセスしない止まっている今も、新しいサイトが現れた場合も同じです
- 情報を拡散しないリンクの共有、リポスト、引用投稿も対象です
- 証券・FXの口座を確認する身に覚えのない取引がないか確かめ、あれば各社の窓口へ
- パスワードを変える同じパスワードを他のサービスで使っている場合は、そちらも変更します
- 二段階の認証を設定する金融の口座は特に優先します
- 便乗した偽のメールやSMSに注意する「補償金を受け取る」などの名目で費用を請求するものがあります。公式の窓口で確かめます
- GMOの発表を追う続報は公式のお知らせページに掲載されます
- 10月28日午前4時ごろ、犯人サイトのドメインが停止。ミラーサイトも閉鎖が確認されました
- 止まったのは名前から住所を引く仕組みで、サーバーやデータは残っています
- 誰が止めたかは確定していません。登録事業者による措置の記録が確認されています
- 世界ではOperation Cronosなど、国際的な作戦でサイトが押さえられた例があります
- AIの悪用では、17組織への恐喝、400〜1,200ドルでの販売、約30組織への諜報で作業の80〜90%を自動化といった事例が公表されています。今回の件でAIが使われたという発表はありません
参考資料
- GMOインターネットグループ「不正アクセスに関する現在の対応について(第13報)」
- 同(第12報)特別お見舞金と懸賞金について
- ITmedia NEWS「GMO不正アクセスの犯人サイト、ドメイン停止を確認」
- 朝日新聞「GMO攻撃者の『脅迫サイト』が見られない状態 ドメイン停止で」
- TBS NEWS DIG「GMOに対するハッカー集団サイトが停止 米プロバイダーによる措置か」
- 熊谷正寿【GMO】のX(懸賞金の告知)
- J-CASTニュース「社内ホワイトハッカーが指摘していた」
- J-CASTニュース「攻撃者から約80億円要求されていた」
- Anthropic「Detecting and countering misuse of AI」
- The Hacker News「Chinese Hackers Use Anthropic's AI to Launch Automated Cyber Espionage Campaign」
- ビジネス+IT「米Anthropicが最新のAI脅威報告書公開」
- piyolog「Lockbitへ行われた共同捜査 Operation Cronos についてまとめてみた」
- トレンドマイクロ「ランサムウェア攻撃者グループ『LockBit』の摘発の影響と今後」