仕事のメモ、会議のまとめ、取引先へのメールの下書き。毎日のようにAIに話しかけている人は多いはずです。その「AIとの会話」そのものが外に漏れたおそれがあると、世界で1億人を超える人が使うメモ・資料共有アプリNotion(ノーション)が2026年11月9日に発表しました(Notion公式)。
漏れたおそれがあるのは、Notionに組み込まれたAI「Notion AI」のチャット記録です。侵入されたのは、AIの処理を任されていた委託先の米Fireworks AIです。11月11日には、SecureNavi・LRM・フェイガーの国内企業3社が相次いで「取引先の担当者名」や「打ち合わせの内容」が含まれていた可能性を公表しています(ITmedia AI+)。
この記事では、公式発表をもとに何が起きたのかを時系列で整理し、あなたがAIに話した内容がどこを通り、どこに残るのかをひもときます。そのうえで、AIのプロの目線から「委託先のAI」という新しい入口の怖さと、すぐに始められる予防策をまとめます。
- Notion AIのチャット流出懸念の時系列と、漏れたもの・漏れていないもの
- 委託先Fireworks AIから漏れた経路
- 国内企業3社が公表した影響の中身
- 「委託先のAI」から漏れる3つの新しい怖さと、過去の似た事件
- 自分が対象かどうかの確かめ方
- AIとの会話を漏らさないための予防策と、漏れたときの被害を小さくする対策
ワークスペース
作られた期間
国内企業
数字の出典:CodeZine(Notion Labs Japan発表)、Notion公式、LRM、ITmedia AI+
1何が起きた? 時系列
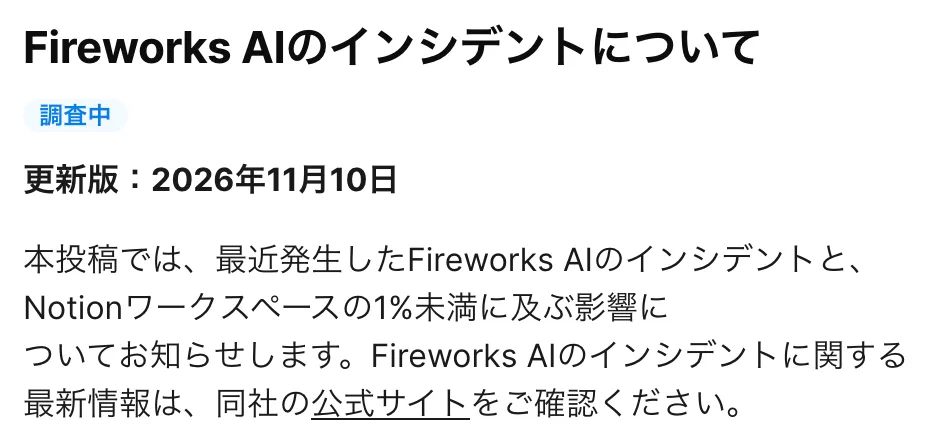
NotionとFireworks AIの公式発表、国内企業の発表をつなげると、次の流れになります。アメリカの発表は現地時間の日付です。
流れで目を引くのは、最初の連絡から「顧客の会話も含まれていた」と分かるまでに約1週間かかっている点です。委託先の調査が進むたびに、影響の範囲が広がっていきました。
2何が漏れた? 対象の範囲
Notionのよくある質問のページは、対象のデータを具体的に説明しています(Notionヘルプ)。
| 区分 | 内容 |
|---|---|
| 漏れたおそれ | Notion AIのチャットに書かれたあなたの入力とAIの回答(メッセージ本文、AIが作った要約) |
| 対象の機能 | 管理者がメンバーのAIの使い方を把握する分析機能「Insights」の処理に使われた記録と、任意参加のLEAPプログラムで提供されたデータ |
| 対象外 | Notionのページ、データベース、添付ファイル(LRM)。AI会議メモの音声・文字起こし・要約(チャットに貼り付けた場合を除く) |
| ひも付け情報 | 大半のワークスペースでは、誰が書いたか・どの会社かのラベルなし。AIが外部の道具を呼び出した結果は対象外 |
| 影響の広さ | Notionの全ワークスペースの1%未満。連絡がない場合は「今は対応不要」と案内 |
「ラベルがない」と聞くと安心しそうになりますが、Notionは影響を受けた顧客に対して「漏れたものとして扱うこと」を勧めています(Notion公式)。会話の本文に会社名や人の名前を書いていれば、ラベルがなくても中身から誰の話か分かってしまうからです。
3どう漏れた? 入口は委託先
今回のいちばんの特徴は、あなたが直接使っているアプリの外側で事故が起きたことです。Notion AIに話しかけたとき、会話は次のように流れていました。
- あなたがNotion AIに入力する
- Notionが会話を受け取り、AIの回答を返す
- 分析機能Insightsのために、会話の分類処理を委託先のFireworks AIに送る(Notionヘルプ)
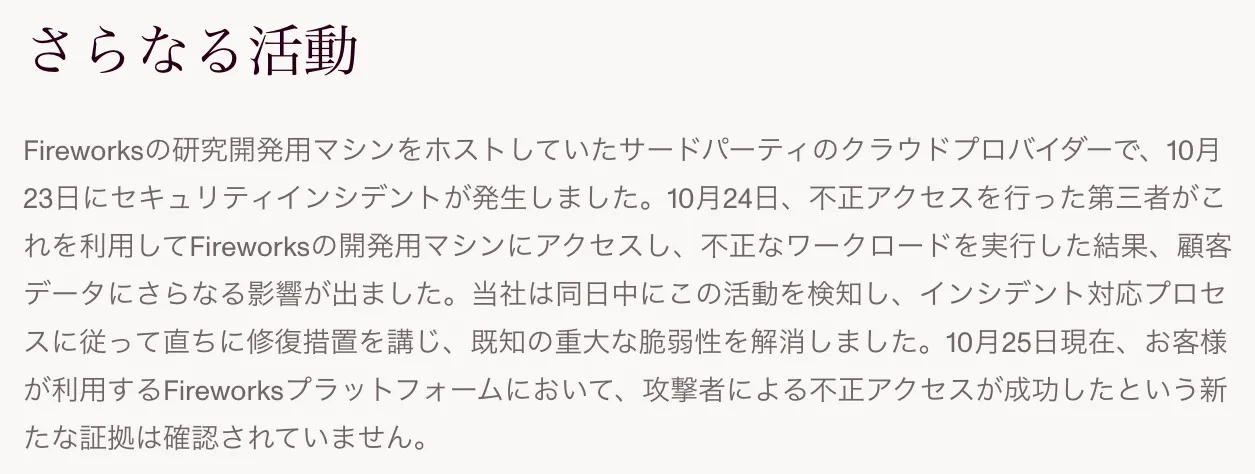
- Fireworks AIは、自社のマシンをさらに別のクラウド事業者に預けていた
- 攻撃者はそのクラウド事業者を足がかりに、Fireworks AIの開発用マシンへ入り込んだ(Fireworks AI公式)
つまり、あなたの会話は3つの会社がからむ仕組みの上に置かれていたことになります。いちばん外側の1社の穴から、内側の会話にまで手が届いた形です。
犯人の狙いは「AIの使い放題」
Fireworks AIは、攻撃者を金銭目的の犯罪グループと関連があるとみています。狙いは「LLMJacking(エルエルエム・ジャッキング)」と呼ばれる手口で、盗んだAIの利用権を闇の中継サービスで転売するものです。GoogleのセキュリティチームとMandiantは2026年11月2日、この手口で1日で10万ドルを超える不正請求が出た例や、被害額が累計100万ドルに達した組織があると報告しました(Google Cloud公式ブログ)。入口の中心は、流出したり盗まれたりしたクラウドの鍵(認証情報)です。
AIの計算資源そのものがお金になるため、AIを動かす会社は犯罪者にとって「宝の山」になりました。会話のデータは、その宝の山の中で一緒に保管されていたわけです。
「残さない約束」でも残っていた
もう1つ重い事実があります。Notionによると、Fireworks AIはNotionのデータを保存しない(ゼロ保持)と契約で約束していました。ところが調査の結果、Notionが使っていた窓口からデータが保持されていたことが分かったと、Notion自身が説明しています(Notionヘルプ)。契約書の約束と、実際の運用に食い違いがあったことになります。
4国内企業3社が公表した影響
11月11日に公表した3社の内容を並べます。いずれも、流出したものとして対応し、情報が含まれていた相手には個別に連絡するとしています。
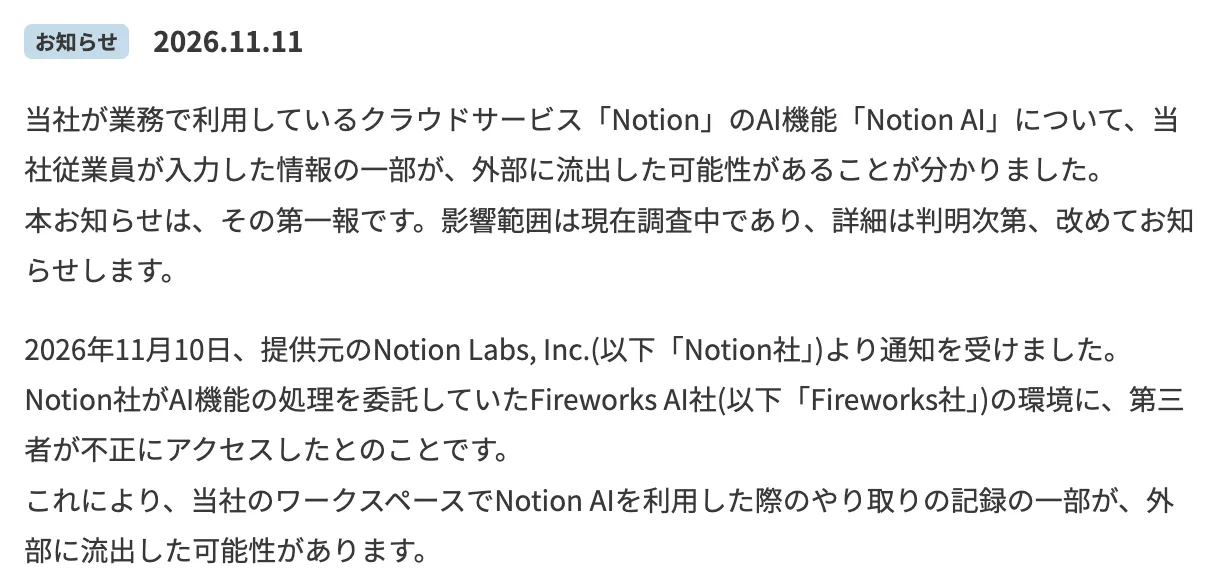
注目したいのは、SecureNaviとLRMがどちらも情報セキュリティを本業にする会社だという点です。守りに詳しい会社でも、使っているアプリのさらに先の委託先は、外から見えない場所にあります。LRMとフェイガーは、侵入されたのはNotionの委託先で、自社のシステムは対象外と説明しています。
5委託先から漏れる3つの怖さ
AIのプロとして今回の件を見ると、これまでの情報漏えいと違う怖さが3つあります。
怖さ① 見えない会社に会話が渡る
アプリのAIは、裏側で複数の会社のAIや計算基盤を組み合わせて動いています。Notionも、AIの提供元は時期によって変わるとして、委託先の一覧を公開しています(Notionヘルプ、委託先の一覧)。この一覧まで確かめている人は、ごく一部でしょう。会話の行き先が、あなたの知らない会社にまで広がっているのが1つ目の怖さです。
怖さ② 分析用のコピーが狙われる
今回漏れたのは、使われ方を分析するために保存された会話でした。Notionは、企業向けプランの「ゼロ保持」は回答を作るための通信が対象で、チャット履歴やInsightsのように保存が必要な機能は対象外だと説明しています(Notionヘルプ)。便利な分析機能が増えるほど、会話のコピーも増えていきます。
怖さ③ AIには何でも話してしまう
検索窓には単語しか打たない人も、AIには取引先の名前、会議の中身、悩みごとまで文章で話します。会話は「仕事の文脈ごと」残るため、1件漏れたときの重さは検索の履歴よりはるかに大きくなります。国内3社の公表に「打ち合わせの内容」「取引先担当者名」が並んだのは、まさにこの怖さの表れです。
過去にも起きていた「AIの会話」の事故
| 時期 | 出来事 | 教訓 |
|---|---|---|
| 2023年3月 | ChatGPTの不具合で、一部の利用者に他人のチャット履歴のタイトルが表示。有料会員の一部の支払い関連情報も見えた可能性(OpenAI公式) | AIの会社の中の不具合でも会話は表に出る |
| 2023年5月 | サムスン電子で、エンジニアが社内の機密のプログラムをChatGPTに入力。社内での生成AIの利用を禁止(Forbes JAPAN) | 入力=社外に出したのと同じ |
| 2025年11月 | OpenAIの分析サービスの委託先Mixpanelに侵入があり、APIの一部利用者の名前やメールアドレスなどが流出。OpenAIはMixpanelの利用を終了(OpenAI公式) | 大手でも委託先の事故は起きる |
| 2026年11月 | Notion AIの委託先Fireworks AIから、AIとの会話の本文が流出したおそれ | 委託先から会話そのものが漏れる段階に |
並べると、事故の場所が「AIの会社の中」から「AIの会社の委託先」へ、漏れるものが「名前やメール」から「会話そのもの」へと移ってきたことが分かります。
6自分は対象? 確かめ方
Notionを使っている人は、次の手順で確かめられます(Notionヘルプ)。
- パソコンのブラウザで最新版のNotionを開く(確認画面はパソコン専用)
- 左のサイドバーの下にある「?」を押す
- 「Security incident review」を開く
- ワークスペースのオーナーは、影響を受けたメンバーの一覧をダウンロードし、メンバー用の確認リンクを共有できる
- 影響を受けたメンバーは、自分の会話の記録だけを確認できる
Notionは、連絡を受けていないワークスペースについて「今は対応は不要」と案内しています。調査で新たに対象と分かれば、Notionから直接連絡が届きます(Notion公式)。
7会話を漏らさない予防策
今回の入口は、あなたの手の届かない委託先でした。だからこそ予防の中心は、AIに渡す情報そのものを減らすことになります。Notionに限らず、ChatGPT・Gemini・Claudeでも同じ考え方が使えます。
AIに入れてよい情報・入れない情報
漏れても困らない情報
公開済みの情報、一般的な質問、名前や数字を「A社」「担当者B」のように置きかえた文章、架空の例
漏れたら困る情報
パスワード・APIキーなどの鍵、取引先や家族の実名と連絡先、カード番号、病歴、まだ公開していない社内の数字や会議の中身
個人情報保護委員会も2023年6月、会社が個人の情報をAIに入力する場合は、目的の範囲内か、AIの学習に使われないかなどを十分に確かめるよう呼びかけています(個人情報保護委員会の注意喚起)。
会話を残しにくくする設定
保存される会話が少なければ、漏れる量も減ります。主なAIには、履歴に残しにくくする仕組みがあります。
| AI | 使える仕組み | 押さえたい点 |
|---|---|---|
| ChatGPT | 一時チャット/設定の「データコントロール」で「すべての人のためにモデルを改善する」をオフ | 一時チャットは履歴に出ず、メモリも使わず、学習の対象外(OpenAIヘルプ) |
| Claude | シークレットチャット/設定の「プライバシー」で学習への協力を選ぶ | 履歴とメモリに残らず、学習の対象外。保存期間は標準で30日(Claudeヘルプ) |
| Gemini | アクティビティの保存をオフ | オフにしても会話は最長72時間アカウントに保存されます(Geminiヘルプ) |
| Notion AI | 標準でAIの学習には使われない設定 | 無料・プラス・ビジネスでは、AIの提供元が30日以内保存したのち削除(Notionヘルプ) |
どの設定でも、会話は一定期間どこかに保存されます。設定は「残る量を減らす」ための道具で、最後の守りは入力する中身を選ぶことです。
会社で使うときの3つの確認
- 委託先の一覧を確かめる:使っているAIアプリが、会話をどの会社に渡しているかを公開ページで確かめる
- 分析・履歴の機能を見直す:Insightsのような利用分析や長期の履歴保存を、本当に使っているか確かめ、不要なら止める
- 入力のルールを紙1枚に:「実名・鍵・未公開の数字は入れない」を全員が分かる形で共有する
AIに入力した鍵が漏れる怖さは、Claude Codeの「次回から聞かない」でパスワードが丸見えになった件の記事でも詳しく取り上げています。
8被害を小さくする対策
委託先の事故は、あなたの手の外で起こります。漏れたと分かったときに、被害を広げないための動き方を決めておきましょう。
鍵をすぐに作り直す
対象期間にAIへパスワードやAPIキーを貼り付けていたら、すぐに変更・再発行します。Notionは、漏れた会話の中に見つかったNotionのAPIキーを無効にしたと発表しています(Notion公式)。
中身を自分の目で確かめる
確認画面から記録を取り出し、取引先の名前や未公開の情報が入っていないか読み返します。入っていれば、関係する相手に早めに知らせます。
なりすましに備える
LRMとフェイガーは、自社やNotionを名乗る不審なメールや電話に注意するよう呼びかけています。送金、ID・パスワードの入力、リンクや添付の開封を求められたら応じず、公式の窓口に確かめます(フェイガー)。
事件のあとは、「流出の確認のため」とうたう偽のメールが出回りやすくなります。メールのリンクから開かず、ブックマークや公式アプリからNotionを開いて確かめるのが安全です。盗まれた情報が値踏みされる仕組みは、新型ウイルス「VOLTA」の記事で解説しています。
9AIのプロの見解
今回の件で私がいちばん重く見ているのは、「ゼロ保持」の約束があったのに会話が残っていた点です。AIを仕事に入れるとき、多くの会社は契約書や公開ページの「保存しない」という一文を頼りに判断してきました。その一文が、委託先のさらに先では守られていなかったことになります。
一方で、Notionの動きは評価できます。最初の連絡の翌朝には接続を切ってデータを消させ、会話が含まれると分かった翌日に公表し、対象者が自分の記録を確かめられる画面まで用意しました。事故そのものより、事故のあとの動きの速さと透明さが、AIサービスを選ぶ基準になっていくはずです。
AIは、あなたの仕事の中身をいちばん深く知る道具になりました。だからこそ、「AIに話すことは、見えない何社かに話すこと」と考えて使うのが、これからの当たり前になります。実名を置きかえる、鍵は絶対に貼らない。この2つを習慣にするだけで、同じ事故が起きても被害を大きく減らせます。AIの便利さを手放す必要はなく、渡す情報を選ぶ力を身につければ十分です。
AIの会社が個人の会話をどう扱うかは、ChatGPT無料版の広告と個人データの記事でも取り上げています。
10まとめ
Notionは問題の委託先との接続を切り、分析機能Insightsも止めています。実名や鍵を入れない使い方を守れば、これまでどおり便利に使えます。
Notionは「今は対応不要」と案内しています。ただ、念のためAIに貼り付けたことのあるパスワードやAPIキーは作り直しておくと安心です。
どのAIも裏側で複数の会社のしくみを使っているため、同じ形の事故は起こり得ます。入力する中身を選ぶ予防策は、どのAIにもそのまま使えます。
参考文献
- Notion「第三者のAIベンダーに関わるセキュリティインシデント」
- Notion Security Advisory(2026年11月9日)
- Notionヘルプ「Security incident involving a third-party AI vendor」
- Notionヘルプ「Notion AIのセキュリティとプライバシー対策」
- Fireworks AI「October 2026 Security Incident Update」
- Google Cloud ブログ「LLMJacking」
- ITmedia AI+「Notionの「AIチャット流出懸念」影響広がる」
- ITmedia AI+「「AIとのチャット記録」が漏えいか、Notion 委託先に不正アクセス」
- LRM株式会社 お知らせ(第一報)
- 株式会社フェイガー お知らせ(第一報)
- SecureNavi株式会社 お詫びとお知らせ(第一報)
- TechCrunch(2026年11月12日)
- BleepingComputer(2026年11月11日)
- OpenAI「3月20日のChatGPTの障害について」
- OpenAI「Mixpanel security incident」
- Forbes JAPAN(サムスンの生成AI利用禁止)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」
- OpenAIヘルプ「一時チャット」
- Claudeヘルプ「Incognito chats」
- Geminiヘルプ「Gemini アプリ アクティビティ」
- CodeZine(Notionのユーザー数1億人超)