あなたのパソコンから盗まれたパスワード、カード、通販の領収書メール。それを受け取った犯人が、AIに「この人はいくらになるか」を査定させる。そんなウイルスが実際に見つかりました。
名前は「VOLTA」(ボルタ。ウイルス自身は「VOLTA-AUTODOXER」と名乗っています)。シスコの脅威分析チームCisco Talosが10月31日に公表し、11月2日には海外のセキュリティ専門メディアThe Hacker NewsやHelp Net Securityが一斉に報じました。11月3日には英国の国家サイバーセキュリティセンター(NCSC)が「AIを使うウイルスが2028年までに重要インフラへの身代金攻撃に使われる可能性が非常に高い」と警告し(The Register)、「AIを使う犯罪」はいま世界のセキュリティ界でいちばん熱い話題になっています。
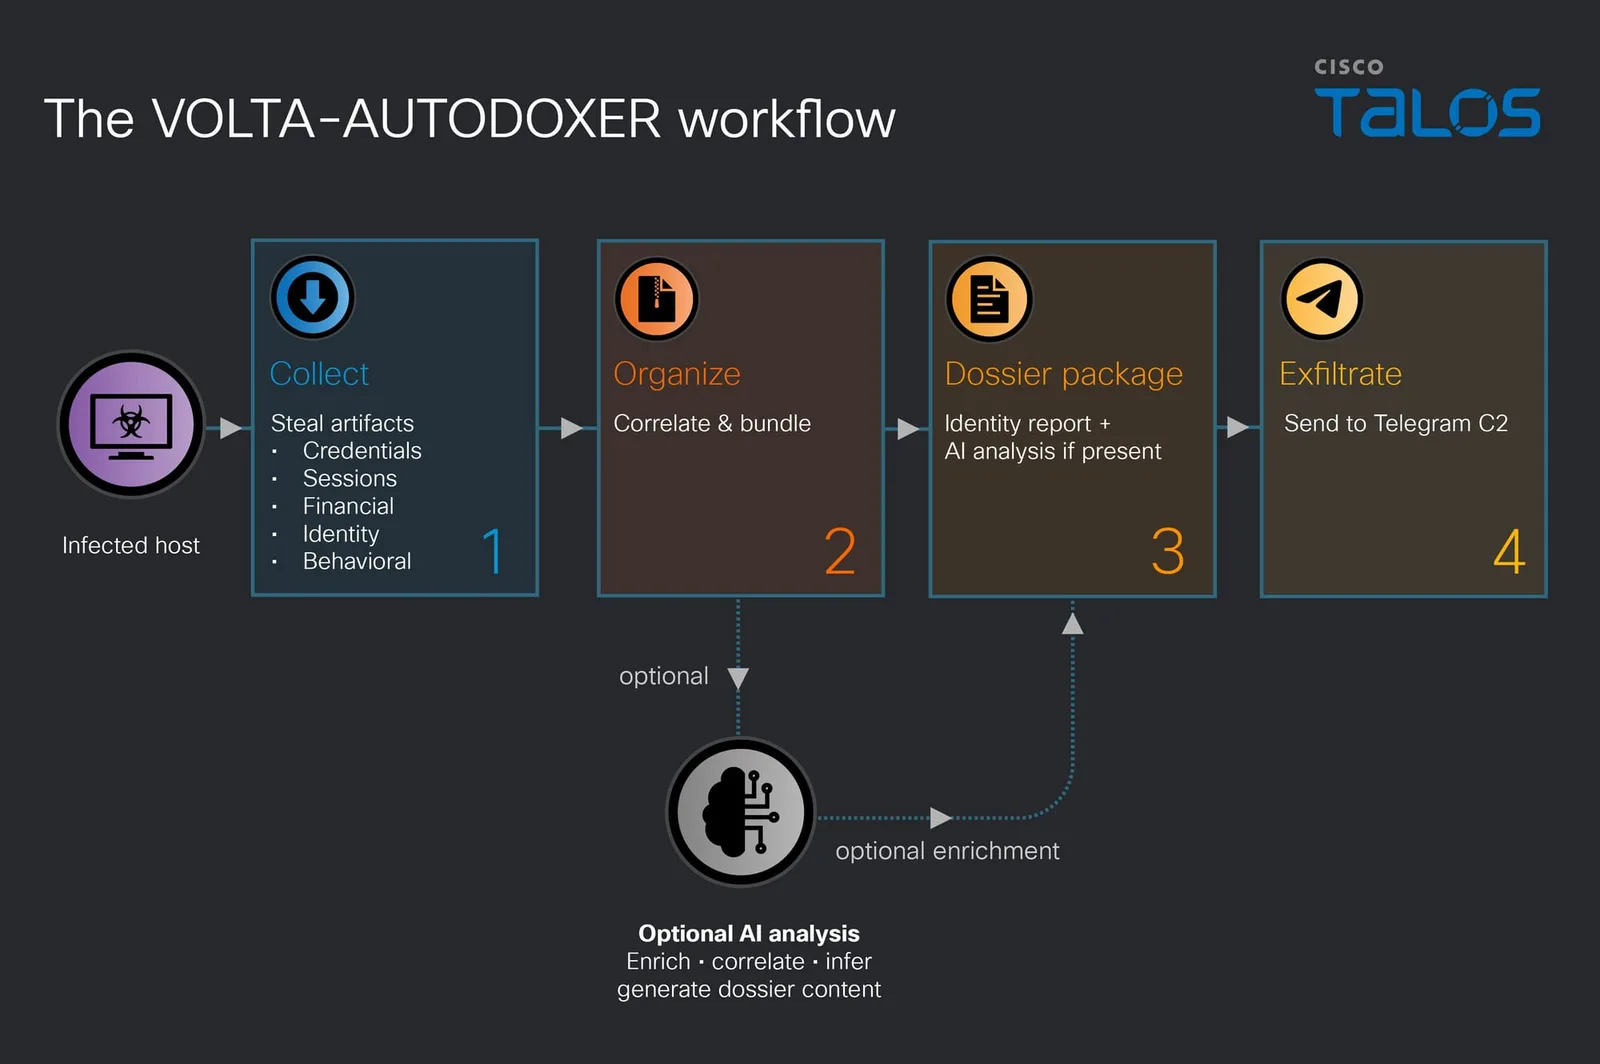
- パスワード、カード、暗号資産、ゲームやチャットのログイン状態までまとめて盗むWindows向けのウイルス
- 盗んだ情報を1つの資料にまとめ、AIに「何がいくらになるか」を低・中・高で順位づけさせる
- 最初に使うAIはAnthropicのClaude Opus 4.6。断られるとKimi K2 → Gemini 2.5 Flashへ切り替える作り
- Gmailの通販の領収書や出前の注文履歴から自宅の住所を割り出す
- 終わると自分を消す。通信先はすべて他社のサービスで、犯人の足跡が残りにくい
この記事では、VOLTAが何を盗み、AIにどんな「査定書」を書かせるのかを、Talosの分析をもとに分かりやすく解説します。さらに、ChatGPT・Claude・Geminiに「盗まれたら危ない順番」を聞いた実演と、今すぐできる守り方までまとめました。
- 発見から英国の警告までの時系列
- VOLTAは何を盗むのか
- AIが書く「査定書」の中身
- いちばん身近で怖いのは「領収書メール」
- AIのプロが見る、VOLTAの本当の新しさ
- AI会社はこの使い方を止められるのか
- 実演:3つのAIに「盗まれたら危ない順」を聞いた
- どうやって感染する?主な5つの入口
- 今すぐできる守り方チェックリスト
- よくある質問
- まとめ
1発見から英国の警告までの時系列
VOLTAの話題は、Talosの公表から数日で世界に広がりました。流れを順に見ていきます。
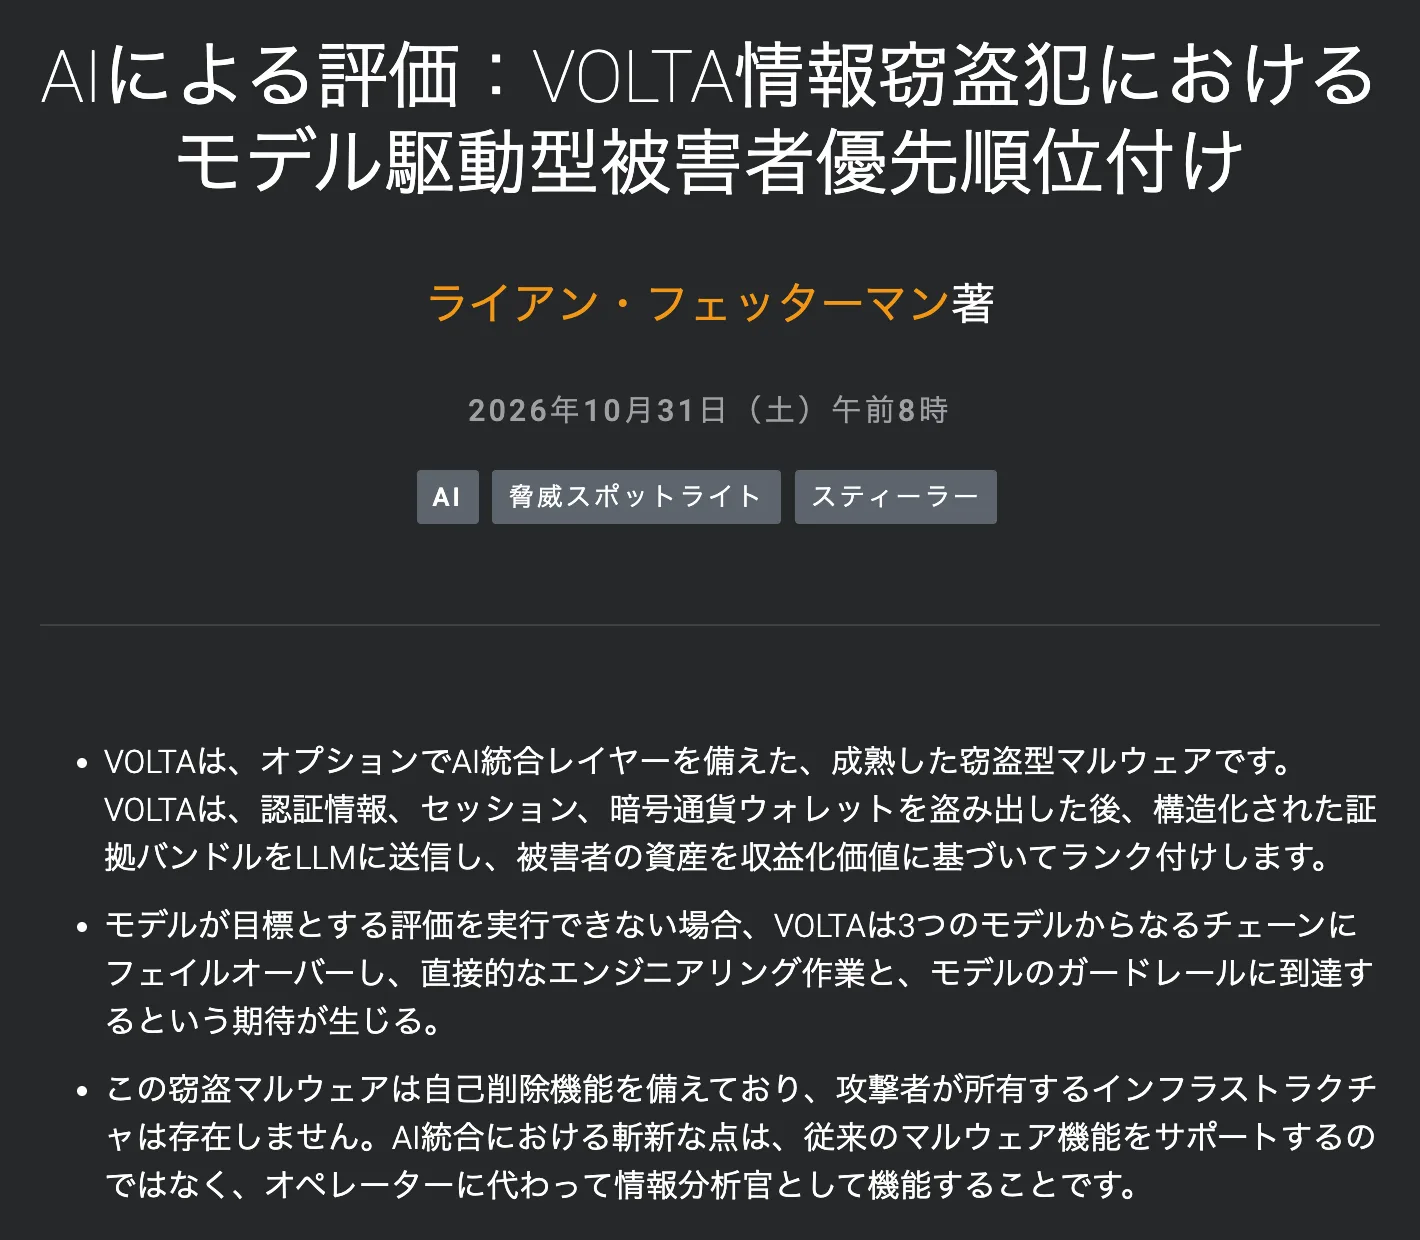
NCSCの報告書が描くのは、AIが新しい攻撃方法を生み出す未来より、昔から放置されてきた弱点を、AIが速く大量に見つけて突く未来です(Infosecurity Magazine)。VOLTAはまさにその縮図で、昔ながらの「情報を盗むウイルス」にAIをひとつ足しただけで、犯人の仕事が大きく楽になっています。
2VOLTAは何を盗むのか
VOLTAは「インフォスティーラー」と呼ばれる種類のウイルスです。パソコンに入り込むと、保存されている情報やログイン状態を根こそぎ集めて犯人に送ります。Talosが確認した盗む対象を、4つにまとめました。
1ブラウザの中身
- 保存したパスワード
- 保存したクレジットカード
- ログイン状態を保つ「クッキー」
- Chrome系・Firefox・Thunderbird・Outlook
2お金
- 暗号資産のウォレット
- ウォレットを復元する「復元フレーズ」
- 中に組み込んだ解読の仕組みで、鍵のかかったウォレットまでその場でこじ開けようとする
3ログインしたままのアカウント
- Discord・Telegram・Steam・Battle.net・Roblox
- Microsoftのログイン情報
- 仕事用のSlack
4パソコンそのもの
- 保存されているすべてのWi-Fiのパスワード(暗号を外した文字のまま)
- 画面のスクリーンショット
- 開発者向けの鍵やクラウドの設定
ここまでは、これまでのインフォスティーラーとほぼ同じです。VOLTAが違うのは、この先です。盗んだ情報から「パソコンの持ち主はどんな人か」をまとめた人物資料を作ります。資料には、住んでいる場所と自宅の住所、勤め先、推定の生まれ年、カード番号の下4けた、文書ファイルに残る作成者の名前、iPhoneのバックアップの有無、Robloxのアイテムの時価まで入ります(Talos)。
VOLTAが盗む「ログイン状態」(セッション、トークン)は、いわば入館証そのものです。パスワードを知らなくても、入館証があれば本人として入れます。2段階認証を設定していても、ログイン後の入館証を盗まれると守り切れない場合があります。
3AIが書く「査定書」の中身
盗みが終わると、VOLTAは人物資料をAIに送ります。送り先は、多くのAIを1つの窓口で使える中継サービス「OpenRouter」です。そのとき一緒に送る指示文(システムプロンプト)が、Talosによって明らかにされました。
指示文はAIに「標的の評価書を作る、科学捜査の情報分析官として振る舞え」と命じます。そして、次の項目を必ず書かせます。
指示文には「広く浅くより、深く掘れ。率直に、具体的に、正確に」とも書かれています(Talos)。さらに、名前・住所・出身大学とパスワードの作り方を結びつけて推理させることまで求めています。誕生日や地元の地名をパスワードに入れている人は、AIにその癖を見抜かれ、ほかのサービスのパスワードまで当てられる危険があります。
AIの答えのぶれを決める「温度」は0.2と低く固定されています。温度が低いほど、AIは毎回同じような答えを返します。Talosはこの設定から、犯人が創造性より正確さと一貫性を重視していると読み解いています。
断られたら、次のAIへ
まともなAIなら、「盗んだ個人情報で被害者を査定して」という依頼は断ります。VOLTAの作者は、それを最初から計算に入れていました。AIの返事に「I can't(できません)」「I'm not able(対応できません)」といった言葉が入っていると、自動で次のAIに切り替えます。
VOLTAに書き込まれていたAIの順番(Talos)
Talosは、この並びを「より小さく、より断りにくいモデルへ逃げる設計」と分析しています。犯人はAIに断られることを想定済みで、それでも答えを引き出す仕組みを作り込んでいたわけです。どのAIが実際に査定書を書いたかは、今後の調査を待つ段階です。AIのキーが設定されていない場合は、AIの段階を飛ばして盗みだけを続けます。
4いちばん身近で怖いのは「領収書メール」
VOLTAの分析で、Talosの研究者がわざわざ「そう、あなたのUber Eatsの履歴は、いまや弱点になり得る」と書き添えた部分があります。それが盗んだログイン状態を使った「身元の裏付け」です。
- Amazon・DoorDash・Uber Eats・Grubhub・Walmart・PayPalの領収書や注文確認メール → 書かれた届け先で自宅の住所を確定
- Uber EatsとDoorDashの注文履歴を直接取り出す
- Discordの入館証を使って、アカウントの情報を補う
- Robloxの持ち物を、相場サイトでその場で値付け
出前の注文履歴からは、住所だけでなくいつ家にいるか、何人で暮らしているか、どれくらいお金を使うかまで読み取れます。AIはこうしたばらばらの手がかりをつなぎ合わせるのが得意です。犯人が何時間もかけていた下調べを、AIが数十秒で済ませてしまいます。
VOLTAが探す送り主は米国のサービスが中心です。ただ、仕組みは送り主の名前を差し替えるだけで日本でも使えます。Amazonや楽天市場の注文確認、出前館やUber Eatsの領収書、メルカリの取引メール、航空会社やホテルの予約確認。皆さんのGmailにも、住所・電話番号・生活のリズムがそのまま書かれたメールが何年分も眠っているはずです。
日本では2025年、ネット証券の口座が次々に乗っ取られ、勝手に株を売り買いされる被害が広がりました。金融庁が注意を呼びかけ(金融庁)、1〜5月だけで不正な売買は5,240億円にのぼったと報告されています(トレンドマイクロ)。盗まれたログイン情報は、それだけで大きなお金に化けます。そこに「誰から先に狙うか」をAIが選ぶ仕組みが加わったのが、VOLTAの怖さです。
5AIのプロが見る、VOLTAの本当の新しさ
AIを使ったウイルスはこれまでにも報告されてきました。その中でVOLTAが注目されたのは、AIの使いどころがはっきり違うからです。私は次の3つに、AIと犯罪の関係が変わる転換点を見ています。
1AIが「分析官」になった
Talosは、VOLTAのAIを犯人に代わって働く情報分析官と表現しています。速さや規模より、人間が一番時間を取られる作業をAIが肩代わりすることが改良の軸です。
2誰でも使える「売り物」
Telegramの送り先やAIのキーなど6つの欄を差し替えて組み立てる作りで、Talosは注文ごとに作って売る商品とみています。知識のない買い手でも、査定書がTelegramに届く仕組みです。
3断られる前提で作られた
3段の切り替えは、AIの安全装置を最初から避けて通る設計です。Talosは「断られても続ける仕組みが、AIを使うウイルスの標準の設計になるかもしれない」と警告しています。
4犯人の足跡が残らない
通信先はOpenRouterやTelegramなどすべて他社のサービスです。仕事を終えると自分を消すため、追跡がとても難しくなります。
これまでの情報を盗むウイルスは、とにかく大量に盗み、売れそうな物を人間が手で選んでいました。手間がかかるので、多くの盗品は放置されていたはずです。VOLTAはその選別をAIに任せました。Talosの言葉を借りれば「広い網」と「自分で仕分ける広い網」の違いです。
この変化で注目したいのは、査定の項目に「守りの固さ」が入っている点です。同じ情報を盗まれても、パスワードを使い回している人、何年分もの領収書を残している人ほど「高値」がつきます。逆に言えば、日ごろの小さな習慣が、そのまま狙われにくさになります。
6AI会社はこの使い方を止められるのか
VOLTAの最初の選択肢はClaudeでした。AI会社はこうした依頼を断るよう、安全装置(ガードレール)を作り込んでいます。それでもVOLTAは、断りの言葉を見つけたら別のAIへ移る作りでした。安全装置はAI1社ごとの守りで、犯人は複数のAIを渡り歩く。この非対称が、いまの課題です。
| 守る側 | できること | 限界 |
|---|---|---|
| AI会社 | 危険な依頼を断る、悪用されたアカウントを止める | 断られた依頼は別のAIへ回される |
| 中継サービス | 不審な使い方の検知、キーの停止 | 通信は被害者のパソコンから出るため、正常な利用と見分けにくい |
| セキュリティ会社 | Talosのように手口を公開し、検知のルールを配る | 見つかるのは発見後。新しい亜種は後追い |
| あなた | 盗まれる物を減らし、盗まれても使えない状態にする | 習慣を変える手間がかかる(ただし効果は最も大きい) |
AIの安全装置は大切な最後の壁です。ただ、VOLTAのAIの段階は「おまけ」で、AIがなくても盗みは完了します。守りの本番は、盗まれる前と、盗まれた直後にあります。ここは皆さん自身の手で固められる部分です。
7実演:3つのAIに「盗まれたら危ない順」を聞いた
犯人がAIに値踏みさせるなら、私たちはAIに守る順番を決めてもらえます。架空の会社員「Aさん」のパソコンに8つの情報が保存されているという設定で、ChatGPT・Claude・Geminiに同じ質問をしました。
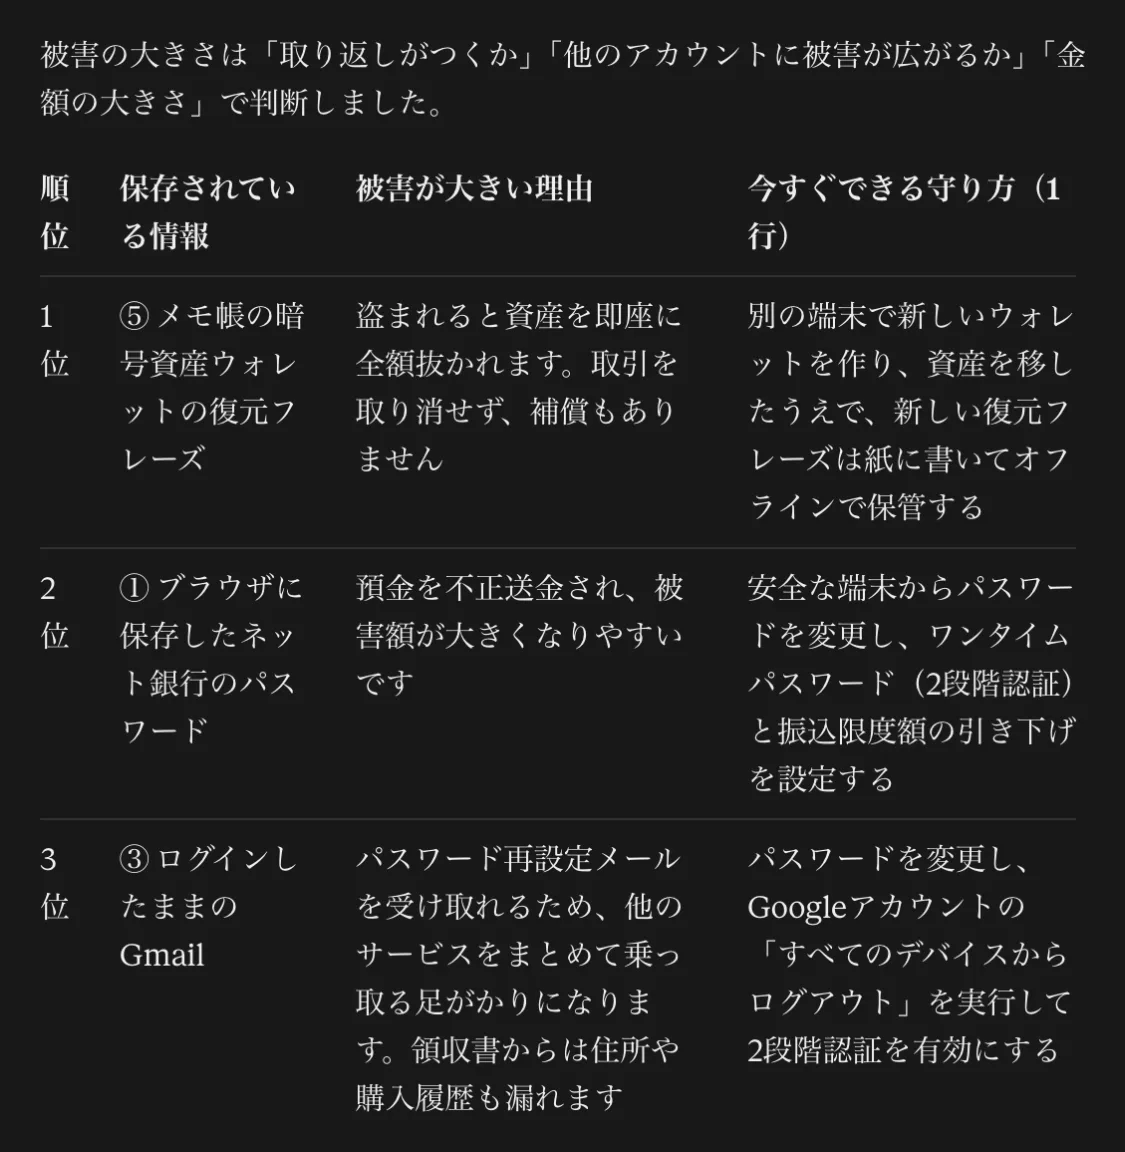
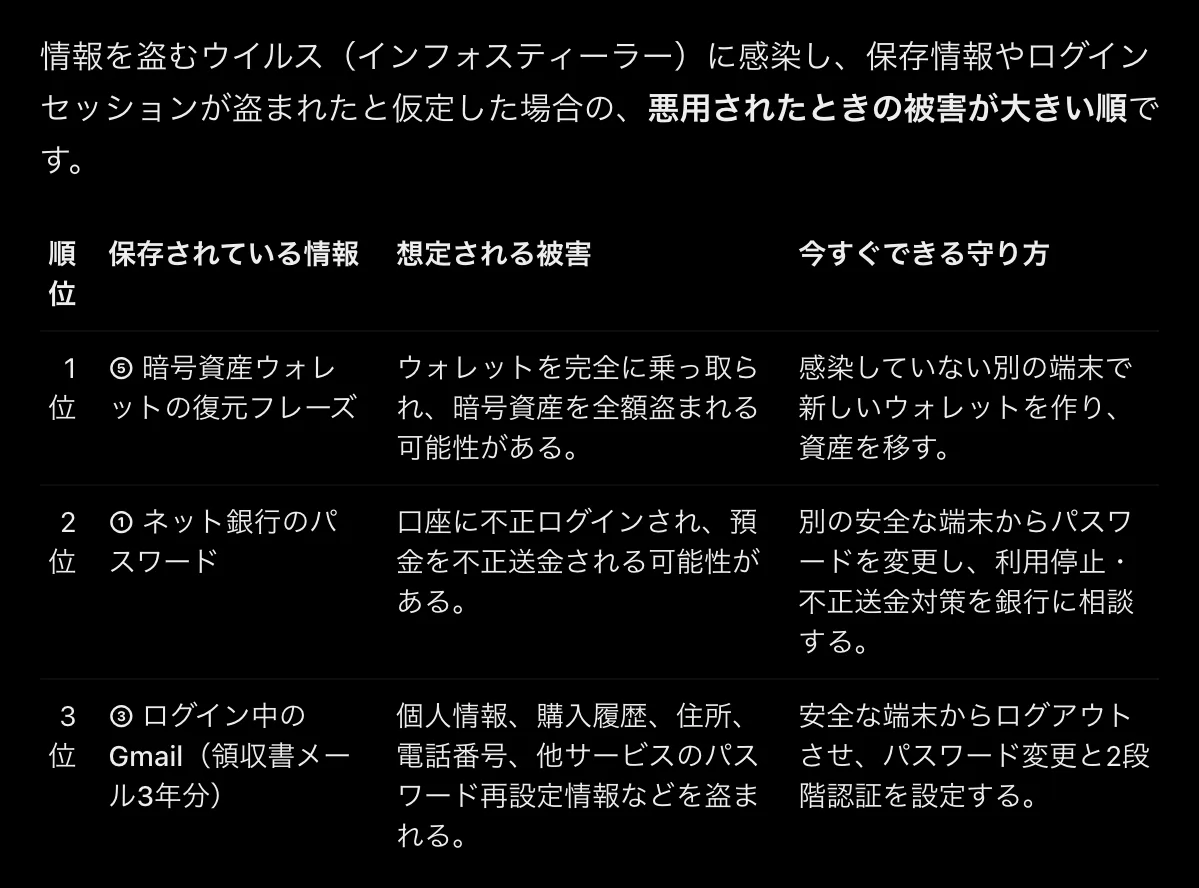
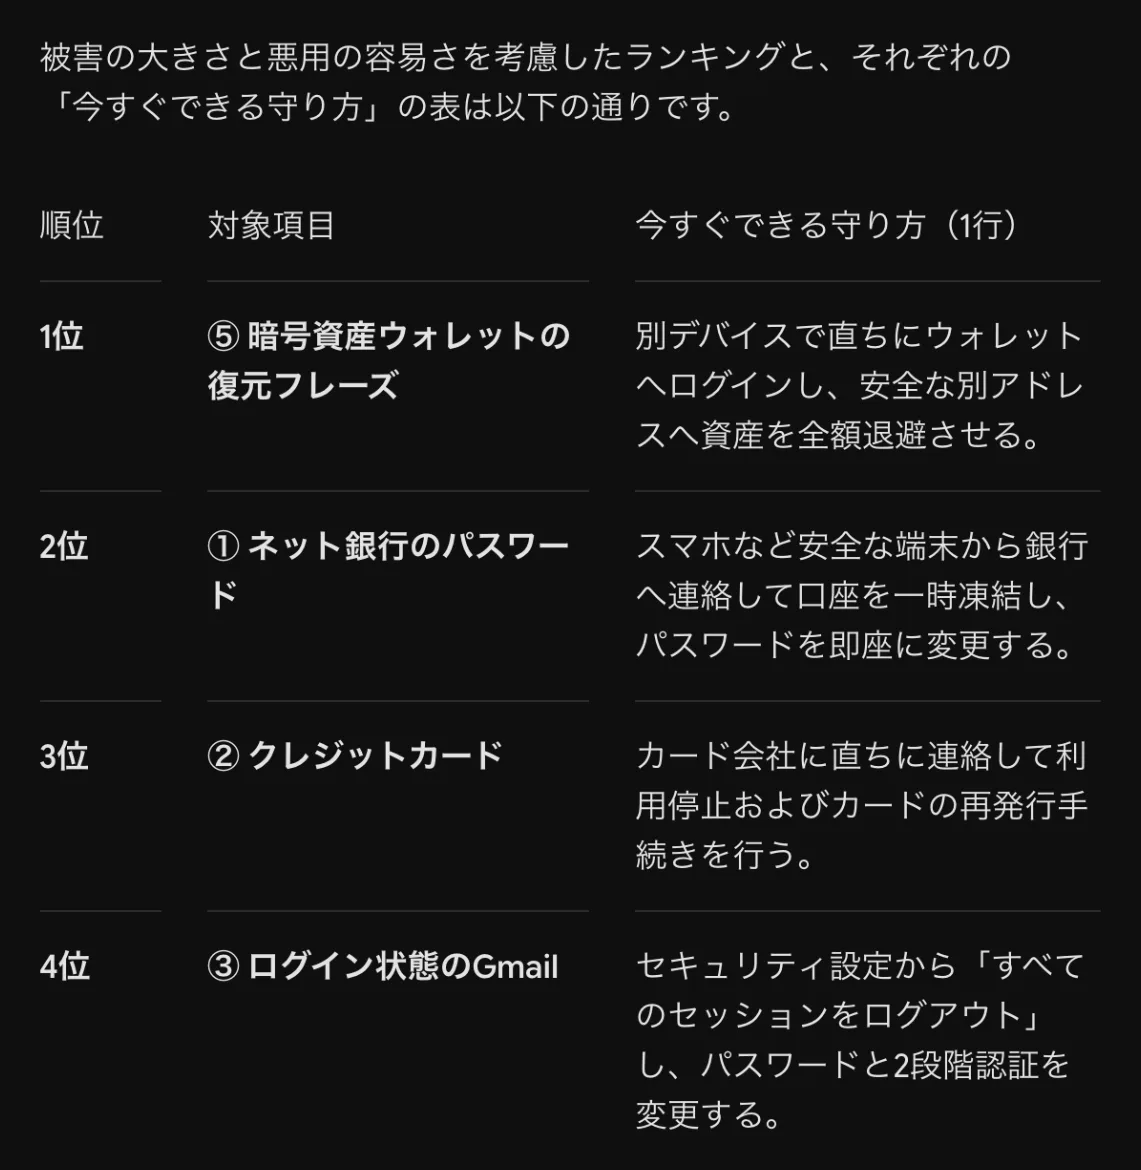
| 順位 | ChatGPT | Claude | Gemini |
|---|---|---|---|
| 1位 | ⑤復元フレーズ | ⑤復元フレーズ | ⑤復元フレーズ |
| 2位 | ①ネット銀行 | ①ネット銀行 | ①ネット銀行 |
| 3位 | ③Gmail | ③Gmail | ②クレジットカード |
| 4位 | ⑥会社のSlack | ⑥会社のSlack | ③Gmail |
| 5位 | ②クレジットカード | ②クレジットカード | ⑥会社のSlack |
| 6位 | ⑧Wi-Fi | ⑦Steam・Discord | ⑦Steam・Discord |
| 7位 | ⑦Steam・Discord | ⑧Wi-Fi | ⑧Wi-Fi |
| 8位 | ④出前の履歴 | ④出前の履歴 | ④出前の履歴 |
- 3つとも1位は復元フレーズ、2位はネット銀行。「取り消せない」「補償がない」お金が最優先という判断で一致しました
- ChatGPTとClaudeはGmailを3位に置きました。理由は「パスワード再設定のメールを受け取れるので、ほかのサービスをまとめて乗っ取られる」。VOLTAが実際にGmailを足がかりにしていることと重なります
- Geminiはカードを3位にしました。カードは補償で戻ることが多いので、私はChatGPT・Claudeの並びのほうがVOLTAの手口に合っていると考えます
- 3つとも「感染したパソコンではなく、別の安全な端末で対処する」と強調しました(Claude・ChatGPTは表の下に、Geminiは表の中に記載)
面白いのは、3つのAIとも出前の履歴を8位にしたことです。単体で見れば被害は小さく見えます。ところがVOLTAは、まさにその履歴を住所の裏付けに使い、AIで人物像を組み立てます。一つひとつは軽い情報でも、組み合わさると重くなる。ここがAI時代の個人情報のいちばんの落とし穴だと、私は考えています。
8どうやって感染する?主な5つの入口
Talosの分析はVOLTAの中身を解き明かしたもので、配布の入口は今後の調査を待つ段階です(Talos)。VOLTAは注文ごとに作って売る商品とみられるため、ばらまき方は買った犯人ごとに変わります。実際の入口は、ほかの情報を盗むウイルスと同じと考えるのが自然です。2026年に報告が多い入口を5つにまとめました。
1偽の「ロボット確認」・偽のエラー画面
いま最も警戒されている「ClickFix(クリックフィックス)」という手口です。サイトに偽のCAPTCHAやエラーを出し、「Windowsキー+Rを押して、貼り付けて実行」などと指示します。あなた自身に感染の操作をさせるので、ファイルを落とさなくても感染します(デジタルアーツ、栃木県警察)。
2海賊版ソフト・クラック・ゲームのチート
「無料で使える」をうたう不正なソフトや、製品の鍵を作るツールに仕込まれます。2026年2月の傾向報告でも、主な配布の手口に挙げられています(AhnLab ASEC)。
3検索結果の上位に出る偽の配布ページ
検索で上位に出るよう細工した偽のダウンロードページや、掲示板・Q&A・管理の甘いサイトへの書き込みに誘導します。本物そっくりの圧縮ソフトのインストーラーを入れながら、裏でウイルスを動かす例も報告されています(AhnLab ASEC)。
4メールやSNSの添付ファイル・リンク
請求書・荷物の連絡・仕事の依頼などを装った添付ファイルやリンクから感染させます。DiscordやSNSのDMで届くこともあります(栃木県警察)。
5乗っ取られた「普通のサイト」
偽のロボット確認は、乗っ取られた本物の企業サイトや広告から表示されることもあります(デジタルアーツ)。いつも見ているサイトでも、キー操作を求める確認画面が出たら要注意です。
本物のロボット確認は、チェックを入れるか画像を選ぶだけで終わります。Windowsキー+R、PowerShell、「コピーして貼り付けて」といった指示が出たら、その時点で偽物です。すぐにタブを閉じてください。
9今すぐできる守り方チェックリスト
守り方は2段で考えます。1段目は「感染しない」、2段目は「盗まれても被害を小さくする」です。Talosの推奨、警察や専門家の注意喚起、実演で3つのAIが共通して挙げた対策をもとにまとめました。
1段目:感染を防ぐ
1サイトの「キー操作の指示」に従わない
Windowsキー+R、PowerShell、「コピーして貼り付けて」を求める画面は偽物です。ClickFixへのいちばんの対策です(栃木県警察)。
2ソフトは公式からだけ入れる
Microsoft Store・App Store・開発元の公式サイトから入れる。検索の広告枠や上位のリンクから直接ダウンロードせず、公式サイトのアドレスを確かめる。
3海賊版・クラック・チートを使わない
「無料」「製品版が使える」をうたう不正なソフトやゲームの改造ツールは、情報を盗むウイルスの代表的な入れ物です(AhnLab ASEC)。
4添付ファイルとリンクを急いで開かない
知らない相手や、急ぎを装うメール・DMの添付は開かない。知人からでも、心当たりのない圧縮ファイルや「見て」とだけ書かれたリンクは、本人に別の方法で確かめる。
5Windows・ブラウザ・対策ソフトを最新に
自動更新を有効にし、Windowsに最初から入っているMicrosoft Defenderを動かしておく。古いままのソフトは、ウイルスに入り込まれる隙になります(栃木県警察)。
6ふだんは「標準ユーザー」で使う
パソコンを管理者の権限のまま使わず、標準ユーザーのアカウントで使う。何かが入れられそうになると確認が出るので、勝手な変更に気づきやすくなります。
2段目:盗まれても被害を小さくする
1復元フレーズはパソコンに置かない
メモ帳・写真・クラウドに保存せず、紙や金属の板に書いてしまっておく。Talosは「文字のまま保存していたら、ウォレットは完全に奪われたものとして扱う」よう勧めています。
2ブラウザへのパスワード保存を見直す
パスキー(顔や指紋でログインする方式)に切り替えられるサービスは切り替える。残りはパスワード管理アプリに移し、使い回しをやめる。
3Gmailの「宝の山」を減らす
住所や電話番号が入った古い注文確認メールは、必要な物以外を削除する。Googleの「セキュリティ診断」で、知らない端末のログインがないか確かめる。
4ログイン状態を定期的に切る
Google・Discord・Steam・ネット銀行などで「すべての端末からログアウト」を使う。使っていない端末は、その場でログアウトしておく。
5パスワードに自分の情報を入れない
名前・誕生日・地元・出身校は、VOLTAのAIが推理に使う材料です。意味のない長い文字列か、パスワード管理アプリが作る文字列にする。
- そのパソコンをすぐにネットから切り離す
- 別の安全な端末(スマホなど)で、ネット銀行・Gmail・カード会社から順にパスワード変更とログアウトを行う
- VOLTAの場合は、パソコンの「%APPDATA%\volta_debug.txt」を消さずに保存する。何が盗まれ、AIへの送信が成功したかの記録が残っています(Talos)
- 暗号資産は、ネットにつないだことのない端末で作った新しいウォレットへ移す
- 会社のパソコンなら、自分で触らず情報システムの担当者に報告する
VOLTAは、Chromeを画面に出さずに動かす起動方法(--headless)でChromeの暗号を外します。Talosは、決められたプログラム以外がChromeを --headless で起動できないよう制限すること、少なくとも見慣れないプログラムからの --headless 起動を警告することを勧めています。認証情報を、パソコンの専用の安全な部品(ハードウェア)に保管する方式も有効です。
10よくある質問
Talosが公表したのは実物の分析で、被害の件数や地域は今後の続報待ちです。手口は国を問わず使えるため、ここで紹介した守り方を早めに始めるのが安心です。
VOLTAは犯人が用意したAIのキーで、犯人側の依頼としてAIを呼び出します。皆さんのふだんのClaudeやGeminiの使い方は、これまでどおりで大丈夫です。危ないのは、ウイルスに感染して情報を盗まれることです。
VOLTAはWindows向けです。ただ、MacやAndroidを狙う情報を盗むウイルスも別に存在します。パスワードの使い回しをやめる、出どころ不明のアプリを入れないといった基本は、どの端末でも同じです。
入れておく価値は大きく、最新の状態に保つことが大切です。そのうえで、盗まれても困らない状態(復元フレーズを置かない、ログイン状態を残さない)を作ると、守りが二重になります。
11まとめ
VOLTAは盗んだ情報をAIに渡し、被害者を「値打ち」で格付けする新型ウイルス。Talosが10月31日に公表した。
AIが犯人の分析官になり、断られてもClaude → Kimi → Geminiと渡り歩く。誰でも買える「売り物」の作り。
Gmailの領収書と出前の履歴から住所を確定。軽い情報も組み合わさると重くなる。
まず感染しない:キー操作を求める画面に従わない、ソフトは公式から。次に被害を小さく:復元フレーズを置かない、パスキーに移す、ログインを切る。
英国NCSCは11月3日、AIを使うウイルスが2028年までに重要インフラの身代金攻撃に使われる可能性が「非常に高い」と警告。AIで攻める側に対して、守る側は日ごろの習慣で「値段」を下げるのがいちばんの近道です。
AIは、使う人しだいで最強の分析官にも、最強の門番にもなります。実演で見たとおり、同じAIに聞けば、皆さんのパソコンの「守る順番」もすぐに分かります。この機会に、ブラウザに保存したパスワードとGmailの中身を一度見直してみてください。
参考文献
- Cisco Talos「Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer」(2026年10月31日)
- The Hacker News「New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value」(2026年11月2日)
- Help Net Security「AI-powered infostealer picks out the most profitable parts of your stolen data」(2026年11月2日)
- markenote「盗んだ情報をAIが『値踏み』するマルウェアVOLTA 断られるとClaude→Kimi→Geminiに切り替え、Cisco Talos分析」(2026年11月1日)
- The Register「Britain on notice: AI-powered ransomware attacks to arrive by 2028」(2026年11月3日)
- Infosecurity Magazine「NCSC Chief Warns of AI Ransomware Threat to UK Critical Infrastructure」
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
- トレンドマイクロ「多要素認証の必須化後も減っていない『証券口座乗っ取り』の現状」
- デジタルアーツ「ClickFixとFileFixがユーザーをだましてインフォスティーラーに感染させる」
- 栃木県警察「インフォスティーラー(情報窃取型マルウェア)に注意!」
- AhnLab ASEC「February 2026 Infostealer Trend Report」(2026年3月11日)