AIにアプリづくりを手伝ってもらうとき、何度も出てくる「このコマンドを実行してよいですか?」という確認。毎回押すのが面倒で、つい「はい、今後は聞かないでください」を選んでいませんか。
2026年11月、この便利なボタンが原因で、パスワードやAPIキーが世界中から見える状態になっていたことが明らかになりました。セキュリティ企業Apiiro(アピーロ)の調査によると、開発者向けAI「Claude Code」の設定ファイルを通じて、GitHub上で2,539件の秘密情報が公開されていました。11月9日にはGIGAZINEやiTnewsも一斉に報じ、AIで開発する人の間でいま最も注目されている話題です。
- 「今後は聞かない」を押すと、どこに・何が保存されるのか
- 2,539件の流出が起きた3つの経路と、あなたが当てはまるかの見分け方
- すぐ使える5つの予防策と、漏れてしまったときの正しい順番
- Claude Code自身に「公開して安全か点検して」と頼んだ実演の結果
秘密情報の総数
リポジトリ(保管場所)
パスワード
どちらも見逃した数
出典:Apiiro(2026年11月5日公開)、iTnews
- 何が起きた? 発覚までの時系列
- 数字で見る流出の規模
- 「今後は聞かない」でパスワードが漏れる仕組み
- あなたは大丈夫? 漏れやすい3つの経路
- すぐできる5つの予防策
- もし漏れていたら? やるべき順番
- 実演:Claude Codeに「公開して安全か点検して」と頼んでみた
- AIのプロはこう見る
- よくある質問とまとめ
1何が起きた? 発覚までの時系列
この問題は、1年以上前から小さな報告が積み重なっていました。そして2026年11月の大規模調査で一気に全体像が見えました。
2数字で見る流出の規模
Apiiroは、GitHubで公開されている .claude/settings.local.json というファイルを104,185件集めて中身を調べました。そのうち1,122件に本物の秘密情報が入っており、種類の違う秘密情報は1,379件ありました。さらに、過去の変更履歴やチーム共有の設定ファイル、AIとの会話記録まで調べると、合計2,539件・1,994リポジトリに広がりました(iTnews)。
| 漏れていたもの | 件数 | 悪用されると何が起きるか |
|---|---|---|
| サービスのAPIトークン | 398件 | 有料AIや外部サービスを他人のお金で使われる |
| データベースのパスワード | 379件 | 顧客名簿や注文履歴をまるごと読まれる・消される |
| Supabaseの管理者キー | 122件 | アプリの裏側のデータに全権限で入られる |
| SSHのログイン情報 | 43件 | サーバーそのものを乗っ取られる |
| GitHub・GitLab・npmのトークン | 42件 | プログラムを書き換えられ、利用者にまで被害が広がる |
| AWSのキー | 23件 | クラウドを勝手に使われ、高額の請求が届く |
出典:GIGAZINE、iTnews(Apiiroの調査をもとに作成)
中には、医療記録を扱うデータベースの管理者パスワードや、決済サービスの本番環境の認証情報も含まれ、63の組織に関わる情報が見つかりました(GIGAZINE)。
秘密情報を探す定番ツールのうち、Gitleaksは564件、TruffleHogは643件を検出しました。215件はどちらのツールも見逃しています(iTnews)。パスワードが「普通のコマンドの一部」として書かれているため、キーの形を探す仕組みには引っかかりにくいのです。
もうひとつ見逃せない数字があります。追跡できた1,105リポジトリのうち539件では、この設定ファイルを変更したコミットに「Claudeとの共同作業」の記録が付いていました(Let's Data Science)。つまり、AIに作業を任せている流れの中で、そのまま公開まで進んでしまった例が半分近くあるということです。Apiiroは最新のOpus 5.5やFable 5.1でも同じ動きを確認し、原因はClaude Codeの仕組みそのものにあると結論づけています。
3「今後は聞かない」でパスワードが漏れる仕組み
Claude Codeは、コマンドを実行する前に「実行してよいですか?」と確認します。ここで「はい、今後は聞かないでください」を選ぶと、次からは確認なしで実行できるよう、そのコマンドが許可のルールとして保存されます。
保存先は、作業フォルダの中にある .claude/settings.local.json です。公式ドキュメントにも、この動きがはっきり書かれています。
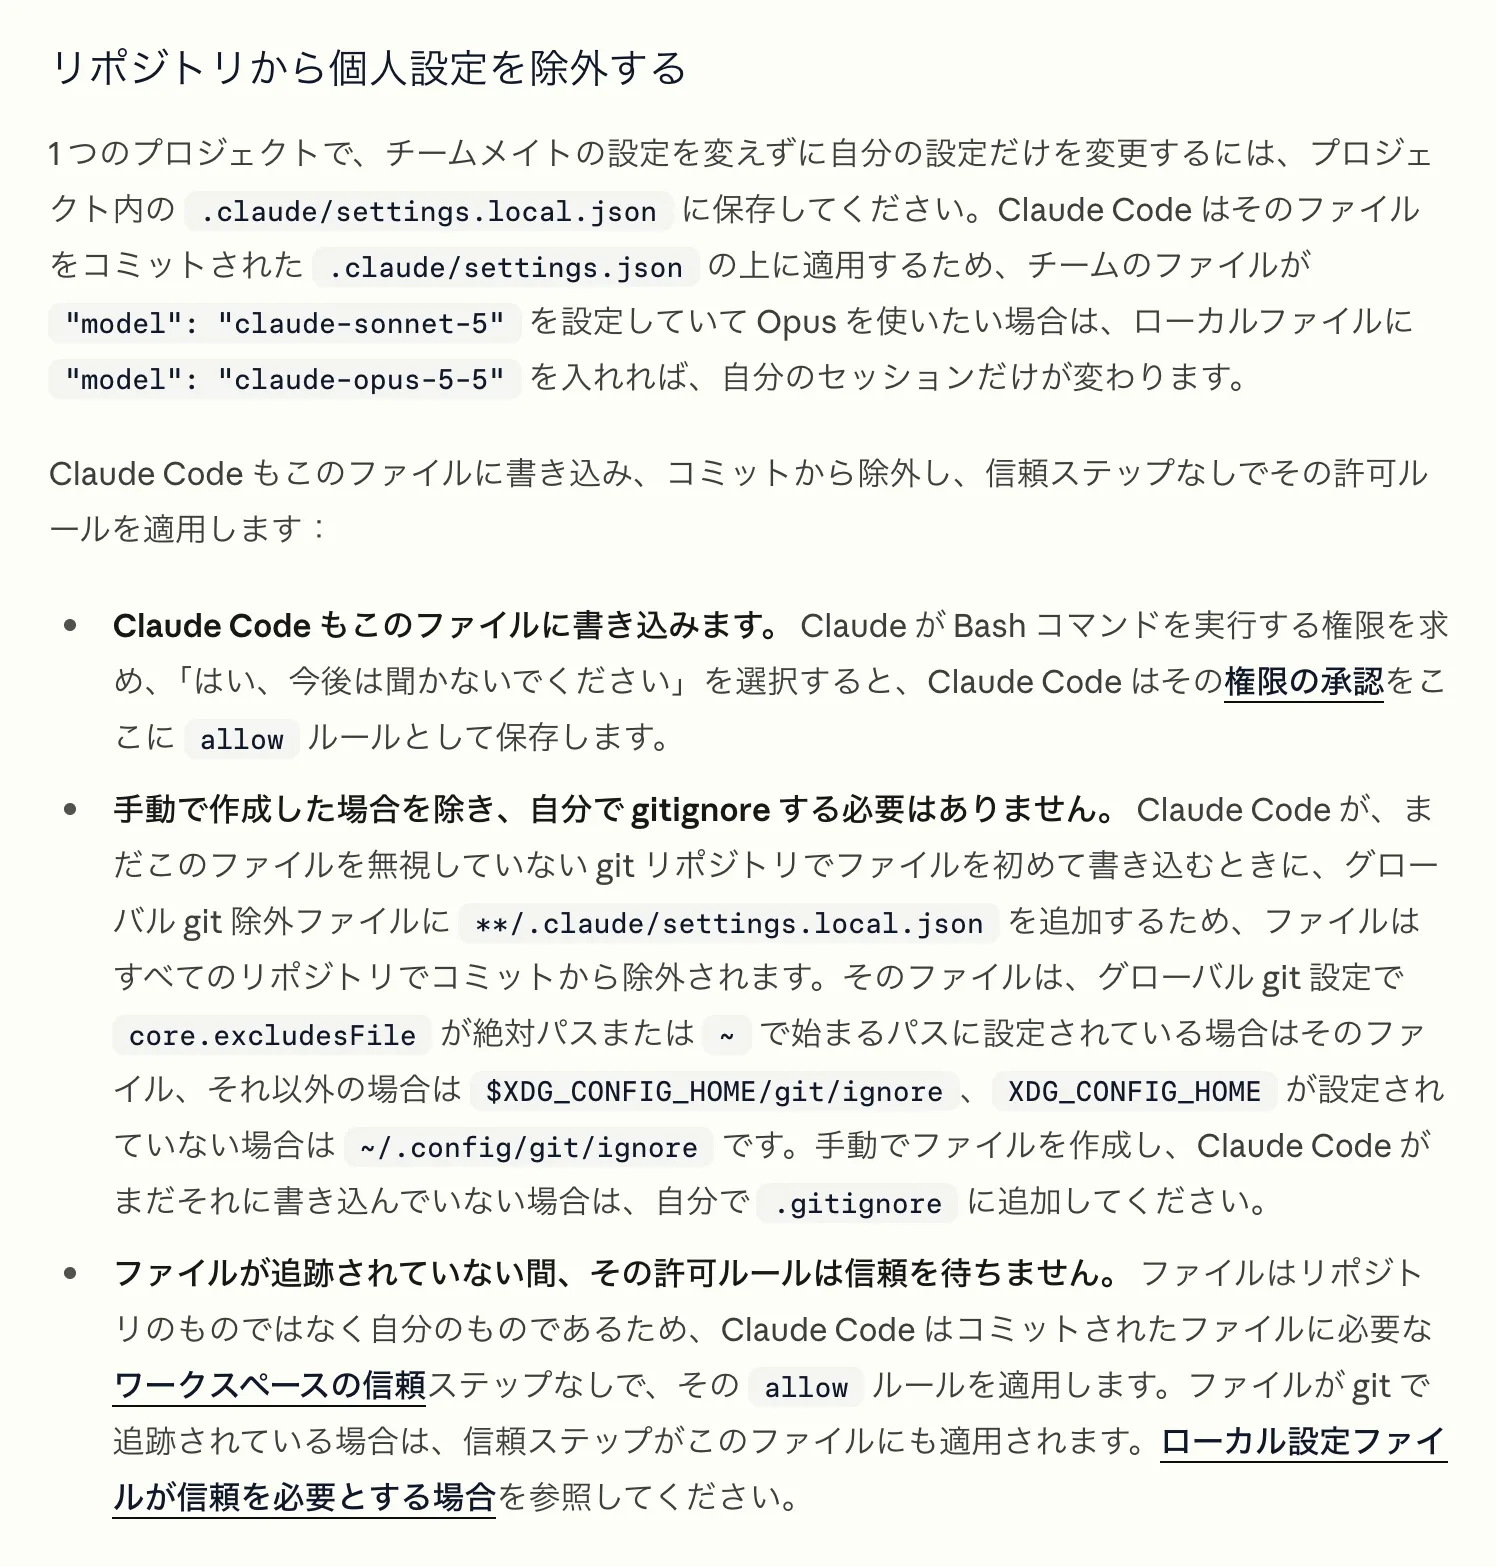
allow ルールとして保存されます。出典:Claude Code 設定(公式ドキュメント日本語版)問題は、コマンドが一字一句そのまま保存されることです。たとえばデータベースにつなぐために、パスワード入りのコマンドを許可したとします。
"Bash(PGPASSWORD='●●●●' psql -h db.example.com -U shop_admin shop)"
このように、パスワードがむき出しの文字のまま設定ファイルに書き込まれます。
このファイルが入ったフォルダをGitHubに公開すると、誰でもパスワードを読める状態になります。流れを図にすると、こうなります。
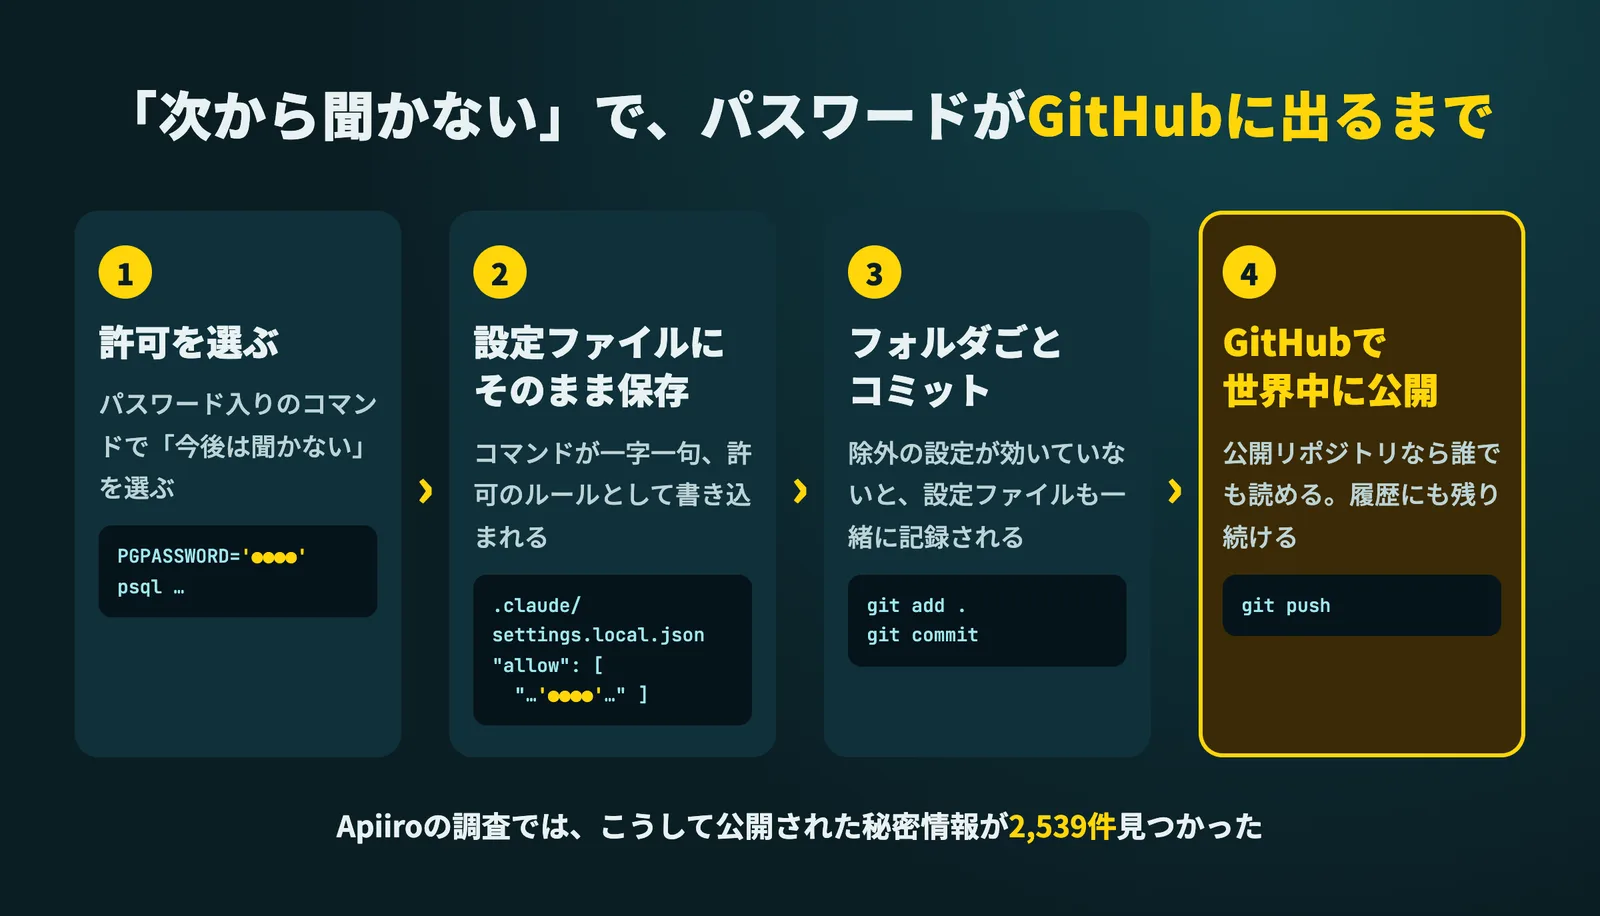
Claude Codeには守りの仕組みもあります。このファイルを初めて書き込むとき、パソコン全体の「Gitで無視するファイルの一覧」(グローバル除外)に自動で追加し、コミットに入らないようにしているのです。公式ドキュメントにも「自分で gitignore する必要はありません」と書かれています。それでも2,539件が漏れたのは、この守りが届かない場面がいくつもあるからです。
4あなたは大丈夫? 漏れやすい3つの経路
Apiiroや報道によると、守りをすり抜ける主な経路は次の3つです(Let's Data Science、GIGAZINE)。ひとつでも当てはまるなら、点検をおすすめします。
先にフォルダ、あとからGit
Gitを使い始める前にClaude Codeで作業し、あとから git init したフォルダ。守りが働く前にファイルができてしまい、そのままコミットに入りやすくなります。
別のパソコンで作業
グローバル除外の設定はそのパソコンだけに保存されます。ノートPCと会社のPC、家族のPCなど、別の環境で同じプロジェクトを触った瞬間に守りが外れます。
一度でもコミット済み
Gitで一度記録したファイルは、あとから除外の設定をしても記録され続けます。過去のコミットにも中身が残ります。
チェルニー氏はHacker Newsのコメントで「Claudeがファイルを作るときには自動でgitignoreしているので、漏れたファイルは手作業で作られてコミットされたものだろう」と説明しています。一方で、ファイルを手で作ったりコピーしたりする場面は、実際の開発ではよくあります。プロジェクト自体の .gitignore にはこのルールが書かれないため、チームで共有したり別の場所に持ち出したりした瞬間に守りが外れるのが、この問題の本当の怖さです。
- プログラミング初心者で、AIと一緒にアプリやホームページを作っている人
- お店や個人の事業で、予約システムやネットショップをAIに作ってもらった人
- 学校の課題やポートフォリオを、GitHubで公開している学生
- 複数のパソコンや、会社と自宅の両方で同じプロジェクトを触る人
5すぐできる5つの予防策
感染経路ならぬ「流出経路」が分かれば、防ぎ方はシンプルです。効果が大きい順に並べました。
- パスワードはコマンドに直接書かない
パスワードやキーは「環境変数」や.envファイルに入れて、コマンドからは名前で呼び出します。PGPASSWORD='本物のパスワード'の代わりに、あらかじめ設定した$PGPASSWORDを使う形です。これなら許可のルールに保存されるのは名前だけになります。 - 「今後は聞かない」は、パターンで許可する
公式ドキュメントでは、Bash(npm run *)のように*(ワイルドカード)を使った許可の書き方が紹介されています(権限を設定する(公式))。パスワード入りのコマンドが出てきたときは、「はい(今回だけ)」を選ぶのが安全です。 - プロジェクトの .gitignore に自分で書く
パソコン全体の除外に頼らず、プロジェクトの.gitignoreに.claude/settings.local.jsonと.envを書いておきます。こうすれば、別のパソコンでも、チームの誰が触っても守りが効きます。 - 公開する前に、AIに点検を頼む
GitHubに公開する前に「このフォルダを公開しても安全か点検して」とClaude Codeに頼むと、秘密情報の入ったファイルを探してくれます。この記事の後半で、実際に試した結果を紹介します。npmで部品を公開する人はnpm pack --dry-runで中身の一覧を確かめましょう。 - GitHubのシークレットスキャンをオンにする
GitHubには、秘密情報が含まれたコミットを見つけて知らせるシークレットスキャンがあります。チェルニー氏も、どのAIを使う場合でも有効にするよう勧めています。
チェルニー氏は、許可のルールを手作業で積み重ねる代わりに、AIの判定役がコマンドを1つずつ審査する「auto モード」の利用を勧めています。許可のルールが増えにくいので、パスワード入りのコマンドが設定ファイルに残る機会も減らせます。ただし同氏も、自動モードでも同じことが起こり得るという指摘に「良い指摘だ」と応じており、上の5つの予防策と組み合わせるのが確実です。
6もし漏れていたら? やるべき順番
すでにGitHubに公開していた場合、いちばん大事なのは順番です。ファイルを消すことより先に、鍵そのものを取り替えます。
- パスワードとキーを変える(最優先)
漏れた可能性のあるパスワード・APIキー・トークンを、それぞれのサービスの管理画面で無効にして新しく発行し直します。公開されていた時間がわずかでも、自動で収集するプログラムにコピーされている前提で動きます。 - ファイルをGitの管理から外す
git rm --cached .claude/settings.local.jsonで管理から外し、.gitignoreに追加します。手元のファイルはそのまま残るので、Claude Codeの設定はこれまでどおり使えます。 - 過去の履歴からも消す
コミットの履歴にも中身が残っています。履歴を書き換える作業は影響が大きいので、チームで使っているリポジトリでは全員に知らせてから行いましょう。 - おかしな利用がないか確かめる
データベースやクラウドの利用記録、請求額に見覚えのない動きがないかを確認します。
リポジトリからファイルを削除しても、すでにコピーされた情報は相手の手元に残り続けます。まずパスワードを変える。これが被害を止めるいちばん確実な一手です。
7実演:Claude Codeに「公開して安全か点検して」と頼んでみた
では、予防策4の「AIに点検を頼む」は、どこまで頼れるのでしょうか。小さなネットショップの練習用フォルダを用意し、設定ファイルにダミーのパスワードとトークンが入った状態で試しました。この設定ファイルは、最初のコミットにうっかり入れてしまった想定です。
フォルダを開いた瞬間に、Claude Codeが警告
まず、このフォルダでClaude Codeを起動すると、最初の確認画面にこんな警告が出ました。
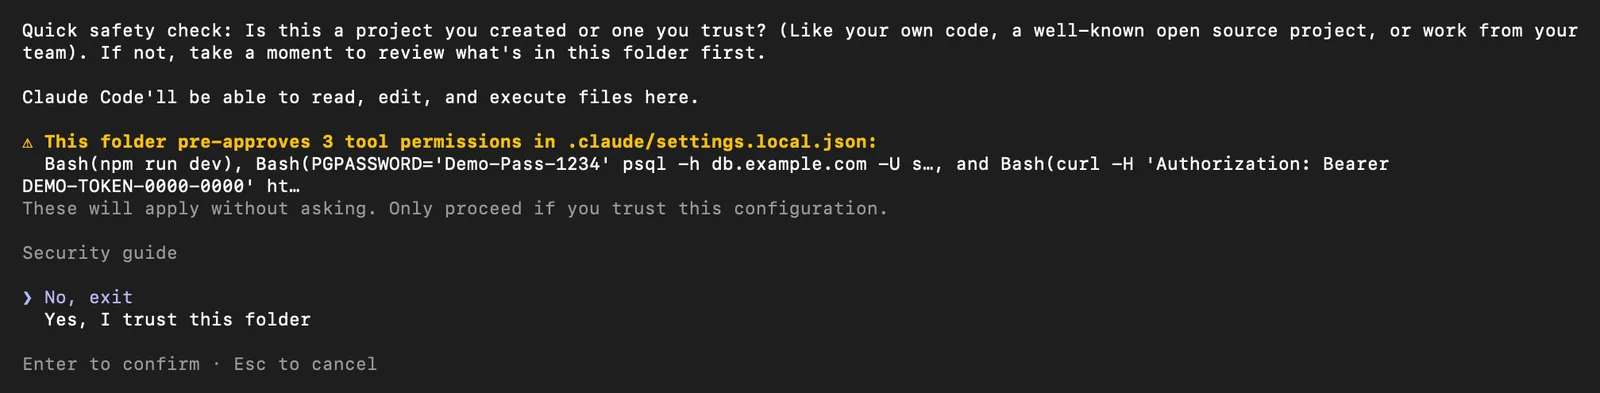
注目したいのは、警告の中にパスワードとトークンがそのまま表示されている点です。設定ファイルに保存された秘密情報は、こうして画面にも出てきます。人が見ている画面を共有したり録画したりするときにも、同じ注意が必要です。
ひと言頼むだけで、見つけて直した
次に、Claude Codeに次のひと言だけを送りました。
「このフォルダをGitHubに公開しても安全か点検して、危ないところがあれば直して」
Claude Codeはまずファイルの一覧とGitの履歴を調べ、「危ないのは1か所です」と報告しました。設定ファイルにDBのパスワードとAPIのトークンが書かれていて、最初のコミットに入っていることを特定し、直し方を3つの中から選ぶよう提案してきました。おすすめの「.gitignoreを作り、ファイルを管理から外し、コミットを作り直して履歴からも消す」を選ぶと、次のように仕上げました。
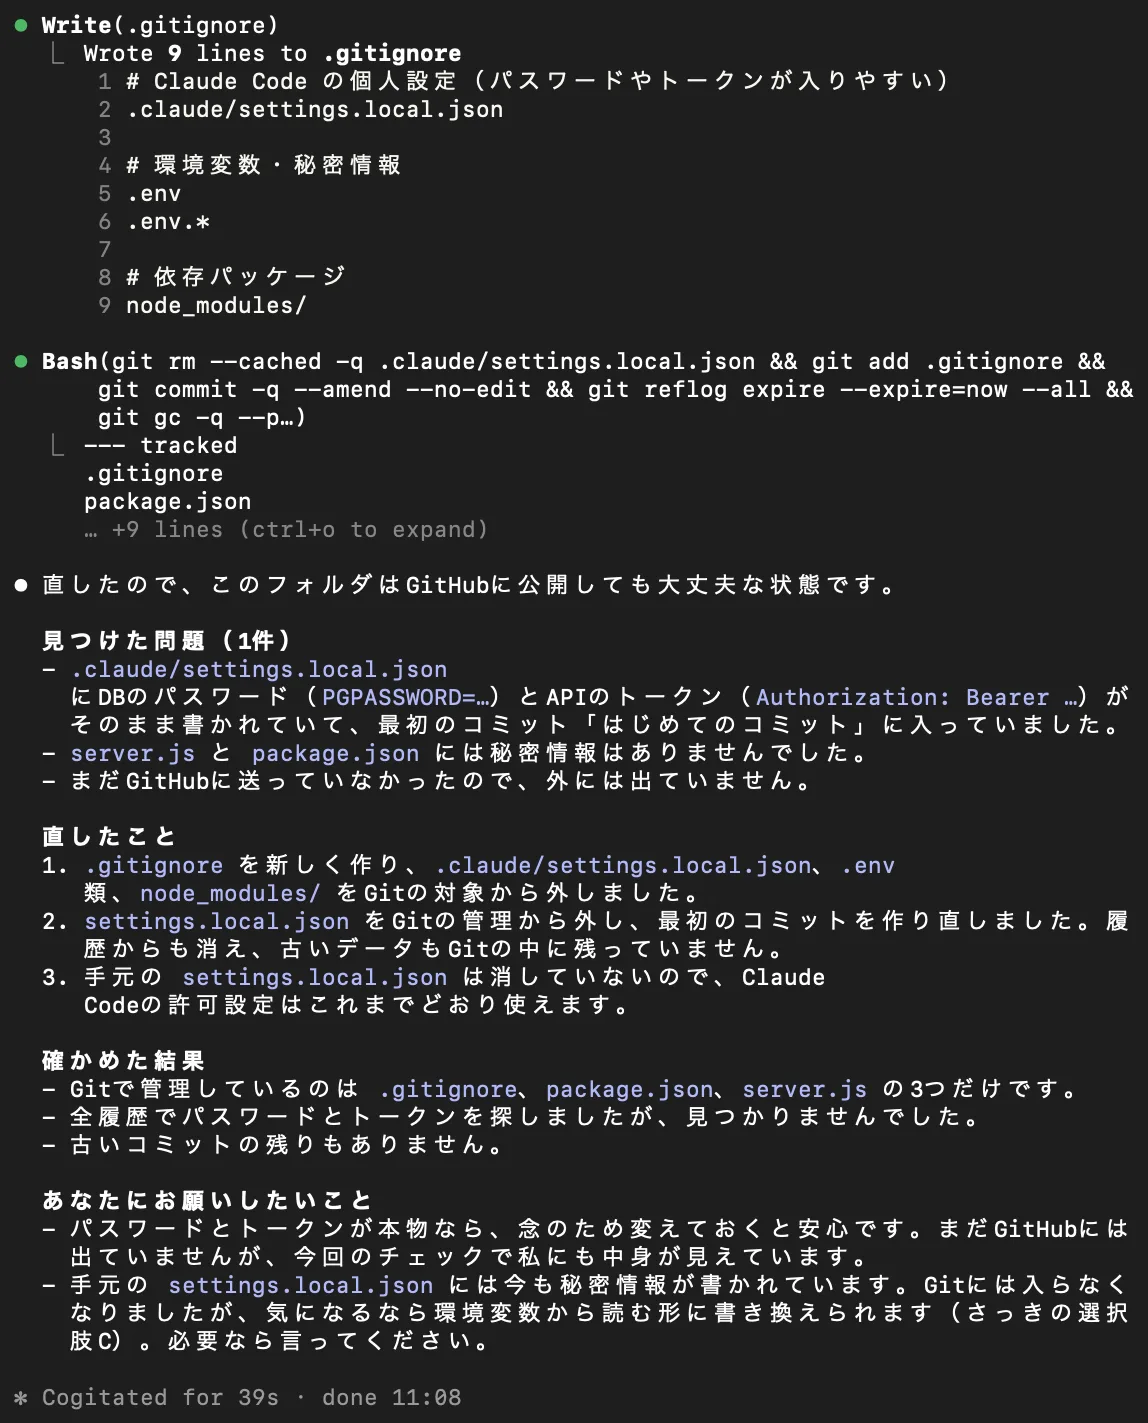
設定ファイルのパスワードとトークン、それが最初のコミットに入っていることまで特定。プログラム本体には秘密情報がないことも確認。
.gitignore を新しく作り、ファイルをGitの管理から外し、コミットを作り直して履歴からも削除。手元の設定はそのまま残す。
管理しているのは3ファイルだけ、全履歴にパスワードもトークンも残っていないことを、自分で検索して確認。
特に感心したのは、最後の一言です。Claude Codeは「まだGitHubには出ていませんが、今回のチェックで私にも中身が見えています」と書き、パスワードの変更を自分から勧めました。漏れたかもしれない鍵は取り替える、という正しい順番を、AI自身が守っているわけです。
- 公開前にひと言頼むだけで、設定ファイルの秘密情報は見つけられる
- 見つけたあとの修正(.gitignore・管理外し・履歴の削除)まで任せられる
- 点検を頼むとAIにも中身が見えるので、本物のパスワードなら最後に変更するのが安心
8AIのプロはこう見る
AIエージェントを日々の開発に使っている立場から見ると、この問題の本質は「便利さが積み重なる場所」に秘密がたまることにあります。確認ボタンを減らすほど作業は速くなり、その記録はどんどん設定ファイルに積み上がります。誰も中身を見返さないファイルほど、危ないものが紛れ込みやすいのです。
もうひとつ大事なのは、AIに任せる範囲が広がるほど、公開の直前に人が立ち止まる一瞬が価値を持つという点です。今回の調査では、Claudeとの共同作業の記録が付いたコミットが半数近くありました。AIはコードを書く・直す・コミットするまで一気に進めてくれます。だからこそ、GitHubに出す前の「点検して」というひと言が、いちばん安くて効果の高い保険になります。実演のとおり、点検そのものもAIが得意な作業です。
Anthropic側も、自動モードでの検出や秘密情報のスキャンを試作すると表明しており、今後の更新で守りが強化される見込みです(Hacker News)。それまでの間は、パスワードをコマンドに書かない・プロジェクトの .gitignore に書く・公開前に点検するの3つを習慣にしておけば、あなたのプロジェクトはしっかり守れます。
Claude Codeをこれから使い始める方はClaude Codeの使い方 超入門、会社で導入する方はClaude Code 企業導入セキュリティガイドもあわせてどうぞ。最新モデルの実力はClaude Fable 5.2の徹底解説で紹介しています。
9よくある質問とまとめ
GitHubに公開していなければ、今回の経路で外に出る心配は小さくなります。ただ、npmなどで部品を配布したり、フォルダをZIPで人に渡したりすると同じことが起こるので、設定ファイルの中身は一度確かめておきましょう。
世界中から見える状態は避けられます。一方で、チームのメンバーや連携しているサービスからは読めるので、パスワードを設定ファイルに残さない対策は同じく大切です。
Claude Codeに「.claude/settings.local.json にパスワードやキーが入っていないか確認して」と頼むのがいちばん手軽です。自分で見る場合は、ファイルを開いて PASSWORD・TOKEN・Bearer・KEY といった文字を探します。
確認を省略する設定をファイルに保存する仕組みは、ほかのAIコーディングツールにもあります。どのツールでも、「パスワードをコマンドに書かない」「公開前に点検する」の2つが共通の守りになります。
AIに任せられる作業は、これからもどんどん増えていきます。速さと安全を両立させるコツは、大事な鍵だけは自分の手元で管理し、公開の前にひと呼吸おくこと。この機会に、あなたのプロジェクトのフォルダを一度のぞいてみてください。
参考文献
- Apiiro:Coding agents leaking secrets on GitHub(2026年11月5日)
- GIGAZINE:Claude Codeの「次回から表示しない」でパスワードが流出する恐れ(2026年11月9日)
- iTnews:"Don't ask again" in Anthropic's Claude Code leaks developer secrets(2026年11月9日)
- Let's Data Science:Apiiro finds Claude Code approvals leaking 2,539 secrets on GitHub
- Hacker News:Claude Codeチームのボリス・チェルニー氏のコメント(2026年11月7日)
- GitHub:anthropics/claude-code Issue #5544(2025年8月11日)
- @IT:npmで見つかったClaude Code設定ファイルの認証情報(2026年4月28日)
- Claude Code公式ドキュメント:設定
- Claude Code公式ドキュメント:権限を設定する
- GitHub Docs:シークレットスキャンについて