レンタカー、焼肉チェーンのアプリ、証券会社、学習サービス。2026年9月末からのわずか2週間で、誰もが知る会社から不正アクセスによる情報漏えいの公表が次々と続きました。10月8日と9日には、JPCERT/CC・IPA・内閣官房が立て続けに注意を呼びかける異例の事態です。
- 狙われたのは、会員アプリや管理ツールとサーバーをつなぐ「窓口」(API)の確認の甘さ。特別な新しい弱点ではなく、基本的なすき間が素早く広く探されています。
- 同じ時期に韓国の銀行でも被害が出ており、AIを使った攻撃の痕跡も報じられています。
- 後半では、AQUAとしての独自の見解と、世界の標準的な守り方、利用者として今日できることをまとめました。
情報は2026年10月10日時点の公表内容と報道にもとづきます(同日、最新情報を追記)。各社の件数は発表時点のものです。
最新情報:10月7日〜10日に分かったこと
2026年10月10日に追記しました。被害の公表と国の動きは、いまも続いています。
新たに公表された主な被害
| 公表日 | 会社・サービス | 件数 | 主な内容 |
|---|---|---|---|
| 10月8日 | ローソン「ローソンID」「ローソンアプリ予約」 | 215万5,345件 | メールアドレス・氏名・性別・電話番号など。9月12〜14日と17日に不正アクセスがあり、常時監視の仕組みでは検知できず、人の手による定期調査で発覚したと報じられています。INTERNET Watch/日経クロステック |
| 10月9日 | アドベンチャー「skyticket(スカイチケット)」 | 最大約1,464万件 | 氏名・生年月日・住所・電話番号など。一部の管理機能を不正に操作され、ほかのサーバーやクラウド上のデータにまで届いたとされています。うち約413万件はハッシュ化されたパスワードを含みます。日本経済新聞 |
| 10月9日 | ブックオフグループ(会員管理システム) | 最大約643万件 | 氏名・生年月日・住所・電話番号・ハッシュ化されたパスワードなど。件数は会員番号の数で、人数ではないとしています。ITmedia NEWS |
個人情報保護委員会が「新しい対策の例」を前倒しで公表
10月7日、個人情報保護委員会が「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を出しました。来年4月に確定する予定だった安全管理の決まりの見直し内容を、先取りして公表したのが大きな特徴です。偽サイトにだまされにくい多要素認証、常時監視による早期の検知、使わなくなった個人データの消去などが並んでいます。
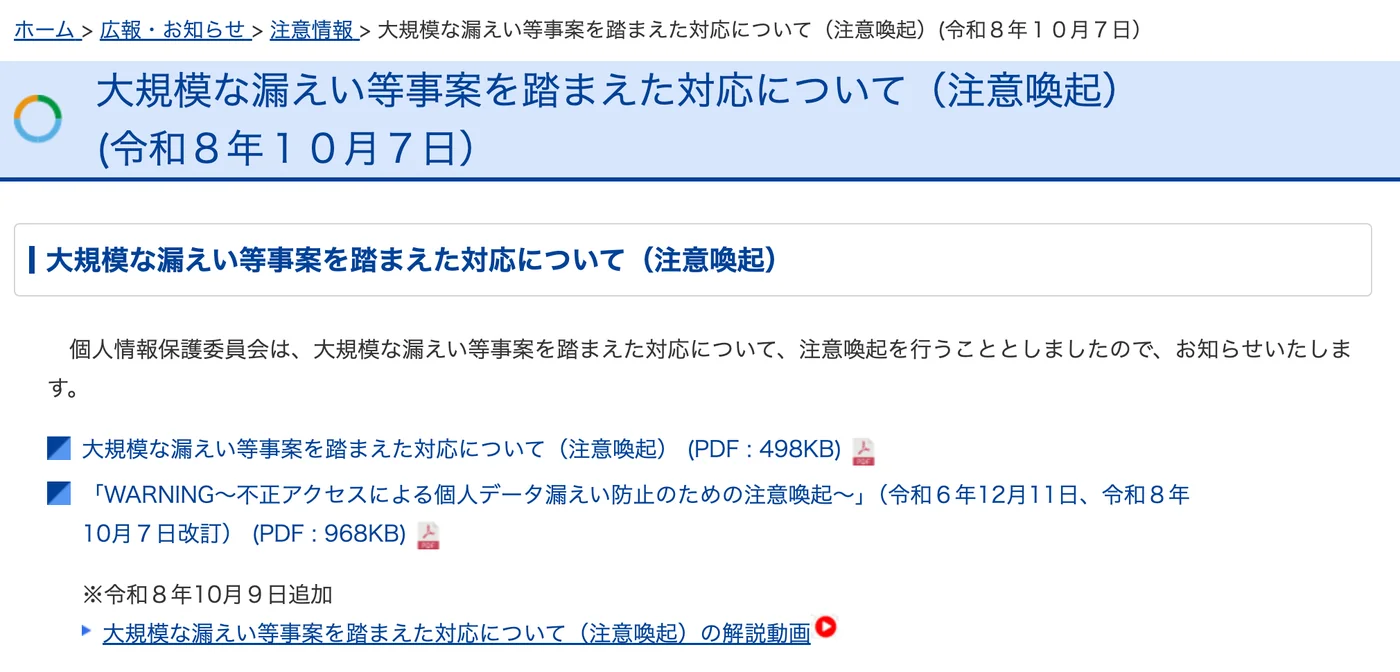
同じ日に改訂された「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」には、「事例9 APIが悪用される事例」が載っています。ログイン後に番号などを書き換えると他の利用者の情報が取れてしまう、という、この記事の3章で説明した手口そのものです。対策例として、APIの定期的な棚卸し、毎回の権限の確認、会員番号を推測しにくい値にすること、回数の制限が挙げられています。
10月9日には経済産業省も、事業者に向けて注意喚起と情報提供への協力を依頼しています。
ローソンの件は、自動の見張りだけでは見逃すことがあることを示しています。仕組みに任せきりにせず、人の目で定期的に確かめることも欠かせません。(AQUAの見解)
1. 何が起きた? 2週間で相次いだ被害の公表
主な事例を、公表日の順に並べました。業種も規模もばらばらで、「特定の業界だけの話」ではないことが分かります。
| 公表日 | 会社・サービス | 件数 | 主な内容 |
|---|---|---|---|
| 9月28日 | タイムズモビリティ「タイムズカー」 | 約660万件 | 氏名・住所・生年月日・運転免許情報、免許証画像などの本人確認書類。9月25日に検知し翌朝までに遮断。Impress Watch |
| 9月30日 | 佐川急便 | 約100日分 | 個人情報が流出した可能性。マイナビニュース |
| 10月3日 | リクルート「スタディサプリ」 | 3,687件 | 一部機能の仕様上の不備を突かれ、メールアドレスが登録済みかどうかを第三者に特定された可能性。氏名やパスワードの流出は確認されていない。マイナビニュース |
| 10月5日 | 物語コーポレーション「焼肉きんぐ」公式アプリ | 1,078万8,963件 | 会員番号・登録名・メールアドレス・電話番号。パスワードと決済情報は含まれないとしている。ASCII |
| 10月5日 | 大和証券(委託先のスカラコミュニケーションズ) | 約11万人 | 問い合わせ管理に使う委託先のサーバー経由。氏名・メールアドレス・口座番号など。全体では約22万件。INTERNET Watch |
| 10月5日 | GMOリサーチ&AI「infoQ」 | 最大94万8,498件 | 個人情報に加え、611件で計286万9,500円相当のポイントが不正に交換された。マイナビニュース |
このほか、ヤマトホールディングス、第一生命、日本経済新聞社、大起水産なども不正アクセスの被害を公表・報道されています(マイナビニュース、NHK)。
数字で見ると「異常」な増え方
セキュリティ企業のマクニカが国内のWebシステムからの情報漏えい事案を数えたところ、2026年は10月6日時点ですでに119件。2025年の1年分(84件)を大きく超え、そのうち81件が7月以降に集中しています。分析した担当者は「これまでとは違う異常な事態」と書いています。
2. 国も2日間で3回、注意を呼びかけた
今回の特徴は、国の機関の動きの速さです。10月8日にJPCERT/CC(日本で不正アクセスの相談や調整を受け持つ専門機関)が注意喚起を出し、翌9日には更新。同じ9日にIPA(情報処理推進機構)と内閣官房 国家サイバー統括室も、経営者向けの呼びかけを公表しました。
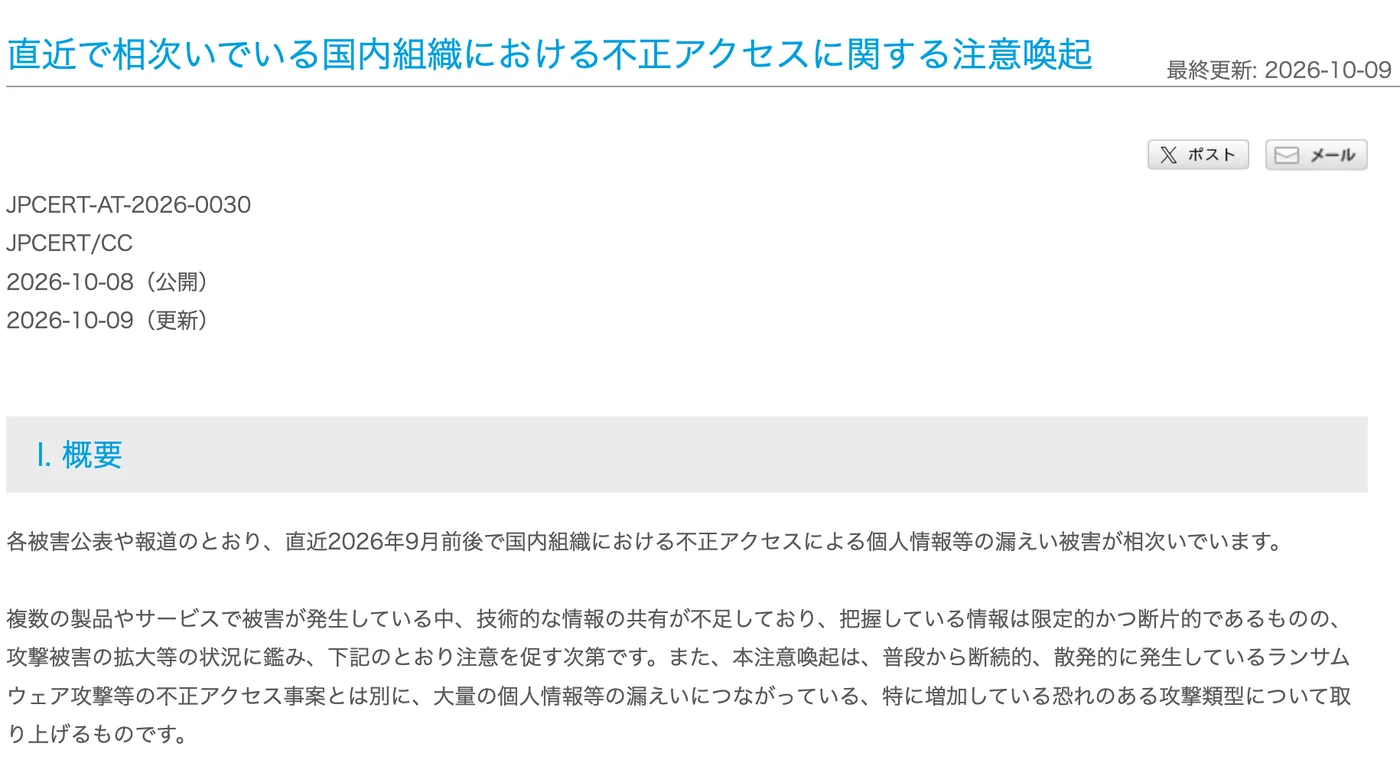
JPCERT/CCは、一般向けのアプリだけでなく、BIツール(売上などを集計・分析する道具)や従業員向けの管理システムのように「不特定多数がアクセスする前提で作られていないシステム」まで被害に遭っていると指摘しています。
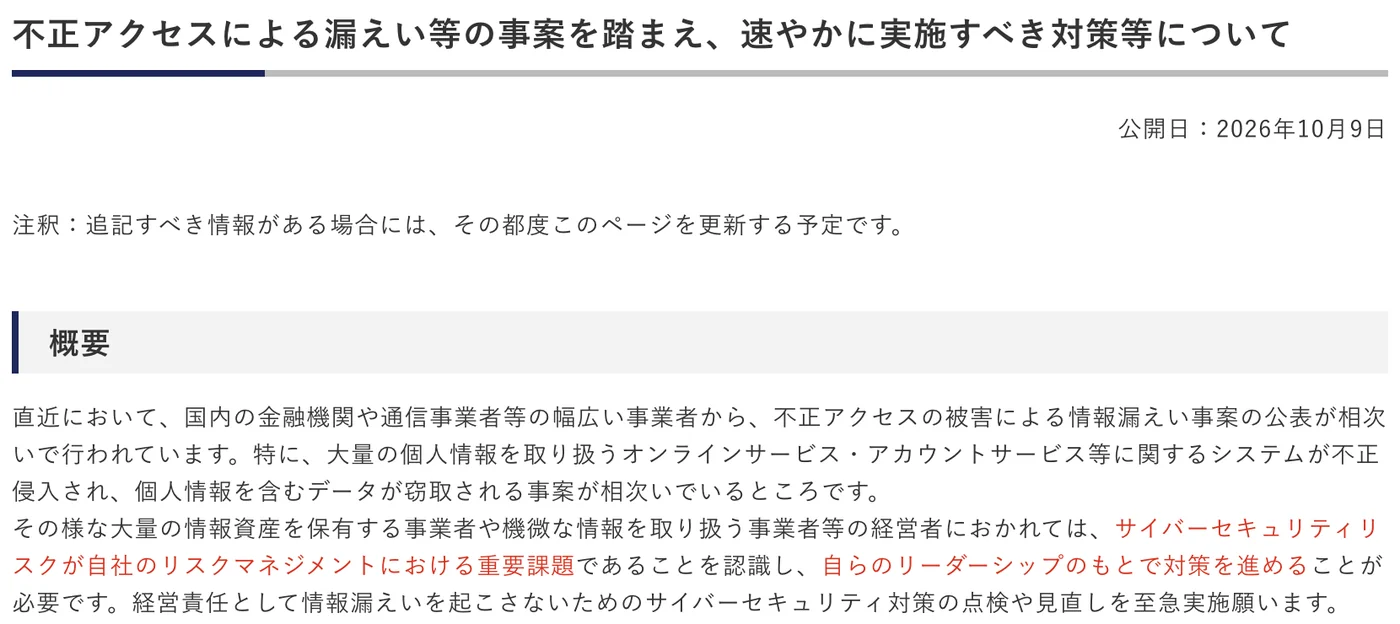
IPAは経営者に向けて、「経営責任として情報漏えいを起こさないための対策の点検や見直しを至急実施」するよう求めています。内閣官房も、事業者に技術的な情報を速やかに共有するよう呼びかけました。
3. どうやって侵入された? 狙われた「アプリの裏口」
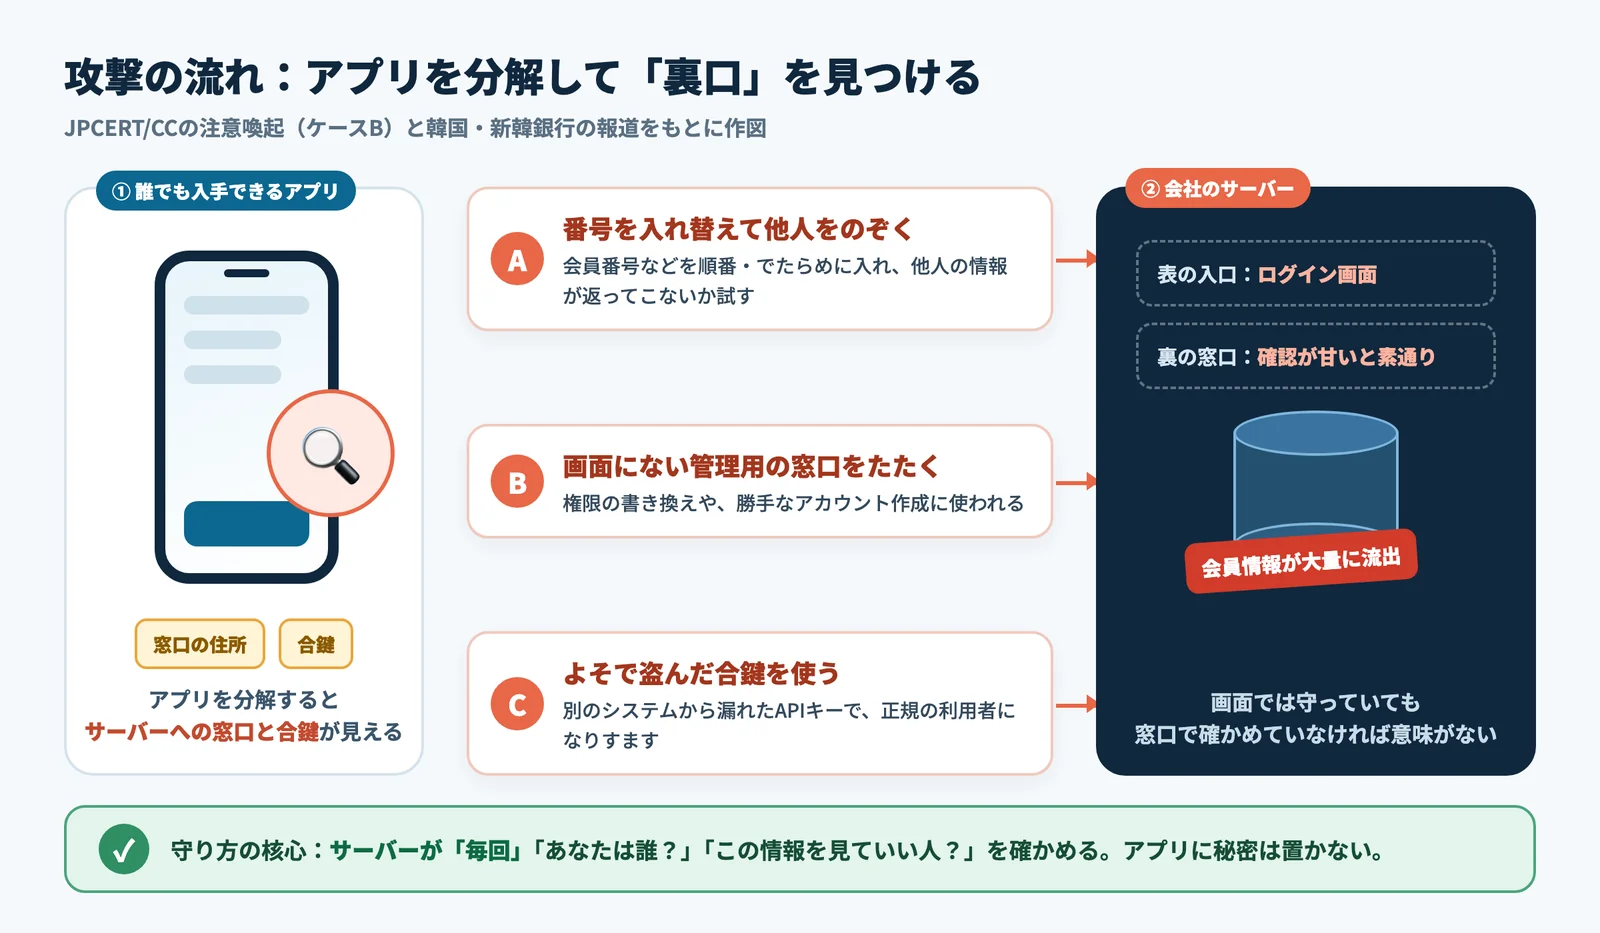
スマホアプリは、画面の裏でサーバーとやり取りしています。そのやり取りの「窓口」をAPIと呼びます。利用者がボタンを押すと、アプリがこの窓口に「この人の会員情報をください」と頼み、サーバーが答えを返す仕組みです。
問題は、アプリが誰でもダウンロードできることです。アプリを分解すれば、窓口の住所や、窓口を使うための合鍵(APIキー)が見えてしまうことがあります。画面にはボタンがなくても、窓口に直接頼めば、本来できない操作が通ってしまう。これが今回の中心にある手口です。
JPCERT/CCが確認した4つのパターン
JPCERT/CCは、すべてが同じ手口ではないと断ったうえで、次の4つを挙げています。
実際の事例でも、同じ形が見えます。スタディサプリでは、一部機能の仕様上の不備を突かれ、メールアドレスが登録済みかどうかを外から確かめられる状態でした。韓国の新韓銀行では、会員番号をでたらめに入力して、携帯電話での本人確認を飛ばせてしまったと報じられました。大和証券は自社のシステムではなく、問い合わせ管理を任せていた委託先が入口になりました。
4. 日本だけではない。韓国の銀行とAIの影
同じ時期、韓国でも金融機関が相次いで被害に遭いました。報道によると、新韓銀行で約2万5,000人、KB国民銀行で顧客99人と従業員20人、ハナ銀行で89人の情報が流出。侵入口は銀行の中心のシステムではなく、ローン仲介業者向けの照会サービスや、従業員用のモバイル業務システムといった周辺の仕組みでした(American Banker)。
調査では、AIで侵入テストを自動化するツール「ARTEX」の痕跡が見つかったと報じられ、李在明大統領も「AIが使われた兆候がある」と述べています。ただし韓国の金融当局の幹部は「AIが人間の関与なしに単独で動いたわけではない」とも指摘しています(The Korea Times)。
マクニカの集計では、似た事案が13の国と地域で99件(韓国30件、フランス11件など)確認されています。日本の内閣官房も文書の中で「AIの悪用を含むサイバー攻撃の手法が高度化・巧妙化」していると書いています。日本の件でAIが使われたかは確定していませんが、マクニカは「人間による手作業は現実的ではなく、AIの活用を否定する方が難しい」としています。
5. AQUAの見解:「アプリは壁ではない」時代の守り方
ここからは、AIの開発と教育に携わる私たちAQUAの意見です。事実の部分と区別して読んでください。
「見つかりにくさ」で守る時代は終わった
これまで多くのアプリは、「窓口の場所は普通の人には分からない」という前提に、どこかで頼ってきました。アプリを分解して窓口を探すのは、専門家が何時間もかける手間のかかる作業だったからです。
AIはこの手間を、ほぼゼロにしました。アプリを読み解き、窓口を見つけ、番号を少しずつ変えて試す。こうした作業を、何百ものサービスに同時に、休まず行えます。今回の被害が「新しい弱点」ではなく「昔からある基本的なすき間」ばかりなのは、偶然ではないと私たちは考えています。攻撃する側の手間が下がったことで、これまで見過ごされていた小さな穴が、一斉に見つかり始めたのです。
だから守り方も変える必要があります。「見つからないように隠す」から、「見つかっても安全」へ。アプリは会社の壁ではなく、誰でも中をのぞけるショーウィンドウだと考えるべきです。本当の壁はサーバーにしか作れません。
一番確実な対策は「持たないこと」
どれほど守りを固めても、侵入を完全に防ぐことはできない。内閣官房の文書もそう明言しています。そのうえで、漏れても被害が出ない方法が一つだけあります。最初から持っていないことです。
運転免許証の画像は、レンタカーの手続きのあとも、すべて手元に残しておく必要があるでしょうか。会員アプリに電話番号は本当に必要でしょうか。「このデータが明日漏れたら困る。では、なぜ持っているのか」。この問いに答えられないデータは、守るべき資産ではなく抱えているリスクです。データを集めて活かすのがAI時代の常識ですが、私たちは「捨てる設計」こそが、これからの会社の信頼を決めると考えます。
攻撃者がAIを使うなら、守る側もAIで先に試す
攻撃する側がAIで何百もの会社を同時に調べる一方、守る側が年に一度の点検だけでは、速さでかないません。自社のサービスに対して、許可を得たうえでAIを使った点検を日常的に行う。攻撃者より先に、自分たちで穴を見つける体制が必要です。
もう一つ注意したいのが、AIを使ったアプリ開発です。AIのおかげで、アプリや窓口を作る速さは何倍にもなりました。しかしAIが書いたコードは「動く」ことを優先し、「誰がこの窓口を使ってよいか」の確認が抜けやすいのが、開発の現場でよく見かける落とし穴です。作る速さが上がった分、確かめる仕組みも同じ速さで回さなければ、穴は増える一方です。
私たちは、今回の一連の事件を「日本だけの不運」ではなく、AIの力で行われる攻撃の第一波とみています。この先2〜3年のうちに、会社が持つ窓口(API)の一覧表と、その点検記録の提出を、決算の監査のように取引先や監督官庁から求められる時代が来るでしょう。今のうちに準備を始めた会社が、信頼で選ばれるはずです。
6. 世界の標準的な守り方
APIの守り方には、すでに世界で使われている「教科書」があります。新しく考える必要はありません。足りないのは、それを実際に使うことです。
| 世界の基準 | 何をするものか | 今回の手口との関係 |
|---|---|---|
| OWASP API Security Top 10(2023) | APIで起きやすい失敗の世界的なランキング。1位は「他人のデータを番号の指定だけで取れてしまう」問題 | 番号の入れ替え(新韓銀行)、管理用の窓口(ケースB)、登録状況を外から確かめられる不備(スタディサプリ)の多くが、この表にそのまま載っている |
| NIST SP 800-228 | 米国の国立標準技術研究所による、APIの守り方の指針(2025年6月公開、2026年3月更新版あり)。設計から運用まで、段階ごとの対策を整理 | 「どの窓口が存在するか」の一覧づくりから始め、入口でも中でも確認する考え方 |
| OWASP MASVS | スマホアプリの安全性を確かめるための世界的な基準 | 「アプリは分解される前提」で作る。合鍵や秘密をアプリに入れない |
| Apple App Attest / Google Play Integrity | サーバーへの依頼が、改造されていない本物のアプリから来たかを確かめる仕組み | アプリをまねた偽の依頼を減らせる。ただし補助であり、サーバーでの確認の代わりにはならない |
| CISA KEV カタログ | 米国の政府機関が公開している「実際に悪用が確認された弱点」の一覧 | ケースAやCのような既知の弱点を、どれから直すか決める目安になる |
| パスキー(FIDO) | パスワードの代わりに、端末の指紋や顔の認証でログインする仕組み。偽サイトに入力させられる心配がない | 漏れた情報を使った「なりすましメール」からの二次被害を防ぐ |
報告のルールも世界でそろってきています。欧州のGDPR(個人データの保護のための法律)は、漏えいに気づいてから72時間以内に当局へ届け出るよう定めています。日本でも、不正アクセスによる漏えいなどは個人情報保護委員会への報告が義務で、速報は発覚から3〜5日以内、確報は30日以内(不正な目的のおそれがある場合は60日以内)です。
会社として今日から確認したいこと
JPCERT/CC・IPA・内閣官房の呼びかけと、上の世界の基準を、すぐ動ける形にまとめました。
- 窓口の一覧をつくる:自社のアプリ・Webサービス・管理ツール・委託先のシステムに、外から使える窓口がいくつあるか、すべて書き出す。一覧にないものは守れません。
- 窓口ごとに「誰が・何を」を確かめる:サーバー側で毎回、本人か、その情報を見てよい人かを確認しているか。番号を1つずらすだけで他人の情報が見えないか、実際に試す。
- アプリに秘密を入れない:アプリの中にAPIキーや管理用の合言葉が入っていないか確認し、入っていたら作り直す。漏れた疑いのある鍵はすぐに無効にする。
- 試行回数に上限をつける:同じ相手からの大量の依頼を止める。特に、ログインや会員情報の照会など危険な機能には個別の上限を。
- ログを1か月分さかのぼる:エラーの急増や、ふだんと違う大量の取得がないか。IPAは直近1か月、その後3か月と範囲を広げて確認するよう勧めています。
- 直していない弱点をふさぐ:OS・CMS(WordPressなどのサイト管理の仕組み)・分析ツールなどの更新を後回しにしない。使っていないサービスは止める。
- 管理画面は多要素認証で:パスワードだけで入れる管理画面をなくす。退職者などの不要なアカウントはすぐ消す。
- 委託先も同じ基準で:問い合わせ管理やメール配信など、データを預けている先の対策と報告ルールを契約で確認する。
- 持っているデータを減らす:使い終わったデータ、保存期間を過ぎたデータを消す。本人確認書類の画像などは、確認後に残さない設計を検討する。
7. 利用者として、今日できること
漏れたのがパスワード以外でも、安心はできません。氏名・電話番号・利用しているサービス・口座番号。1つずつは小さな情報でも、組み合わさると本物そっくりの詐欺の材料になります。マクニカも、今回集められた情報が詐欺に使われる可能性を指摘しています。
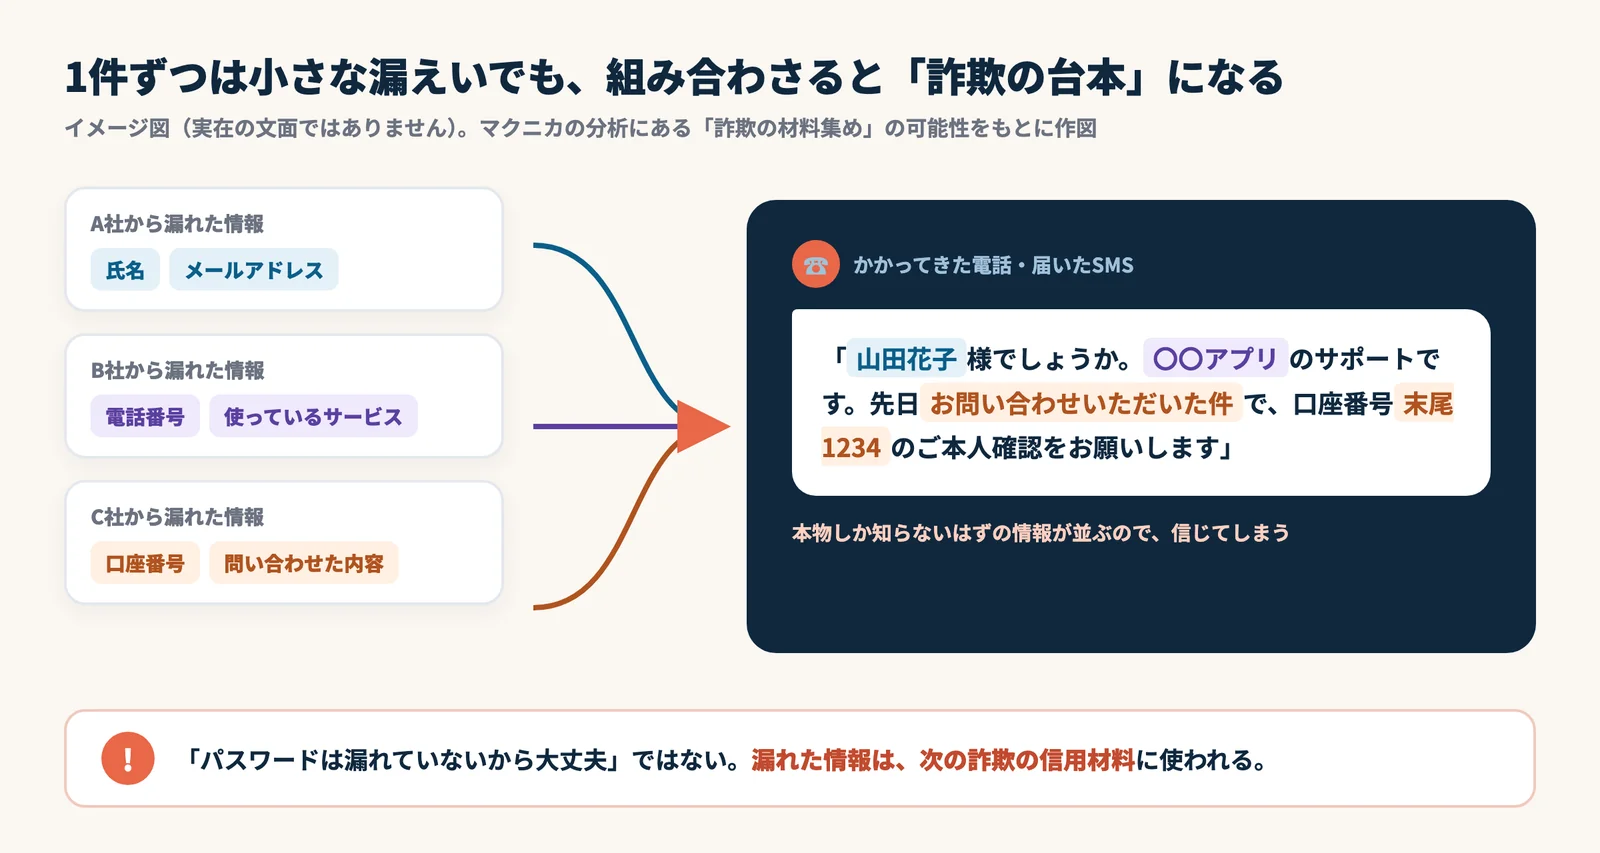
- 「知っているはずの情報」を信用の根拠にしない:名前や口座番号の一部を言われても、本物とは限りません。いったん切って、公式サイトに載っている番号にかけ直しましょう。
- メールやSMSのリンクからログインしない:アプリか、自分で登録したブックマークから開きます。
- パスワードの使い回しをやめる:被害を受けたサービスと同じパスワードを、ほかでも使っていれば変更を。
- パスキーや二段階認証を有効にする:対応しているサービスでは、今日のうちに設定を。
- お知らせは公式サイトで確認する:「漏えいのお詫び」を名乗る偽メールも出回ります。
まとめ:守りの基準を「AIの速さ」に合わせる
今回の一連の被害は、特別な天才ハッカーによる一度きりの事件ではありません。基本的なすき間が、かつてない速さと広さで探されている。これが本質です。
だからこそ、対策も特別なものではありません。窓口の一覧をつくり、サーバーで毎回確かめ、アプリに秘密を置かず、持つデータを減らす。世界の教科書にすでに書いてあることを、AIの速さに負けない頻度で回し続けることです。AIは攻撃の道具にもなりますが、同じだけ守りの道具にもなります。どちらの速さで動けるかが、これからの会社の信頼を分けます。
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(2026年10月8日公開・9日更新)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
- 内閣官房 国家サイバー統括室:不正アクセスによる漏えい等の事案を踏まえた対応について(2026年10月9日・PDF)
- 個人情報保護委員会:大規模な漏えい等事案を踏まえた対応について(注意喚起)(2026年10月7日)
- 個人情報保護委員会:WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~(2026年10月7日改訂・PDF)
- 経済産業省:注意喚起及び情報提供に係る協力依頼(2026年10月9日・PDF)
- INTERNET Watch:ローソン、不正アクセスによる215万件超の個人情報漏えいが判明
- 日本経済新聞:旅行予約「スカイチケット」1400万件個人情報流出か
- ITmedia NEWS:ブックオフに不正アクセス、最大約643万件の個人情報流出
- マクニカ セキュリティ研究センター:相次ぐWEBシステムからの情報漏洩事案について(2026年10月7日)
- マイナビニュース:9月末から相次いだ不正アクセスを整理(2026年10月6日)
- Impress Watch:タイムズカー、660万件の情報漏えい
- ASCII:焼肉きんぐ公式アプリへの不正アクセス
- INTERNET Watch:大和証券の委託先への不正アクセス
- NHK:不正アクセスで個人情報漏えい相次ぐ AI悪用の可能性
- American Banker:AI-linked hacks hit Korean banks through loan-agent sites
- The Korea Times:How AI emerged as new threat in Korea’s bank hacking crisis(2026年10月7日)
- OWASP API Security Top 10 2023/NIST SP 800-228/OWASP MASVS
- 個人情報保護委員会:漏えい等の対応とお役立ち資料
画像について
- 見出し画像の背景写真:Fabio Sasso / Unsplash(Unsplashライセンス)。文字と印はAQUAが追加。
- JPCERT/CC・IPA・内閣官房・個人情報保護委員会の画面は、各機関の公表資料からの引用です。図2点はAQUAが作成しました。