「2027年には、いまの対策が“旧基準”になるかもしれない」。2026年10月7日、個人情報保護委員会が、来年4月に確定する予定だった安全管理の新しい対策の例を、前倒しで公表しました。大手企業から1,000万件規模の漏えいが相次いだことを受けた、異例の対応です。
- 個人情報保護委員会が10月7日に何を出したのか。「やらなければならないこと」と「やり方の例」の違い
- 技術面の5つの分類ごとに、大きな会社向けの例と、中小規模の会社向けの例を並べて比べる
- 改訂された「WARNING」に載った9つの典型的な被害のパターン
- 中小企業が今日・今月・来年4月までに何をすればいいかの順番(AQUAの提案)
情報は2026年10月10日時点の個人情報保護委員会の公表資料にもとづきます。法律の解釈について個別の判断が必要な場合は、個人情報保護委員会の相談窓口や専門家にご確認ください。
1. 10月7日に何が出た?
個人情報保護委員会(個人情報の取り扱いを監督する国の機関)は、10月7日に次の2つを公表しました。
大規模な漏えい等事案を踏まえた対応について大量の個人情報を持つ会社が外から不正アクセスを受け、大量のデータが漏れる事案が続いていることを受けた呼びかけ。見直し予定の「新しい対策の例」を先取りで示しました。
不正アクセスによる個人データ漏えい防止のための注意喚起(改訂版)委員会に報告された事案を分析し、典型的な9つの被害のパターンと原因・対策例をまとめた資料。2024年12月版を改訂しました。
注意喚起の文書は、特に次のような会社に向けて書かれています。
- 多くの人が使うサービスで、大量の個人情報を持っている会社
- 病歴などの配慮が必要な情報や、お金の被害につながる情報、詐欺に使われるおそれのある情報を持っている会社
ただし、ここで示された考え方は、個人情報を扱うすべての会社の安全管理の基本になるものです。会員名簿やお客様の連絡先を預かっているなら、規模にかかわらず関係があります。背景にある一連の被害については、「大手企業が次々と不正アクセス被害」の記事で詳しく解説しています。
2. まず押さえたい「2つの層」
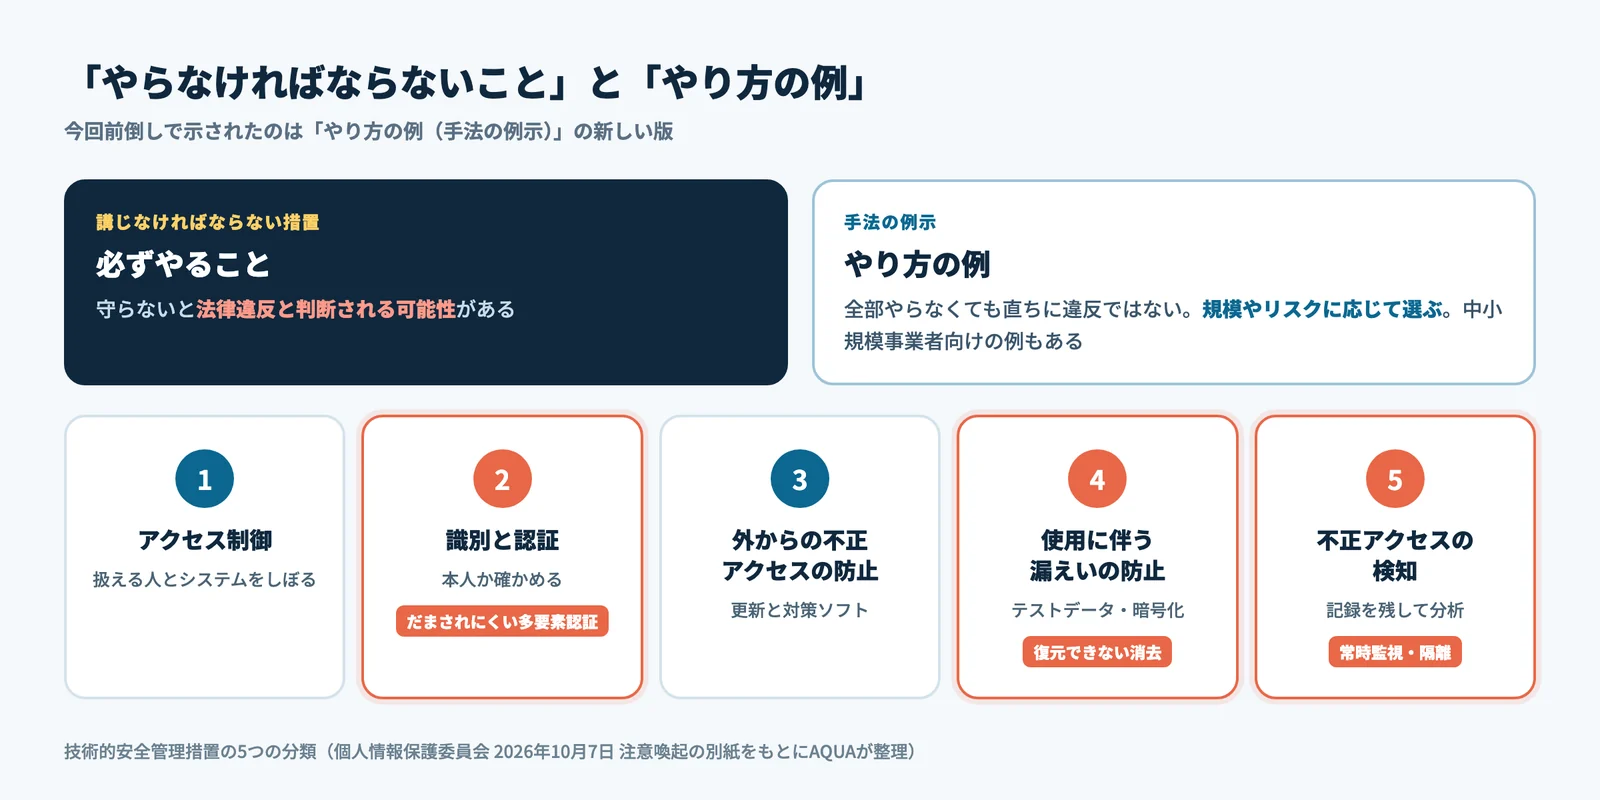
個人情報保護法のガイドラインでは、安全管理について、2つの層を分けて書いています。ここを取り違えると、「全部やらないと違法なのか」と必要以上に身構えたり、逆に軽く見すぎたりしてしまいます。
| 層 | どういうものか | 守らなかった場合 |
|---|---|---|
| 講じなければならない措置 | 会社が必ずやらなければならないこと。例:「適切なアクセス制御を行わなければならない」 | 法律違反と判断される可能性がある |
| 手法の例示 | それを実現するやり方の例。例:「特定のIPアドレスからだけ使えるようにする」 | 例のすべてをやらなくても、直ちに違反になるわけではない。例以外のやり方でもよい |
今回、前倒しで示されたのは、このうちの「手法の例示」の新しい版です。委員会は、具体的なやり方は「漏れたときに本人が受ける被害の大きさ」と、事業の規模や、扱うデータの種類・量に応じて、必要で適切なものを選ぶべきだとしています。
3. 5つの分類と、中小企業向けの例
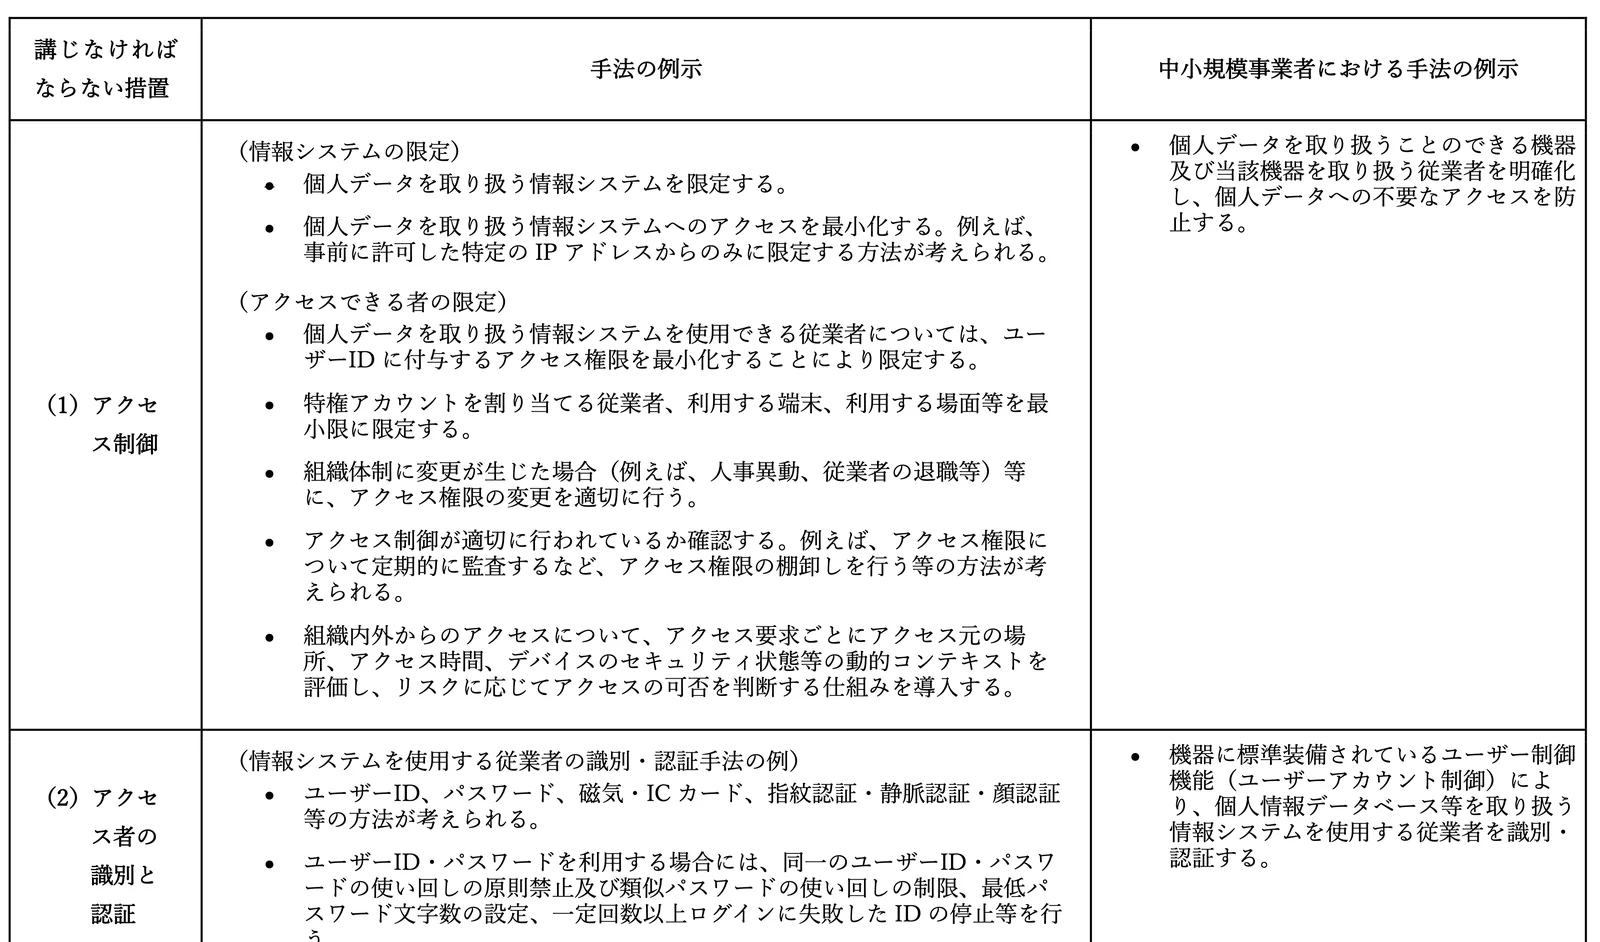
不正アクセスと特に関係が深いのは、技術面の対策(技術的安全管理措置)です。別紙では、次の5つに分けて書かれています。
| 分類 | やらなければならないこと | 中小規模の会社向けの例 | 一般向けの例(抜粋) |
|---|---|---|---|
| 1 アクセス制御 | 個人データを扱う人とシステムの範囲をしぼる | 個人データを扱える機器と担当者をはっきり決め、不要なアクセスを防ぐ | アクセスのたびに、場所・時間・端末の安全性などを見て、危なさに応じて許可するか決める仕組み |
| 2 識別と認証 | 使っている人が正しい権限を持つ本人か確かめる | 機器に最初から付いている利用者の管理機能で、使う人を区別して確かめる | 社外からのアクセスや管理者権限では、偽サイトにだまされにくい多要素認証(パスキーなど)を組み合わせる |
| 3 外からの不正アクセスの防止 | 不正アクセスや悪いソフトから守る仕組みを入れて運用する | 機器のOSを最新に保つ/セキュリティ対策ソフトを入れ、自動更新で最新にする | 許可していないソフトを入れさせない/会社が認めた安全な端末からだけ個人データに触れられるようにする |
| 4 使用に伴う漏えいの防止 | システムを使うことで起きる漏えいを防ぐ | 個人データの入ったファイルをメールで送るときは、パスワードをかける | 動作確認に使う個人データを最小限にする/クラウドのデータは簡単に復元できない方法で消す |
| 5 不正アクセスの検知 | 不正アクセスを早く見つけ、被害が広がらないようにする | システムの使用状況や外からのアクセスの記録(ログ)を一定期間保管する | 侵入の兆しを見張る仕組み(EDRなど)による常時監視/被害を受けたシステムの停止・隔離、アカウントの無効化 |
表の言葉は、資料の内容を分かりやすく言い換えたものです。正確な文言は原文のPDFをご確認ください。
特に注目したい3つのポイント
だまされにくい多要素認証パスワードに加えてスマホの通知やコードを使う方法でも、偽サイトに入力させられると突破されます。そこで「フィッシングに耐性のあるもの」、つまり偽サイトに強い方式が明記されました。代表例は、指紋や顔で端末が確かめる「パスキー」です。
「入られる前提」の常時監視守るだけでなく、入られたことに早く気づき、止める。ログを残して定期的に分析すること、システムの停止・隔離やアカウントの無効化まで、やり方の例として示されています。
持たないデータは漏れない使わなくなった個人データは消すよう努めることが、法律(第22条)にも書かれています。消さずに残していたせいで被害が大きくなった事例があるとして、あらためて注意が呼びかけられました。
4. 改訂WARNINGの9つの被害パターン
「WARNING」は、委員会に実際に報告された事案から、典型的なパターンを9つにまとめた資料です。原因と対策例がセットで書かれていて、自社の点検にそのまま使えます。
| 番号 | パターン | 中小企業が自分ごととして見るポイント |
|---|---|---|
| 事例1 | 脆弱性が放置された | サイトを作った会社と、更新や弱点の対応まで契約しているか |
| 事例2 | 脆弱性への対応が遅れた | 誰が弱点の情報を集め、誰が直すかが決まっているか |
| 事例3 | 不正ログイン | 推測されやすいパスワード、ログイン失敗の締め出しがない、記録を見ていない |
| 事例4 | グループ会社や海外拠点が狙われた | 取引先や関連会社とつながっている入口 |
| 事例5 | グループ会社間のアクセス制御の不備 | 社内のどこからでも何でも見られる状態になっていないか |
| 事例6 | 個人の領域に保存したデータの漏えい | 社員が自分のパソコンや個人のクラウドに顧客データを置いていないか |
| 事例7 | グループ会社への監督が不十分 | 任せた先の守り方を確かめているか |
| 事例8 | 利用するクラウドサービスからの漏えい | 使っているクラウドの安全性を、規約や資料で確かめて選んでいるか |
| 事例9 | APIが悪用された | アプリやサイトの裏の窓口で、番号を書き換えると他人の情報が取れないか |
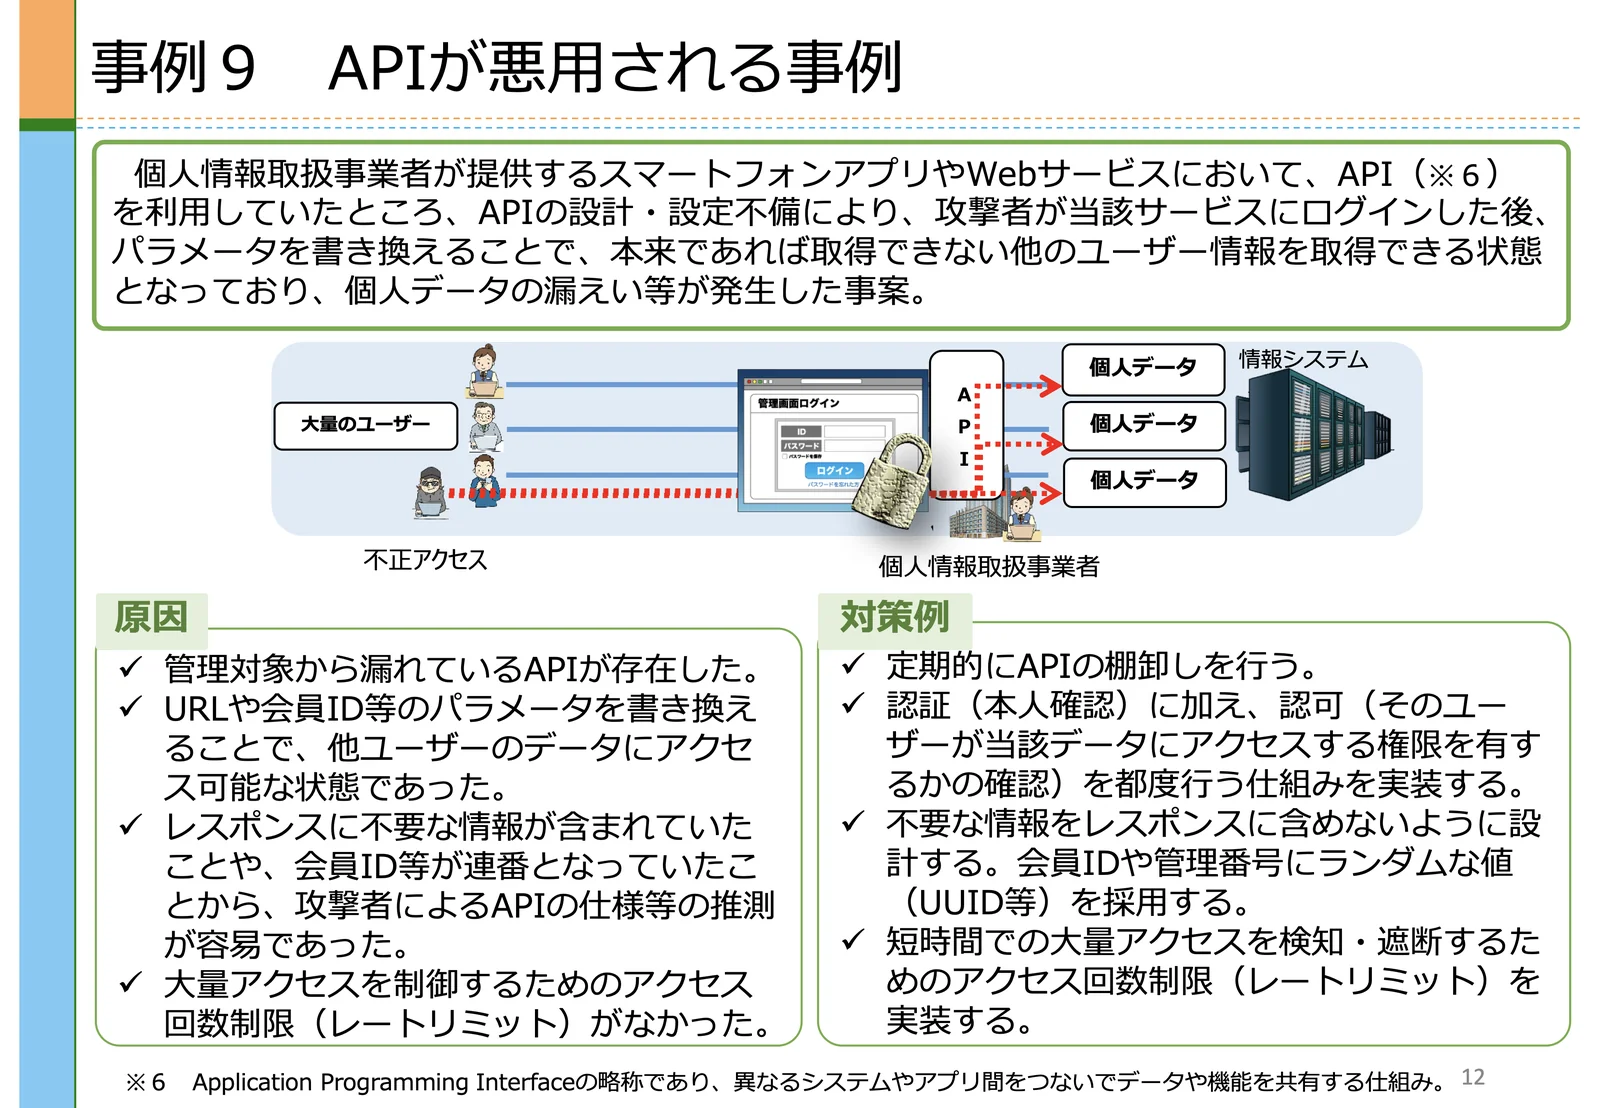
事例9の原因には、「管理の対象から漏れているAPIがあった」「会員IDが連番だった」「回数の制限がなかった」と書かれています。対策例は、APIの定期的な棚卸し、毎回の権限の確認、推測しにくいIDの採用、回数の制限です。WARNINGは、こうした対策は「どれか一つを講じればよいということではなく、多層的に講ずる必要がある」としています。
5. 中小企業は、何から始めればいい?
例示のすべてを一度にやるのは、人手も予算も限られる中小企業には現実的ではありません。そこで、資料の中小規模事業者向けの例と、今回の被害の傾向をもとに、始める順番を提案します。
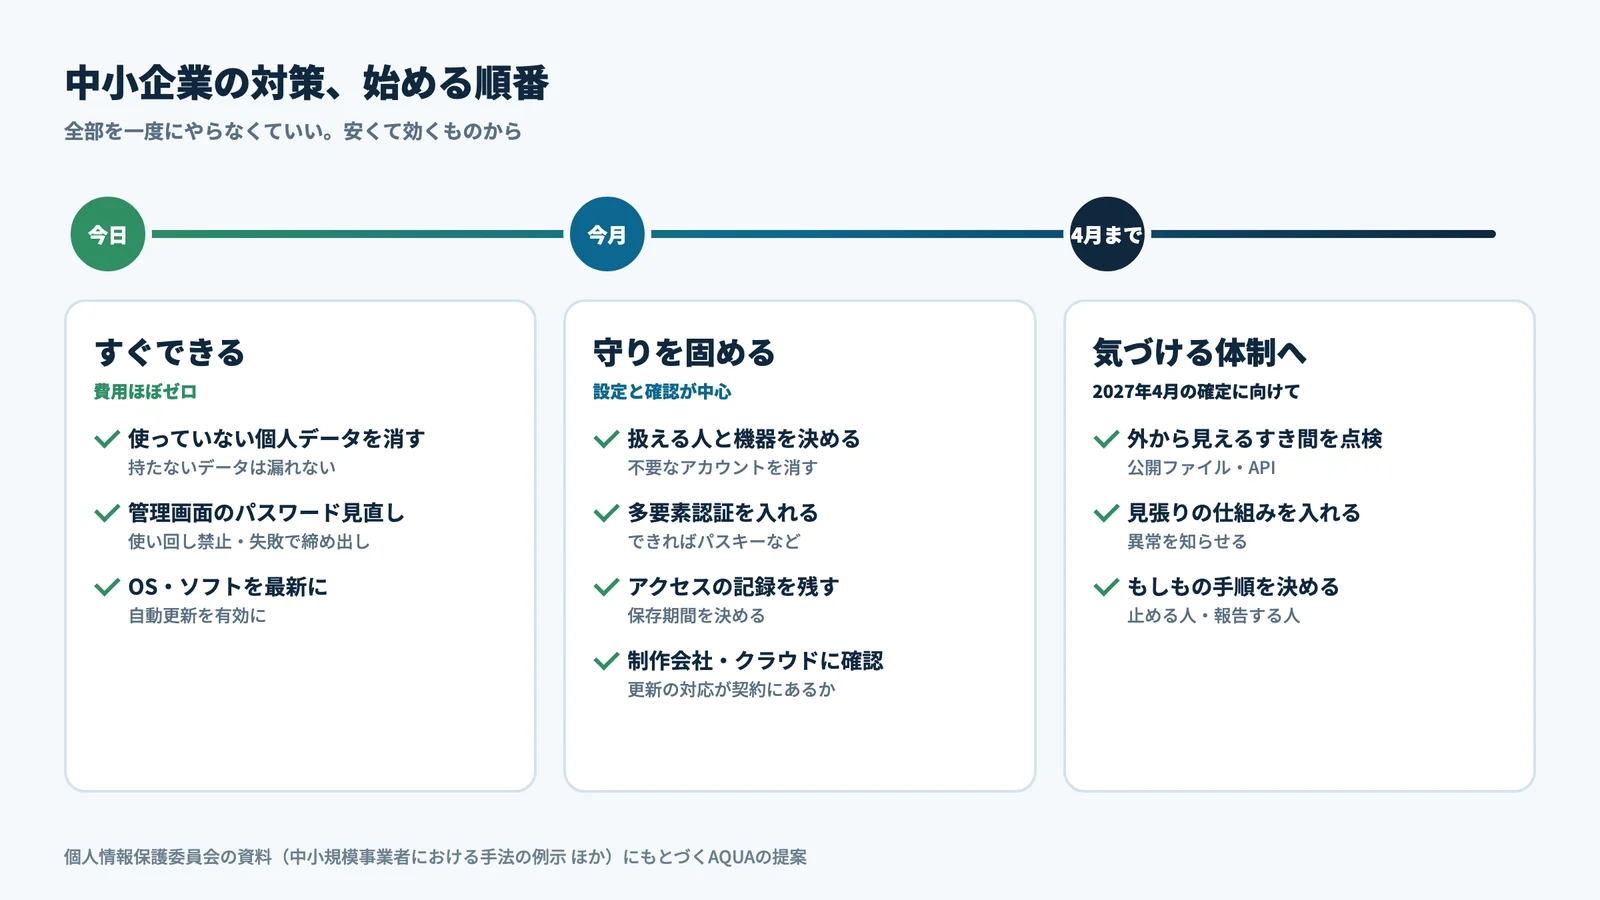
今日やること(費用はほぼかからない)
- 使っていない個人データを消す:終わったキャンペーンの応募者、昔のイベントの参加者名簿など。法律にもとづく保存期間があるものは残します。
- 管理画面のパスワードを見直す:使い回しをやめ、長く推測されにくいものに。ログインに何度も失敗したら締め出す設定を入れる。
- OSとソフトを最新にする:パソコン、サーバー、WordPressのプラグインなど。自動更新を有効にします。
今月やること
- 個人データを扱える人と機器を決める:退職した人や不要になったアカウントを消し、管理者の権限を必要な人だけにしぼる。
- 管理画面と社外からのアクセスに多要素認証を入れる:できればパスキーなど、偽サイトにだまされにくい方式を選びます。
- アクセスの記録(ログ)を残す:サーバーやサービスの設定で、記録の保存がオフになっていないか確かめ、保存期間を決めます。
- サイトを作った会社・使っているクラウドに確かめる:更新や弱点の対応がどこまで契約に入っているかを確認します。
来年4月までにやること
- 外から見えるすき間を点検する:公開フォルダに残った記録やバックアップ、管理画面の見え方、APIで番号を変えると他人が見えないか。
- 見張りの仕組みを入れる:記録を定期的に見る、異常があれば知らせる仕組みを用意します。
- もしものときの手順を決める:誰が何を止めるか、委員会への報告(速報は発覚から3〜5日以内)を誰がするか。
6. AQUAの見解:「例示」を軽く見てはいけない理由
ここからは、AIの開発と運用に携わるAQUAの意見です。
事故のあとに問われるのは「例示をやっていたか」
「手法の例示」は、すべてをやらなくても直ちに違反になるものではありません。しかし、漏えいが起きたあとの調査では、「必要で適切な対策をしていたか」が問われます。そのとき、国が公式に示した例をやっていなかった理由を説明できるかが分かれ目になると、私たちは考えます。今回の公表で、例は「知らなかった」では済まないものになりました。
中小企業の最大の武器は「持たないこと」
大企業のように、常時監視の専門チームを置くのは簡単ではありません。一方で、持っているデータを減らすことは、今日からでき、費用もかかりません。漏れて困るデータを持たなければ、攻撃されても被害は小さくなります。新しい対策の例の中で、中小企業にとって最も効果が大きく、最も安いのが、この「消すこと」だと考えます。
「入られる前提」で、気づく力を持つ
ローソンの事案では、常時監視の仕組みをすり抜けた不正アクセスが、人の手による定期調査で見つかったと報じられています。攻撃する側はAIで手当たり次第にすき間を探してきます。完全に防ぐことよりも、早く気づき、すぐ止められることの価値が、これまで以上に大きくなっています。記録を残し、定期的に見る。この地味な作業こそが、来年の新しい基準の中心にあります。
まとめ
個人情報保護委員会は、来年4月に確定する予定の新しい対策の例を、前倒しで公表しました。中心にあるのは、だまされにくい認証、入られる前提の監視、そして持たないことです。中小企業向けの例も用意されています。全部を一度にやる必要はありません。今日できる「消す」「更新する」「パスワードを見直す」から始め、来年4月までに「点検」と「見張り」を整えていきましょう。
自社のサイトのすき間、確かめてみませんか
AQUAでは、外から誰でも見られる部分だけを確かめる無料の外部チェックを行っています。ログインや攻撃はせず、3営業日以内に簡易レポートでお届けします。
- 個人情報保護委員会:大規模な漏えい等事案を踏まえた対応について(注意喚起)(2026年10月7日)
- 個人情報保護委員会:同 注意喚起本文と別紙(PDF)
- 個人情報保護委員会:WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~(2026年10月7日改訂・PDF)
- 個人情報保護委員会:漏えい等の対応とお役立ち資料
- ITmedia NEWS:漏えい相次ぐ中、保護委が対策を緊急例示
- ITmedia エンタープライズ:2027年には“旧基準”かも 個人情報保護委員会が前倒しで示した情報漏えい対策の新水準
- 日経クロステック:ローソン、個人情報215万件漏洩 自動検知すり抜け人手の調査で発覚
画像について
- 個人情報保護委員会の画面と資料は、公表資料からの引用です。見出し画像と図2点はAQUAが作成しました。