「約40分のあいだに、326個の住所を使い分けて1,200回以上」。2026年10月9日、セキュリティ会社が公表した観測結果は、相次ぐ不正アクセスの裏に「AIエージェント」がいるのではないかという見方を強めました。一方で、「そう判断できる材料はまだない」という専門家の声もあります。
- 「AIエージェントの攻撃では」と言われる根拠と、それに対する反対の見方
- コミュニティサービス「Commune」とクラウドのランサムウェア被害で起きた「預け先」からの連鎖被害
- AIかどうかに関係なく、会社が今週やっておきたいこと
情報は2026年10月11日時点の各社・各機関の公表と報道にもとづきます。件数は発表時点のものです。これまでの経緯は1本目の記事、国の新しい対策の例は2本目の記事で解説しています。
1. 「AIエージェントの攻撃では」と言われる根拠
AIエージェントとは、人が一つひとつ指示しなくても、目的に向かって自分で調べ、試し、結果を見て次の手を選ぶAIのことです。攻撃に使われた場合、何百ものサイトを同時に、人の何十倍もの速さで調べられることが心配されています。
根拠1:結果を見ながら手を変える動き
セキュリティ会社のサイバーセキュリティクラウドは10月9日、マクニカが公開した「重点的に確認すべき住所(IPアドレス)」を手がかりに、9月18日〜10月8日の自社の観測記録を調べた結果を公表しました。
使い分けた住所の数約40分のあいだに切り替えながらアクセス
40分間のアクセス数このまとまりを複数回確認
攻撃の進み方すり抜け → ログイン → ポイントを探る
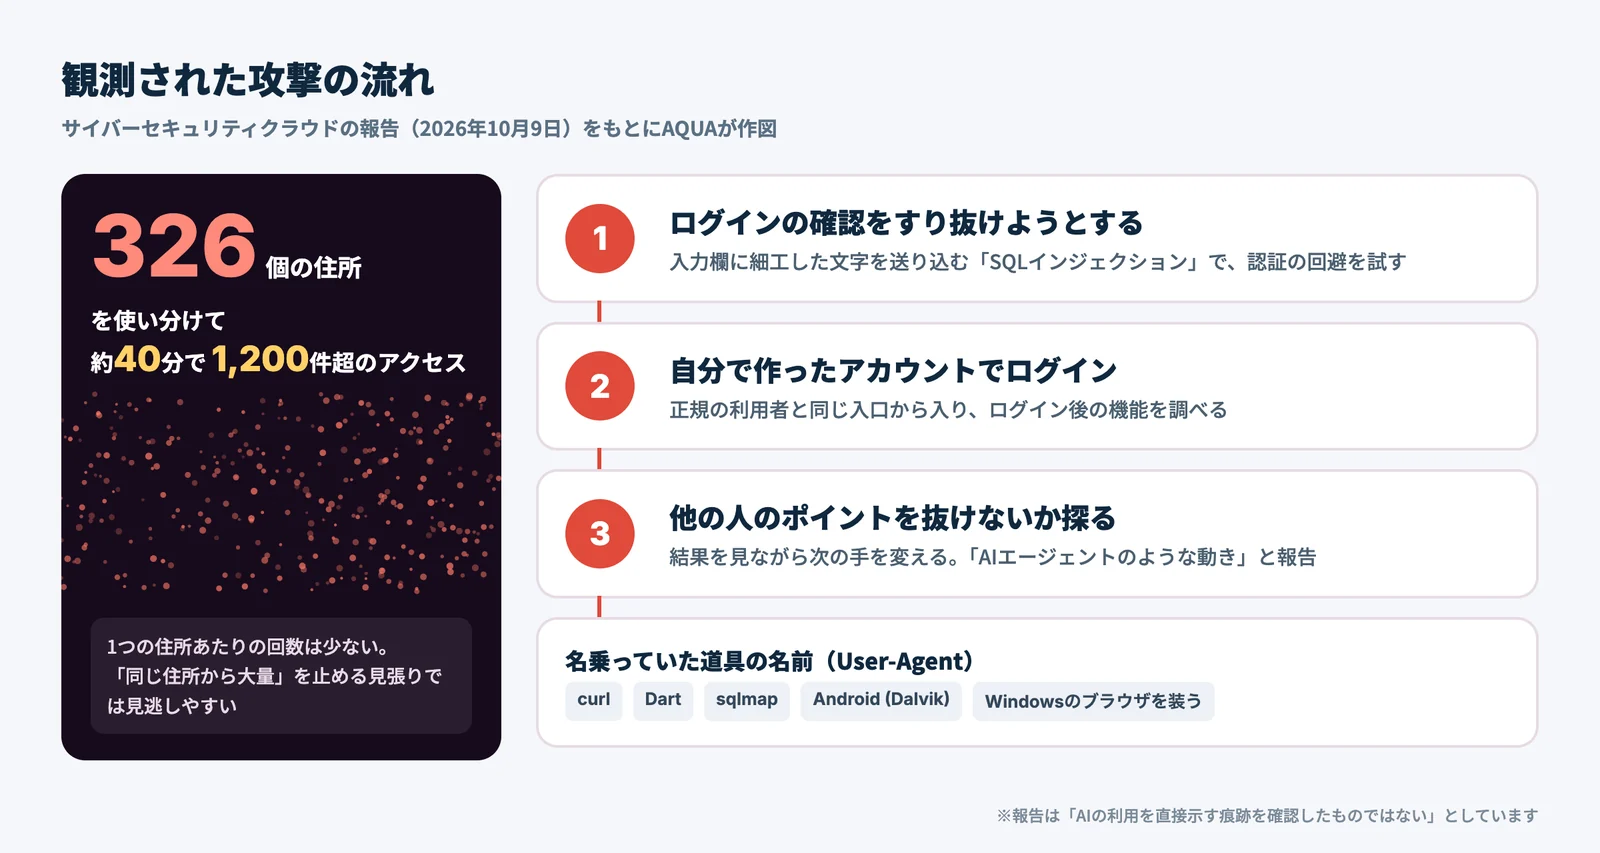
同社は、人の手では難しい量なのに、決まった道具に特有の規則正しさがなく、失敗すると動き方を切り替える柔軟さがあったことから、「一つひとつの反応を判断しながら次の手を選んでいるような動き」だとしています。ただし同時に、「AIの利用を直接示す痕跡を確認したものではない」とはっきり書いています。
根拠2:利用企業の告知に書かれた「AI等による自動化」
後で詳しく紹介する「Commune」の件では、利用企業のちとせグループが、コミューン社の調査として「攻撃は、複数のIPアドレスから短時間に大量の操作を同時に行うもので、AI等を用いて自動化された攻撃であったと推定される」と告知しています。これも「推定」であり、確定ではありません。
根拠3:増え方の異常さ
1本目の記事で紹介したとおり、マクニカの集計では国内のWebシステムからの漏えい事案が2026年は10月6日時点で119件と、前年1年分(84件)を大きく超えています。アカマイの中西一博氏は、ITmedia NEWSの取材に「使われていないと考える方が不自然」と話しています。
2. 反対の見方:「判断できる材料はない」
一方で、慎重な見方もあります。ラックの倉持浩明CTOは、ITmedia NEWSの取材にこう話しています。
- 「攻撃が短期間に急増した」というより、各社の調査や情報開示の時期が9月末に重なった面が大きい
- 公表情報からは、同一の攻撃者や単一の攻撃キャンペーンだと判断できる材料は確認できない
- 今回の各事案でAIエージェントが実際に使われたことを示す公表情報は、現時点では確認できない
- ただし中長期的には、AIで攻撃の準備と実行に必要な時間や専門性が下がる影響は無視できない
つまり専門家の間でも、「AIが使われた可能性は高い」と「まだ判断できない」が並んでいるのが現状です。攻撃者が誰かを特定して公表した機関も、今のところ見当たりません。
| 見方 | 主な根拠 | 確かさ |
|---|---|---|
| AIエージェントの可能性 | 住所を次々に変え、反応を見て手を変える動き(サイバーセキュリティクラウド)。短時間に大量の操作(ちとせグループの告知) | 観測からの推測。直接の痕跡は未確認 |
| 使われていない方が不自然 | 件数の急増と、攻撃の道具としてのAIの普及(アカマイ 中西氏) | 状況からの見立て |
| まだ判断できない | 公表時期の重なり。同一犯やAI利用を示す公表情報がない(ラック 倉持氏) | 公表情報にもとづく慎重な見方 |
3. もう1つの問題:「預け先」から広がる連鎖被害
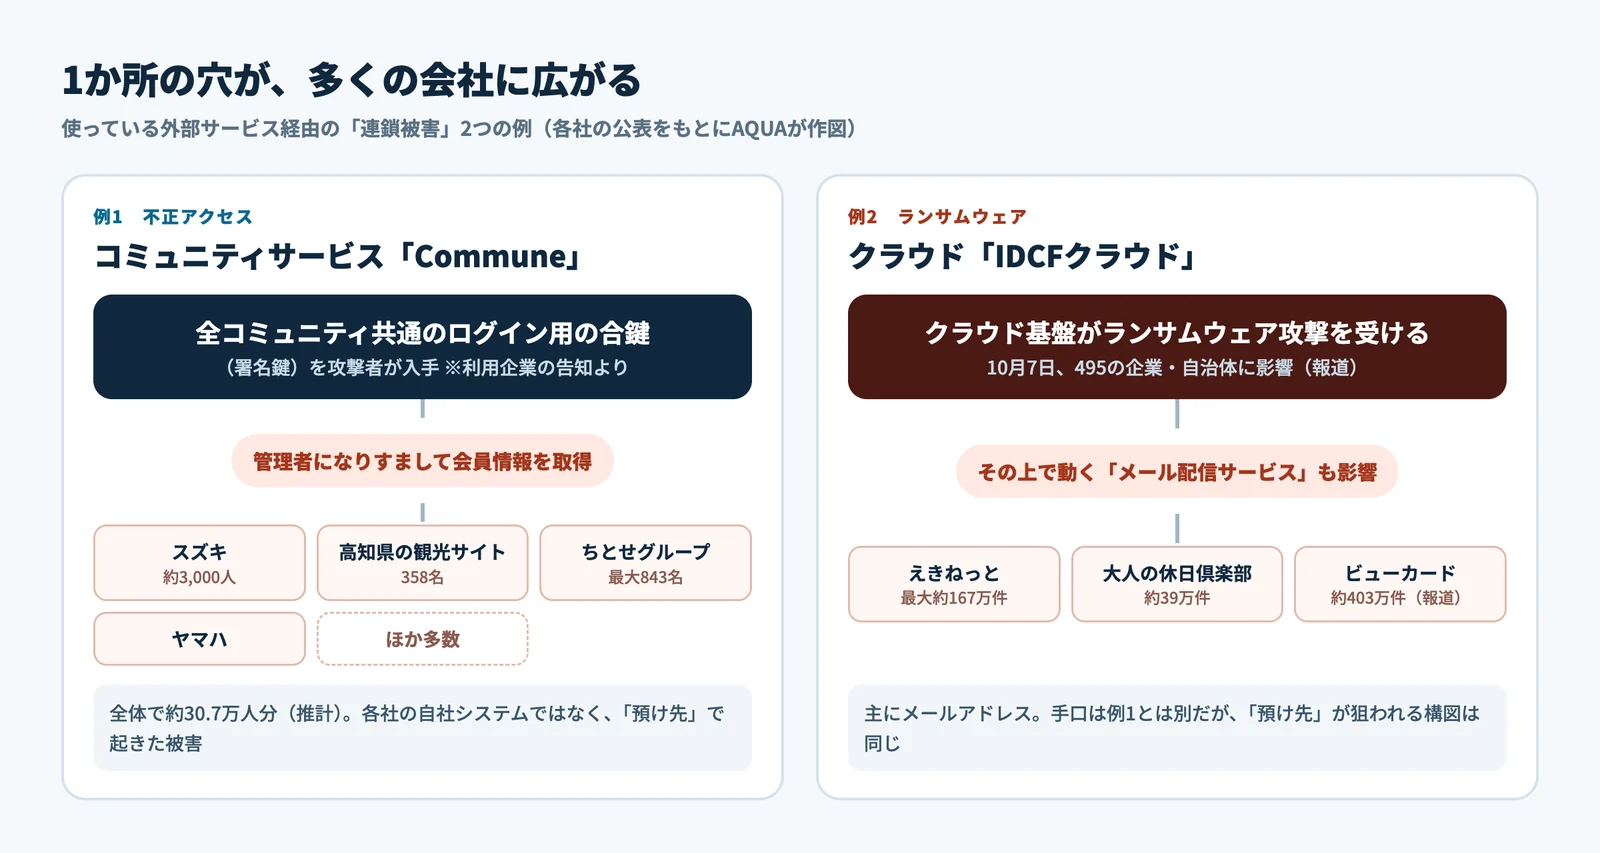
AIかどうかとは別に、この1週間ではっきりしたことがあります。自社のシステムではなく、使っている外部サービス(預け先)で起きた1つの穴が、多くの会社に一度に広がるということです。
例1:コミュニティサービス「Commune」
企業がファン向けの会員コミュニティを作るためのサービス「Commune」「Commune for Work」が、10月5日18時ごろから不正アクセスを受けました。コミューン社によると、攻撃者は非公開コミュニティの招待リンクを不正に手に入れて一般会員として登録したほか、管理者になりすまして会員情報の閲覧・取得やデータの上書きを行いました。
- 漏えいの可能性:約30.7万人(推計)。メールアドレスを含む情報が約12.6万人、含まない情報が約18.1万人
- 本人の操作なしにパスワードを仮のものへ変えられた会員:144名
- 10月6日に全コミュニティを止めたが、10月7日にも残っていた経路を突かれ、2回目の漏えいが起きた
- 再発防止策として「ログイン用の署名鍵の更新」をあげている
利用企業のちとせグループは、コミューン社の調査として、攻撃者が「全コミュニティ共通のログイン用の署名鍵」を手に入れていたと告知しています。署名鍵は「この人は本物の管理者です」と証明するための合鍵のようなものです。それが全社共通だったため、1本盗まれただけで多くの会社のコミュニティに入られてしまいました。スズキ(約3,000人)や高知県の観光サイト(358名)など、10月9日までに十数の組織が被害を公表しています。
例2:クラウドのランサムウェアと「えきねっと」
手口はまったく別ですが、構図が似ている例もあります。10月7日、クラウドサービス「IDCFクラウド」がランサムウェア(データを使えなくして身代金を求める攻撃)を受けました。報道によると、495の企業・自治体に影響が出ています。
JR東日本は10月9日、会員へのメール配信に使っていた外部サービスがこの影響を受け、「えきねっと」の最大約167万件、「大人の休日倶楽部」の約39万件の情報が流出したおそれがあると発表しました。ビューカードの約403万件と合わせ、600万件を超えると報じられています。
「AIかどうか」を待っていては遅い
AIが使われたかどうかは、いずれ捜査や調査で明らかになるでしょう。しかし守る側にとって大事なのは、その答えではありません。326個の住所を40分で使い分ける相手に対して、「怪しい住所を見つけて止める」という昔ながらの守りは、もう追いつきません。人がやっていてもAIがやっていても、相手は機械の速さで来る。その前提で守りを組み直すべきです。
見るべきは「誰が来たか」より「何が出ていったか」
住所が毎回変わるなら、入口で見分けるのは難しくなります。代わりに注目すべきは出口です。サイバーセキュリティクラウドも、返したデータの大きさや、エラーの割合の偏りを見るよう勧めています。「1人の会員が見るはずのない量のデータが返っている」ことに気づければ、相手が誰でも被害を小さくできます。
合鍵は、1本で全部が開かないように
Communeの件は、1本の合鍵ですべての扉が開く作りの怖さを示しました。これは外部サービスだけの話ではありません。自社のシステムでも、管理用の鍵やAPIの鍵を何年も同じものを使い回していないか、1つの鍵に強すぎる権限を持たせていないかを見直す時期です。そして、会員情報を預けている外部サービスにも同じ質問をすることが、これからの発注側の責任になるはずです。
4. 会社として、今週やっておきたいこと
AIエージェント説が正しくても間違っていても、次の5つは効果があります。費用がほとんどかからないものから並べました。
- 会員情報を預けている外部サービスの一覧を作る。コミュニティ、メール配信、予約、アンケート、ポイントなど。「どこに、誰の、どんな情報を預けているか」を1枚にまとめる
- その外部サービスに3つ質問する。「管理用の鍵は利用企業ごとに分かれていますか」「不正なアクセスに気づく仕組みはありますか」「事故のとき何時間以内に連絡をもらえますか」
- ログインとAPIに回数の上限をかける。住所ごとだけでなく、アカウントごと・機能ごとにも上限を設ける
- 「出ていったデータ」を見張る。返したデータの大きさや件数、エラーの割合がいつもと違えば知らせる仕組みを作る
- 古い鍵を入れ替える。管理用の鍵、APIの鍵、署名鍵を棚卸しし、長く使っているものや権限が強すぎるものを更新する
国が示した対策の例と中小企業向けの進め方は、個人情報保護委員会の「新しい漏えい対策」を中小企業向けに解説にまとめています。
攻撃者と同じ目線で、先にすき間を見つけませんか
AQUAでは、AIを使って外から見えるすき間を確かめるAI脆弱性診断と、外から誰でも見られる部分だけを確かめる無料の外部チェックを行っています。ログインや攻撃はせず、3営業日以内に簡易レポートでお届けします。
まとめ
相次ぐ不正アクセスの裏にAIエージェントがいるのかどうかは、まだ確定していません。「可能性が高い」という観測と、「判断できる材料はない」という慎重な見方の両方があります。
ただ、どちらの答えが出ても、会社がやるべきことは変わりません。相手は機械の速さで来るという前提に立つこと。そして、自社だけでなく、情報を預けている外部サービスまでを自分の守りの範囲と考えること。この2つが、次の被害を防ぐ一番の近道です。
- サイバーセキュリティクラウド:国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性(2026年10月9日)
- ITmedia NEWS:不正アクセスなぜ急増 原因はAIか、それとも…… 専門家の見解は(2026年10月6日)
- ITmedia NEWS:アカマイ 中西一博氏の見解(2026年10月8日)
- コミューン:「Commune」「Commune for Work」への不正アクセスについてのお知らせ(2026年10月9日)
- ちとせグループ:Communeへの不正アクセスに関する告知(2026年10月9日)
- スズキ:「スズキヴィレッジ」に関する告知(2026年10月9日)
- 高知県観光サイト「どっぷり高知旅」:告知(2026年10月9日)
- piyolog:コミューンの「Commune」への不正アクセスについてまとめてみた
- JR東日本:プレスリリース(2026年10月9日・PDF)
- Impress Watch:えきねっと・大人の休日倶楽部の情報流出の報道
- IDCフロンティア:IDCFクラウドに関するお知らせ(続報)
- マクニカ:相次ぐWEBシステムからの情報漏洩事案について
画像について
- 見出し画像と図2点は、上記の公表資料と報道をもとにAQUAが作成しました。