2026年10月21日の夜、日本のインターネットが一斉に「止まる」光景が広がりました。ネットショップのBASE、保育施設向けサービスのコドモン、pixiv、ニコニコ、人気ゲームのウマ娘やグランブルーファンタジー、さらには財務省のホームページまで。理由はひとつ、世界のWebサイトの約7割を動かすプログラミング言語「PHP」に、外から乗っ取られるおそれのある重大な欠陥が2件見つかったことです。この欠陥には「PHP2Shell」という呼び名が付きました。
21時55分には高市早苗首相がXで「今夜に対応して頂きたい大至急のお願い」と呼びかけ、海外ではオランダやフィンランドの政府サイトが予防のために止まりました。そして今回の欠陥を最初に掘り当てたのは、人間の研究者が使ったAIでした。この記事では、発見から修正版の公開、各国の大混乱、飛び交った噂の真偽までを、公式の記録をもとに時刻つきで整理します。そのうえで、AIが脆弱性を見つけ、AIが攻撃にも使われる時代に、皆さんのサイトと暮らしをどう守るかをAIのプロの視点で掘り下げます。
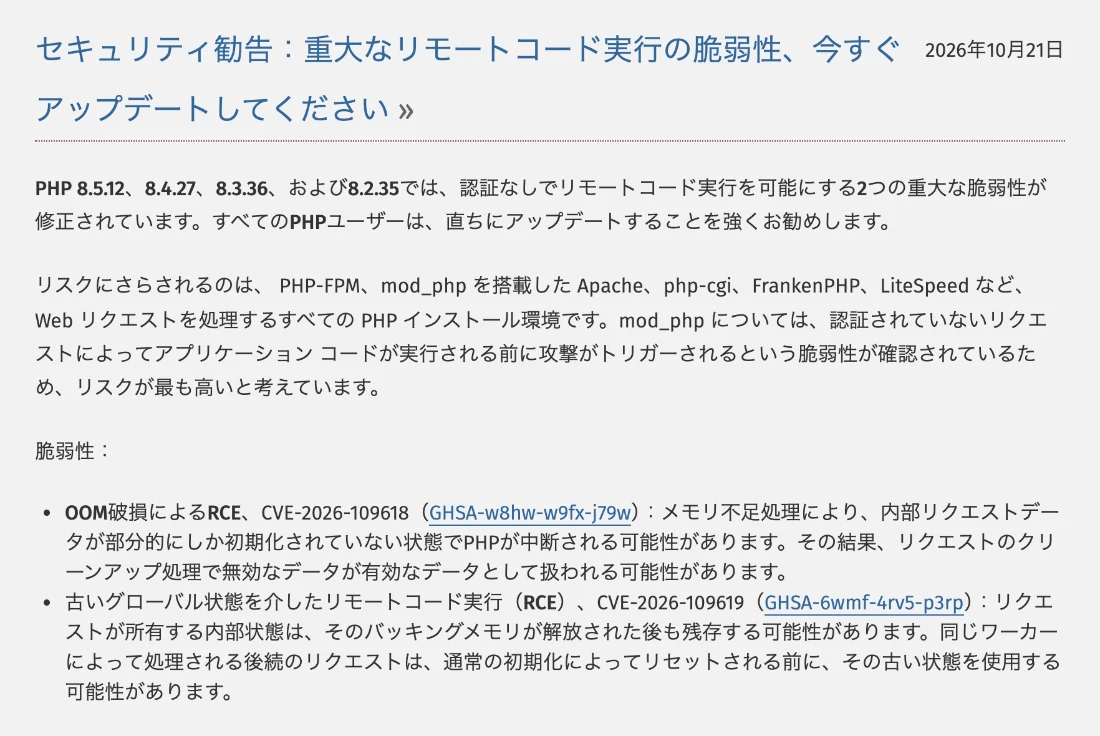
- PHP2Shellは、PHP本体にある2件の欠陥(CVE-2026-109618、CVE-2026-109619)の通称です。深刻度はどちらも10点満点の9.2で、ログインなしで外からサーバーのプログラムを動かされるおそれがあります。
- 修正版はPHP 8.5.12・8.4.27・8.3.36・8.2.35です。予告は日本時間23時でしたが、公式の記録では21時59分〜22時34分に順次公開されていました。
- 欠陥はAIを使った調査で見つかりました。米セキュリティ企業CalifがOpenAIのAI、WizがGoogleとOpenAIのAIを使って、それぞれ見つけています。
- 情報が予定より早く漏れたため、日本では各社が予防のための一斉停止に踏み切りました。10月22日朝までに多くのサービスが再開しました。攻撃の試みは海外で観測されていますが、名指しで公表された被害は国内外ともゼロです。
- あなたがWebサイトを運営しているなら、PHPのバージョンを確かめ、修正版への更新をサーバー会社や担当者に確認してください。サイトを見るだけの皆さんは、便乗した詐欺メールに注意すれば十分です。
01PHP2Shellとは? Webの7割を支える「土台」に見つかった穴
PHPは、Webサイトの裏側で動くプログラミング言語です。ブログやネットショップの画面は、皆さんが開くたびにサーバーの中でPHPが組み立てています。調査会社W3Techsの統計では、使われている言語が分かるWebサイトのうち、約7割がPHPで動いています。世界のサイトの約4割を占めるWordPressも、PHPで作られています。
今回の欠陥は、個々のサイトの作りを超えて、PHPそのものにありました。PHPの公式サイトphp.netは、PHPで動いてWebのアクセスを受け付けているすべての環境が対象で、とくにApacheの「mod_php」という動かし方で危険が最も高いと説明しています。悪意のある通信を1回送るだけで、サイトのプログラムが動き出す前に攻撃が始まる手口が、実際に示されています。
2件の欠陥を、専門用語なしで言うと
| 番号 | 公式の名前 | たとえると | 深刻度 |
|---|---|---|---|
| CVE-2026-109618 | メモリ不足による破損を使ったリモートコード実行(GHSA-w8hw-w9fx-j79w) | 受付の途中で用紙が足りなくなり、書きかけの書類が「完成品」として奥へ回ってしまう | 9.2 |
| CVE-2026-109619 | 古い状態が残ることによるリモートコード実行(GHSA-6wmf-4rv5-p3rp) | 前のお客さんの伝票が片付けられずに残り、次のお客さんの注文として使われてしまう | 9.2 |
どちらも、サーバーの記憶領域(メモリ)の後片付けがうまくいかない瞬間を突く欠陥です。攻撃者はそのすき間に自分の命令を差し込み、サーバーを思いどおりに動かせます。これが「Shell(サーバーを操作する窓口)を奪う」という意味の、PHP2Shellという呼び名の由来です。
発見したWizによると、2012年に登場したPHP 5.4以降、ここ10年のすべてのバージョンが少なくとも1件の影響を受けます。PHPの公式な修正はサポート中の8.2〜8.5だけで、サポートが終わった8.1以前には、ソースから組み立てる人向けの最小限の修正だけが公開されています。PHP 8.2も2026年12月31日でサポートが終わります。
02発見から公開まで──世界の時系列
今回の欠陥は、2026年の夏から段階的に見つかりました。AIを使う複数の研究チームが別々に同じ穴へたどり着き、PHPの開発チームと各国の防御側が約2か月かけて修正を準備していました。予定を狂わせたのは、公開前日の情報漏れです。
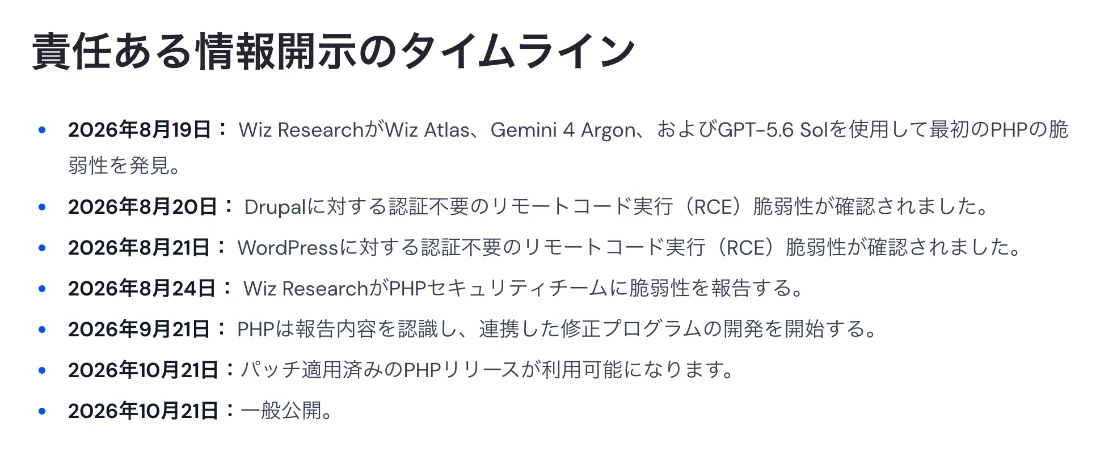
注目したいのは、欠陥が10年以上もPHPの中に眠っていた点です。PHPは世界中の技術者が何年も見てきたソフトウェアです。それでも人の目をすり抜けてきた穴を、AIを使った調査が数週間のうちに複数のチームで掘り当てました。この事実が、今回の事件を単なる「大きなバグ」で終わらせない理由です。
0310月21日、日本の大混乱を時刻順に追う
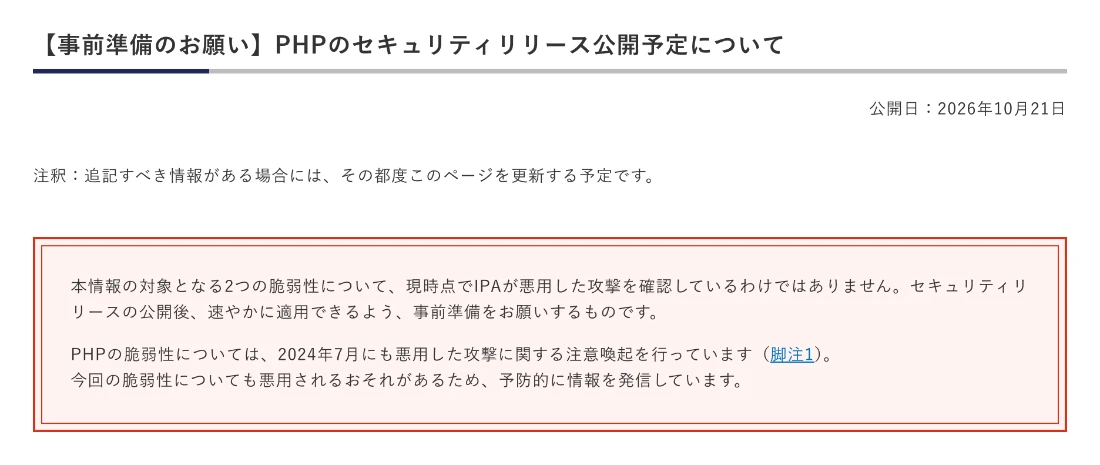
日本では、修正版の公開予定が平日の深夜23時でした。担当者が夜中に更新作業をする前提のスケジュールに加え、「公開の直後に攻撃が始まる」という警告が広がり、多くの会社が修正版を待たずにサービスを止める判断をしました。日本時間の動きを、公式の発表を中心に並べます。
止まった主なサービスと再開
| サービス | 停止の開始 | 再開(10月22日) |
|---|---|---|
| BASE(ネットショップ作成) | 21日 15:50 | 8:00にメンテナンス完了(BASE) |
| コドモン(保育・教育施設向け) | 21日 午後 | 3:22に再開(一部機能を除く) |
| ウマ娘 プリティーダービー | 21日 22:00ごろ | 2:30にメンテナンス終了 |
| さくらのレンタルサーバ ほか | 21日 23:00 | 6:30に完了 |
| エックスサーバー(管理画面) | 21日 16:00 | 6:45にPHP 8.2〜8.5の修正を全サーバーへ適用、9:30から管理画面を順次再開 |
| ニコニコチャンネル | 21日 19:20 | 10:10に終了を告知 |
| pixiv、DMM、楽天市場の一部、財務省ほか | 21日 夜 | 順次再開(ITmedia NEWS) |
セキュリティ事件の記録を続けるブログpiyologは、関連のお知らせを出した国内の組織を211件と数えています。国の機関、銀行、鉄道、大学、自治体まで広がりました。一方で、各社のお知らせは「不正アクセスや情報漏えいは確認されていない」とそろって説明しており、各社が止めた目的は、被害を防ぐことでした。
首相が個別の脆弱性について直接呼びかけたのは異例で、ITmedia NEWSは技術者から「経営層にもリスクが伝わる」と評価する声が出たと伝えています。時事通信によると、首相自身や自民党幹部の事務所もホームページを一時休止しました。
04世界の動き──政府サイトが自ら「電源を落とした」
混乱は世界中に広がりました。米国のニュースサイトThe Recordは、修正版の公開をはさんで数百のWebサイトが止まったと報じました。各国の政府機関も一晩で次々と警告を出しています。
| 国・組織 | 主な対応 |
|---|---|
| オランダ | 行政ポータルのOverheid.nlなど、政府の公開サイトを予防のため停止(Decrypt) |
| フィンランド | 政府のIT機関が行政サービスのサイトを停止 |
| フランス | 一部の行政サイトを修正版の公開前に停止 |
| 米国 | CISA(サイバーセキュリティ・インフラセキュリティ庁)が即時の更新を求める警告を発表(CISA) |
| EU・英国・ドイツ・豪州 | CERT-EU、英国NCSC、ドイツBSIなどが警告。すぐ更新できないシステムはネットから切り離すよう助言 |
| 民間 | 任天堂、配信ソフトのOBS Project、ベルリンの大学病院シャリテーなどもサービスを止めた(The Record) |
実際の被害は出たのか(10月22日昼の時点)
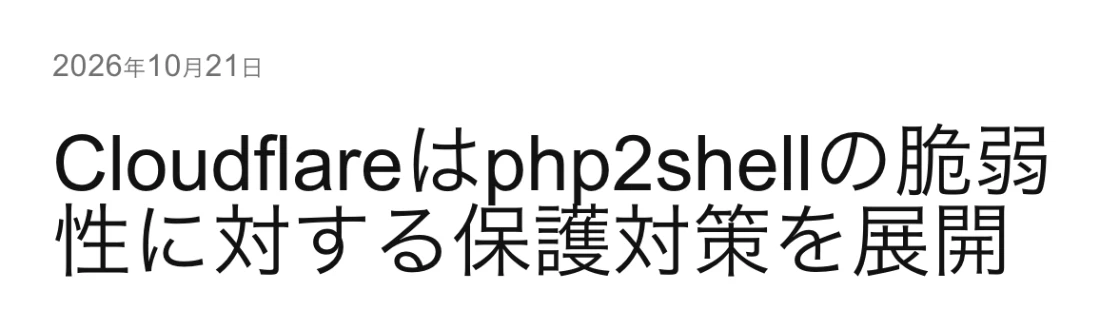
結論から言うと、PHP2Shellを使った攻撃の試みは複数の企業が観測しています。一方で、実際に乗っ取られたサイトや被害を受けた組織が名指しで公表された件数は、国内外ともゼロのままです。主な発表を並べます。
| 発表元 | 確認した内容 |
|---|---|
| Cloudflare(米国) | 正式な公開日より前に情報が漏れ、顧客を狙う攻撃の通信を観測。攻撃者は防御ルールをすり抜けようと、送る中身を少しずつ変えていた。顧客の被害には触れていない(Cloudflare) |
| watchTowr(シンガポール) | 2件の欠陥それぞれへの攻撃の試みを観測したと発表。件数や被害の有無は示していない(Tenableのまとめ) |
| Huntress(米国) | 守っている顧客のシステムで、悪用の形跡は見つかっていないと報告。侵入を見分ける手がかり(痕跡の情報)も、まだ確かなものは出ていない(Huntress) |
| Imperva(米国) | 公開前から顧客の通信を見張っていたが、攻撃の型に合う通信は観測されなかった(Imperva) |
| PHP開発チーム | 情報漏れの後に出回った「攻撃コード」を調べたが、公開の時点で実際に動くものは見つからなかった(Tenableが紹介) |
| CISA(米国)・英国NCSC | 警告を出した時点で、悪用は確認していないとした(CISA) |
| IPA・国内各社 | IPAは悪用の確認がない段階で予防の情報を出し、停止した各社も不正アクセスや情報漏えいは確認されていないと説明 |
見え方が分かれるのは、見ている場所が違うためです。Cloudflareは世界の通信の入口で「攻撃のノック」を数え、Huntressは顧客のサーバーの中で「侵入の跡」を探しています。ノックは確かに増えている一方、扉が開いた証拠はまだ公表されていない、というのが10月22日昼の全体像です。セキュリティ研究者のKevin Beaumont氏は「この数年で最大級の脆弱性のひとつ」と述べ、別の専門家は、更新されないまま忘れられた機器が多く残り、影響が長く尾を引くと警告しています。
サーバーへの侵入は、裏口(Webシェル)を仕掛けて静かに潜むことが多く、発覚までに数週間から数か月かかる例も珍しくありません。修正版に更新しても、更新前に入り込まれていれば裏口は残ります。公表された被害がゼロのいまこそ、更新とあわせて見慣れないファイルやアカウントがないかを点検しておくことが大切です。またTenableは、ネットに出回る「攻撃コード」の中には、試した人のパソコンを狙うマルウェアが仕込まれたものがあると注意を呼びかけています。興味本位で動かすことは避けてください。
05「23時15分に乗っ取り」は本当? 飛び交った噂を検証
21日の夜、SNSでは不安をあおる言葉が広がりました。公式の記録と照らし合わせると、次のように整理できます。
| 広まった話 | 記録から分かること |
|---|---|
| 「23時15分から一斉に乗っ取りが始まる」 | 時刻の出どころは、セキュリティ企業Sansecの「修正版の公開から15分以内に大規模な攻撃が始まると予想」という警告にあり、それが伝言ゲームで時刻つきの予言に変わったと、技術者の秋山大志氏が分析しています。 |
| 「15分でAIが攻撃コードを作る」 | 修正の差分から攻撃方法を割り出す手法は昔からあり、AIで速くなる可能性は専門家も認めています。ただし今回はメモリを壊す種類の欠陥で、成功するかどうかは各サーバーの環境に左右されます。「15分で世界中が一斉に乗っ取られる」という形は、技術的に現実的とは言いにくい話です。 |
| 「修正版は23時に出る」 | 公式の記録では、php.netへの告知の反映が21時59分、修正版のファイルが22時33分、GitHubの勧告が22時34分です。予告より早く出ていました。 |
| 「アップロード機能がないサイトは安全」 | PHPは、サイトのプログラムが動く前に受け取ったデータを読み込みます。アップロード機能の有無にかかわらず、PHPに届いた時点で影響を受けます。 |
| 「WordPressのプラグインを更新すれば直る」 | 直すのはPHP本体です。WordPressやプラグインの更新では直らず、サーバーのPHPを修正版に上げる必要があります。 |
危険の始まりは、特定の時刻より前にさかのぼります。情報は公開の前日から漏れ、攻撃の試みもそのころから観測されています。大切なのは、時刻の噂に振り回されることより、自分のサイトがどのPHPで、どう動いているかを確かめることです。秋山氏も自分のサーバーの記録を調べ、21時59分から22時55分の間に目立った変化はなかったと報告しています。「自分の記録で確かめる」という姿勢こそ、混乱の夜に最も役立つ行動でした。
06AIセキュリティの核心──AIが見つけ、AIが攻める時代
PHP2Shellが歴史に残る理由は、被害の大きさより、見つけ方にあります。発見したWizは、ブログの中でこの件を「AIの転換点」と呼びました。
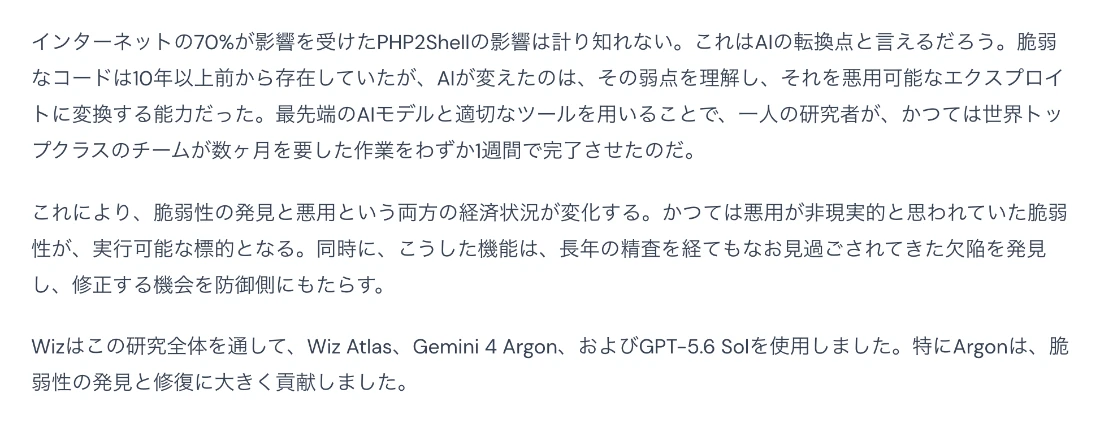
Wizによると、欠陥のあるコードは10年以上前からありました。AIが変えたのは、その弱点を理解し、実際に動く攻撃方法へ組み立てる力です。今回の欠陥は、PHPのバージョンや設定、メモリの並び方によって攻撃の形を細かく調整する必要があり、これまでは「理論上は危ないが、実際の攻撃は難しい」と見られがちな種類でした。AIはその調整作業を自動で何通りも試せます。
守る側のAI:OpenAIの「Patch the Planet」
OpenAIは10月21日、AIが重大な脆弱性を見つける時代に向けた対応の枠組み「Patch the Planet」を発表しました(PPC Landの詳報)。開発元での確認と修正、影響の大きい企業への事前連絡、政府との連携、各製品への更新の準備、公開後の支援という5段階で進めるものです。あわせて、PHPのバージョンを確かめる道具をGitHubで公開しました。OpenAIは、自社が知る限り、最先端のAIが攻撃者より先にこの欠陥を見つけたと説明し、同時に「同じ能力が攻撃者の道具づくりも助ける」と警告しています。
この発表には冷めた見方もあります。Decryptは、OpenAIの社長が「連合を率いて対処した」と強調したことを、世界の混乱を自社AIの宣伝に変える振る舞いだとする批判を紹介しています。発見の功績と、混乱を招いた公開の進め方は、分けて評価する必要があります。
07Log4Shellと比べると見える「今回の特別さ」
世界規模の脆弱性騒動といえば、2021年12月の「Log4Shell」を思い出す方も多いはずです。Javaの部品「Log4j」の欠陥で、当時のCISAは全力の対応を呼びかけました。2つを並べると、今回の特徴がはっきりします。
| 比べる点 | Log4Shell(2021年) | PHP2Shell(2026年) |
|---|---|---|
| 欠陥の場所 | Javaの部品(ログを記録するライブラリ) | PHP本体(Webの約7割の土台) |
| 深刻度 | 10.0(CVSS v3) | 9.2(CVSS v4.0)×2件 |
| 見つけ方 | 人の研究者による発見 | AIを使った複数チームの独立した発見 |
| 公開の仕方 | 攻撃方法が先に広まり、対応は後追い | 約2か月かけて修正を準備。ただし前日に情報が漏れる |
| 攻撃の起こしやすさ | 短い文字列を送るだけで再現しやすい | メモリの状態に左右され、環境ごとの調整が必要 |
| 社会の反応 | 企業や機関が順次対応 | 首相がXで呼びかけ、各国の政府サイトが予防的に停止 |
Log4Shellは「誰でも簡単に攻撃できた」ことが恐ろしさの中心でした。PHP2Shellの怖さは別の場所にあります。攻撃の難しさを、AIがどこまで縮めるのかが読めないことです。攻撃に専門チームと数か月が必要だった種類の欠陥が、AIによって「現実の脅威」へ変わる。その変化を、世界が初めて大規模に体験したのが今回の事件です。
08あなたが今すぐ確認すること
やるべきことは、立場によって変わります。自分に当てはまる欄を確認してください。
- インストールや設定の変更は不要です
- 「PHPの脆弱性対策」をうたうメールやSMSのリンクは開かない
- よく使うサービスの再開は、公式サイトや公式Xで確かめる
- 管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」でPHPのバージョンを見る
- レンタルサーバー会社のお知らせで、修正の適用状況を確かめる
- PHP 8.1以前なら、WordPress本体とプラグインを最新にしてから8.2以上へ上げる
- 社内のPHPを洗い出す。管理画面や業務ソフトに組み込まれたPHPも対象
- 外に公開しているものから修正版へ更新し、すぐできないものは切り離す
- 更新後も、見慣れないファイルやアカウント、異常なアクセスの記録がないか点検する
PHPのバージョン番号が古く見えても、LinuxディストリビューションやサーバーのLTS版では、番号を変えずに修正だけを取り込んでいる場合があります。逆に、番号を確認しても、更新前に侵入されていれば痕跡は残ります。IPAは修正版の公開前から、PHPの利用状況の洗い出しと、すぐに適用できる準備を求めていました。サーバー会社やシステムの提供元の正式な案内で確かめることが確実です。PHPの公式は、すぐ更新できない場合の一時的な緩和策も示していますが、完全な対策は更新だけだと明言しています。
09AIのプロとしての考察:「速さ」で守る時代へ
PHP2Shellは、AIがセキュリティの世界を根本から変え始めたことを示す、象徴的な出来事です。AIの導入と活用を支援する立場から、3つの点を強調します。
1. 脆弱性は「見つかる量」が一気に増える
OpenAIは、今回のような規模の発見がこれから数か月で急増すると見ています。古いソフトウェアに眠る欠陥が、AIで次々に掘り起こされる時代です。これは守る側にとって大きな前進です。攻撃者より先に穴を見つけてふさげるからです。一方で、更新の知らせが今よりずっと頻繁に届くことになります。「年に数回の大きな更新」を前提にした運用は、見直しの時期に来ています。
2. 守りの基本は「更新の速さ」と「持ち物の把握」
今回、エックスサーバーは公開から約8時間で、PHP 8.2〜8.5の修正を全サーバーに適用しました。管理を任せられるサーバーや、自動で更新される仕組みを選ぶことは、それ自体が強力な防御です。自社で運用する場合は、どこで何のPHPが動いているかを一覧にしておくことが出発点になります。持ち物を把握してこそ、素早い更新ができます。
3. AIは守る側の道具として使い切る
AIは守る側にとっても強力な道具です。社内のソフトウェアの洗い出し、更新手順の下書き、アクセス記録の不審な点の拾い出しは、AIが得意とする作業です。ただし、本番のサーバーを止める、更新するといった判断は、必ず人が確かめて決めるべきです。「AIが下調べを速くし、人が最終判断をする」。この分担こそ、AIが攻撃にも使われる時代の、最も現実的な守り方だと考えます。
そしてもうひとつ。今回の大混乱は、深夜の一斉停止という形で、私たちの暮らしがどれほどWebに支えられているかを見せました。保育園の連絡アプリが止まり、買い物ができず、ゲームも動かない。AIによる脆弱性の発見が当たり前になる時代には、こうした「予防の停止」とどう付き合うかも、社会全体の課題になります。
10よくある質問
11まとめ
- PHP2Shellは、Webの約7割を支えるPHP本体の2件の欠陥で、深刻度は9.2。修正版は8.5.12・8.4.27・8.3.36・8.2.35です。
- 欠陥はAIを使った調査で見つかり、約2か月かけて修正が準備されましたが、公開前日に情報が漏れました。
- 10月21日の夜、日本では211の組織がお知らせを出し、首相が異例の呼びかけを行いました。修正版は予告より早い21時59分〜22時34分に公開されています。
- 多くのサービスは10月22日朝までに再開しました。攻撃の試みは観測されているものの、名指しで公表された被害は10月22日昼の時点でゼロです。
- AIで脆弱性が見つかる量と速さは増える一方です。更新の速さと持ち物の把握、そしてAIを守る側の道具として使うことが、これからの基本になります。
深夜の一斉停止は、混乱であると同時に、多くの組織が「止めて守る」判断を素早く下せた証しでもあります。AIが脆弱性を見つけ、攻撃にも使われる時代は、もう始まっています。あなたのサイトや会社のシステムが、次の知らせにどれだけ速く応えられるか。この機会にぜひ点検してみてください。
参考リンク
- php.net「Upcoming Critical PHP Security Release」「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月20日・21日、英語)
- GitHub PHPセキュリティ勧告 GHSA-w8hw-w9fx-j79w(CVE-2026-109618、英語)
- GitHub PHPセキュリティ勧告 GHSA-6wmf-4rv5-p3rp(CVE-2026-109619、英語)
- IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日)
- 高市早苗首相のX投稿(2026年10月21日 21:55)
- 国家サイバー統括室のX投稿(2026年10月21日 21:44)
- 財務省「ホームページの一部コンテンツやサービスの一時停止について」
- BASE「緊急メンテナンス完了のお知らせ」
- コドモン「サービス停止と再開のお知らせ」
- さくらインターネット 緊急メンテナンスのお知らせ
- ニコニコインフォ ニコニコチャンネル緊急メンテナンスのお知らせ
- Wiz「PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet」(2026年10月21日、英語)
- Cloudflare「Cloudflare deploys protections against php2shell vulnerability」(2026年10月21日、英語)
- CISA「Critical Vulnerabilities in PHP Require Immediate Patching」(2026年10月21日、英語)
- Tenable「php2shell: Frequently Asked Questions」(英語)
- Imperva「PHP2Shell: When PHP Runs Out of Memory at the Wrong Moment」(英語)
- Huntress「Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities」(英語)
- Sansec「php2shell」(英語)
- OpenAI「php2shell-checker」(GitHub、英語)
- PPC Land「OpenAI says GPT-5.6 Sol found a PHP flaw before attackers did」(英語)
- Fortune「AI helped discover the PHP vulnerability…」(2026年10月21日、英語)
- Decrypt「Who Found the PHP Bug That Made Governments Unplug Their Websites?」(2026年10月21日、英語)
- The Record「Hundreds of websites taken offline as concern grows over two PHP vulnerabilities」(英語)
- Help Net Security「PHP2Shell: Critical PHP vulnerabilities patched, update now!」(英語)
- ITmedia NEWS「高市総理『大至急、PHPパッチ適用を』Xで異例の要請」(2026年10月22日)
- ITmedia NEWS「PHPの『緊急』レベルの脆弱性、開発元が修正バージョン公開」(2026年10月22日)
- Impress Watch「国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策」(2026年10月21日)
- 時事ドットコム「高市首相・自民幹部がホームページ停止 PHP問題で」(2026年10月22日)
- NHK「プログラミング言語『PHP』でぜい弱性確認 速やかな対応を」(2026年10月21日)
- ITmediaオルタナティブ・ブログ 秋山大志「php2shellの噂を自分のVPSのログで検証」(2026年10月21日)
- piyolog「PHPの重大な脆弱性への対応についてまとめてみた」
- W3Techs「Usage statistics of PHP」(英語)
- CISA「Apache Log4j Vulnerability Guidance」(英語)