Claudeを開発するAnthropicが、「小さなAIが、数か月以内に家電から家電へ自分をコピーできるようになる可能性がある」という研究を発表しました。実験では、Android TV15台をつないで、大きなAIモデルを実際に動かしています。
AIを作る会社自身が「AIが自ら広がる危険」を具体的なデータで示したことで、海外の主要メディアが一斉に報じ、日本でも大きな話題になりました。この記事では、公式発表をもとに研究の中身を正確に解説し、あなたの家の機器を今すぐ守る3つの対策を、Claudeで作ったチェックリストとあわせて紹介します。
研究チームは「いま確かめられたのは、必要な“部品”がそろいつつある段階」と明言しています。そして、小さなAIの進歩が続けば2026年末ごろに条件が整うと見ています。
狙われやすいのは、初期パスワードのまま・更新されていない・守りの弱い格安機器。この3つをふさぐだけで、あなたの家は「広がる道」から外れます。
01Anthropicが自ら発表した異例の警告
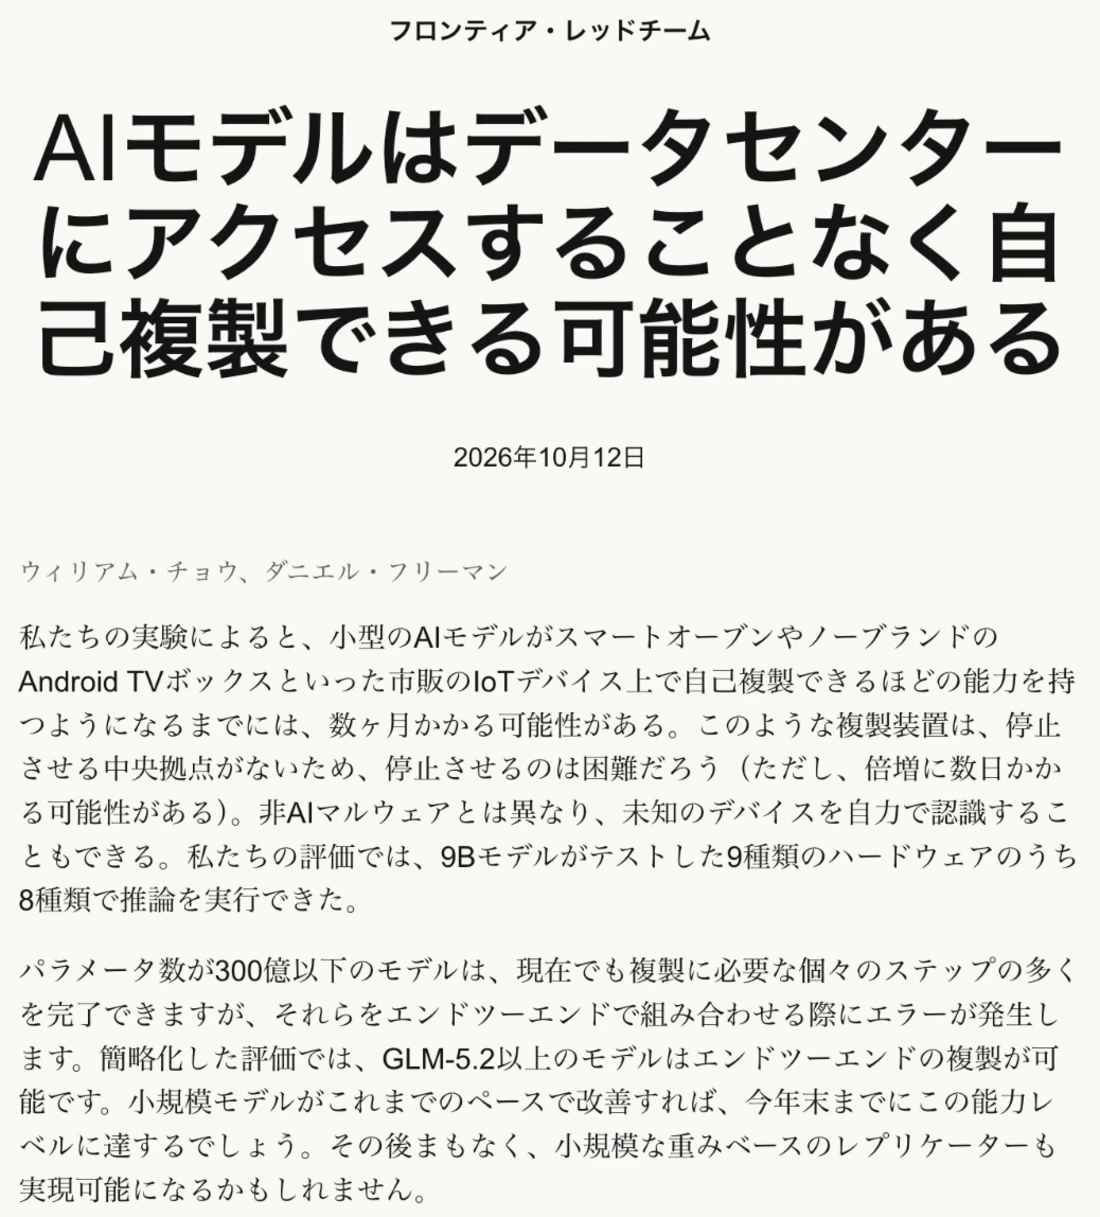
2026年10月12日、Anthropicで安全性を検証する「フロンティア・レッドチーム」が、1本の研究を公開しました。タイトルは「AIモデルは、データセンターにアクセスしなくても自己複製できる可能性がある」。
冒頭の要点は、次の3つです。
- 小さなAIモデルが、スマートオーブンやノーブランドのAndroid TVの上で自己複製できるようになるまで、数か月の可能性がある
- こうした「自ら広がるAI」には止めるための中央の拠点がないため、止めるのが難しい(ただし、数が倍になるのに数日かかるほど遅い)
- 従来のウイルスと違い、初めて見る機器でも自力で使い方を見つけられる。実験では、90億パラメータ(9B)のモデルが9種類の機器のうち8種類でAIを動かすことに成功した
AIを売る会社が、自社製品と同じ技術の危うさをここまで具体的に示すのは珍しいことです。研究チームは結論の章を「Signs of life(生命の兆し)」と名づけ、2024年にAIのプログラミング能力が急に伸び始めたころと同じ段階に来ている、と表現しています。
02実験の中身:Android TV15台で、大きなAIが動いた
研究チームがまず確かめたのは、「安い家電の力を寄せ集めれば、大きなAIを動かせるのか」という点です。
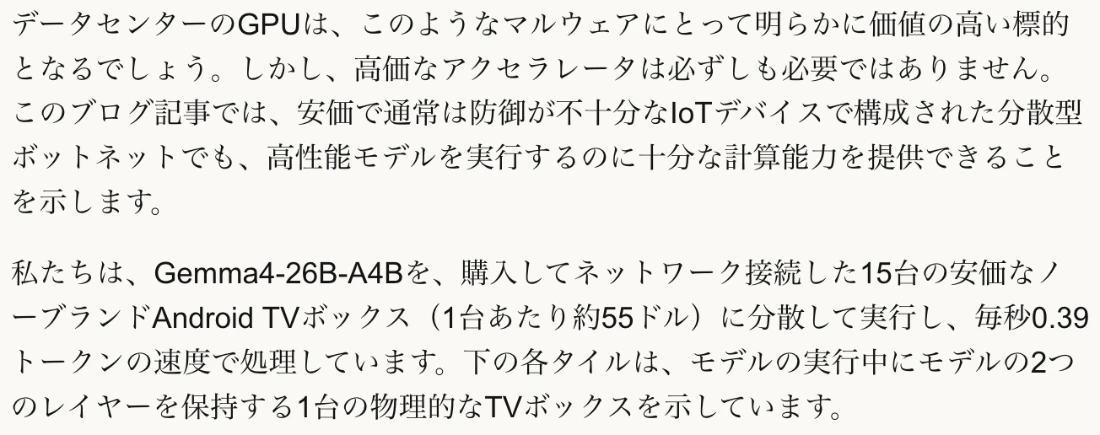
| 項目 | 実験の内容 |
|---|---|
| 使った機器 | ノーブランドのAndroid TV15台(メモリ4GB) |
| 動かしたAI | Gemma4-26B-A4B(260億パラメータ級の公開モデル) |
| 動かし方 | AIを細かく分けて、1台に2層ずつ担当させ、バケツリレーのように計算 |
| 速さ | 毎秒0.39トークン(1文字出すのに約2〜3秒) |
速さだけ見ると、とても遅い数字です。それでも、データセンターの高価なGPUを1枚も使わずに、260億パラメータ級のAIが家電の寄せ集めで動いた。これが研究の大きな意味です。公式発表では、スマート冷蔵庫、スマートオーブン、ロボット掃除機、芝刈り機なども、AIの一部を動かせる候補に挙げられています。さらに、最近の防犯カメラやビデオ会議機器にはAI専用の小さなチップが入っており、これも狙われやすくなると指摘しています。
03自分をコピーして広がる4段階
研究チームは「自ら広がるAI」の動きを、4つの段階に分けて整理しています。
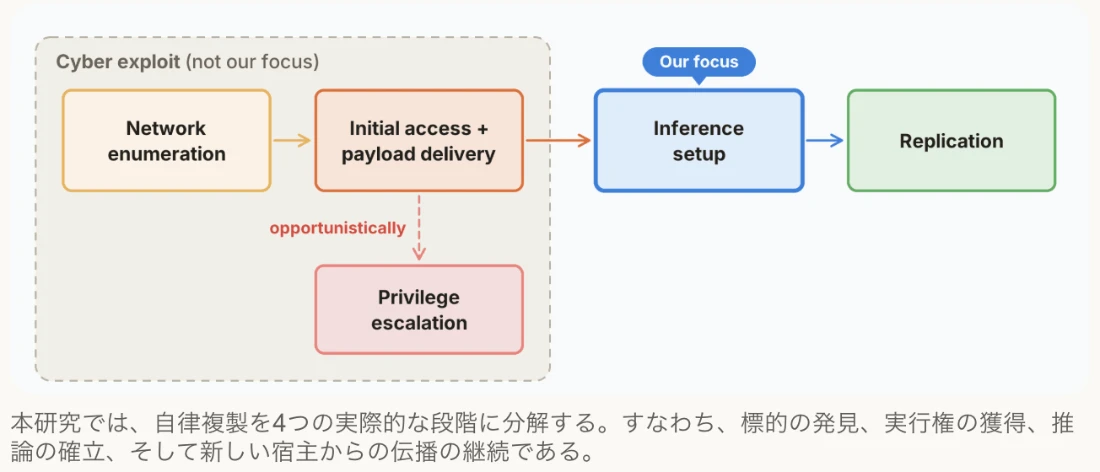
- 左の灰色の枠:サイバー攻撃の部分(ネットワークを調べる → 入り込んでデータを送る → 必要なら権限を広げる)。過去の研究で小さなAIにも可能と示されているため、今回は対象外
- 青い枠(Our focus):入った機器でAIを動かす準備。今回の研究の中心
- 緑の枠:次の機器への複製
研究チームが特に調べたのは、3段目の「入った機器でAIを動かす」部分です。機器ごとに違う部品や設定を見きわめ、合うソフトを選び、エラーを直す。一歩でも間違えると先に進めない、地道で難しい作業です。
実験用に用意した8台の仮想スマホ(Android)のネットワークでは、公開モデルのGLM-5.2が、5回中4回で8台すべてに広がり、残る1回も8台中7台に広がりました。ほかの公開モデルは、この全工程を最後までやりきれませんでした。なお、この実験では入り込む部分をわざと簡単にしてあり、研究チームは結果を「現実での成功率の上限」と位置づけています。
04ウイルスとの違い:その場で考えて入り込む
「それって、昔からあるコンピューターウイルスと同じでは?」と思いますよね。公式発表は、両者の違いをはっきり説明しています。
- 決まった合鍵だけを持つ泥棒
- 人間が書いたとおりにしか動けない
- 狙える機種が決まっている(例:Kimwolfは主にAndroid TV)
- その場で考えて鍵を開ける泥棒
- 初めての機器でも、仕組みを調べて使い方を見つける
- 小型の開発ボードからMacまで、幅広い機器でAIを動かせた
さらに驚くのが、AIが「引き継ぎメモ」で上達していく点です。研究チームは、AIが試した方法と失敗をメモに残し、次のAIがそれを読んで再挑戦する実験を行いました。
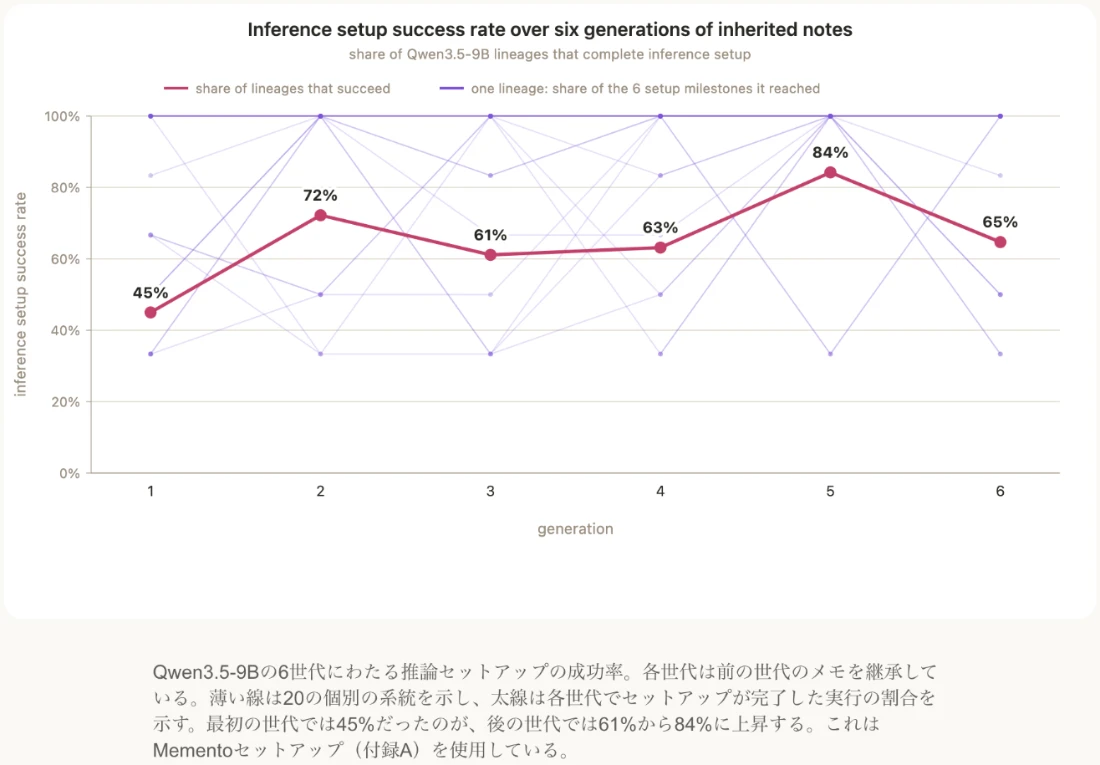
- 横軸:世代(1〜6)/縦軸:AIを動かす準備に成功した割合
- 赤い太線:1世代目は45% → 2世代目以降は61〜84%に上昇
- 薄い線:20通りの「家系」それぞれの進み具合
部活の先輩が後輩にノートを残すように、前の世代の経験が次の世代に受け継がれていく。研究チームはこれを、親が得た性質が子に伝わる「ラマルク的な進化」にたとえています。一方で、小さなAIに最新の高性能AI(Claude Opus 4.8)へ相談できる道具を渡しても、成功率ははっきりとは上がりませんでした。小さなAIは「何を聞けばいいか」がまだ分からないようです。
05「数か月以内」と言われる理由と、研究が示した限界
「数か月」という数字には、きちんとした根拠があります。研究チームは2つの条件で考えています。
- 能力の下限:全工程をやりきれるだけの賢さ。今回の簡略化した実験では、GLM-5.2がこの線を超えている
- 大きさの上限:家電で動かせるだけの小ささ。メモリ4GBのAndroid TVなら、9B〜26B級のモデルがこの線の下に入る
今はまだ、この2つの条件の間にはすき間があります。ところが、300億パラメータ以下の小さな公開モデルの性能は、毎年着実に上がっています。その伸び方を延ばしていくと、2026年末ごろに、小さなAIがGLM-5.2の水準に届く計算になる、というわけです。
- 全工程を自力でこなす“自ら広がるAI”は、これから現れうる存在。今回わかったのは、個々の部品がそろいつつあるという段階
- 入り込む部分(サイバー攻撃)は実験で簡単にしてあるため、結果は成功率の上限
- 時期の予測は、一般的な性能指標から出した大まかな見積もり
広がる速さも試算されています。過去に200万台以上の機器(主にAndroid TV)に感染した「Kimwolf」と同じ規模で考えると、AIのコピーは約13万3千体。ただし計算力は、データセンター用GPUのH100に換算して約40枚分にとどまり、1回の複製にも1〜2日以上かかります。研究チームはこれを「デジタル粘菌」や「ショウジョウバエの群れ」にたとえました。ゆっくり、でもしぶとく広がる存在というわけです。
06広がりを止める仕組み:通信会社・おとり機器・メーカーと国
防ぐ方法はあります。公式発表のキーワードは、感染症対策と同じ「R₀(アールノート)を1未満に」です。
1台の感染機器が、平均して1台未満にしかうつせなければ、広がりはやがて消えていきます。そのための「見張り役」として、公式発表は次の3つを挙げています。
「14日で92%」は、2016年ごろに猛威をふるった家電狙いのウイルス「Mirai」での実績です(公式発表の緩和策の章)。通信会社が感染した利用者の通信を制限して知らせたところ、14日以内に92%の感染が解消しました。知らせなかった場合は74%にとどまっています。研究チームは、自ら広がるAIに対しても、同じ方法が最初の防御として効くと見ています。
07イギリスの初期パスワード禁止と、日本の対策
イギリス:世界で初めて法律で禁止
公式発表が「規制の例」として挙げたのがイギリスです。イギリスでは2024年4月29日、スマート機器のメーカーに最低限のセキュリティを義務づける法律(PSTI法)が施行されました。
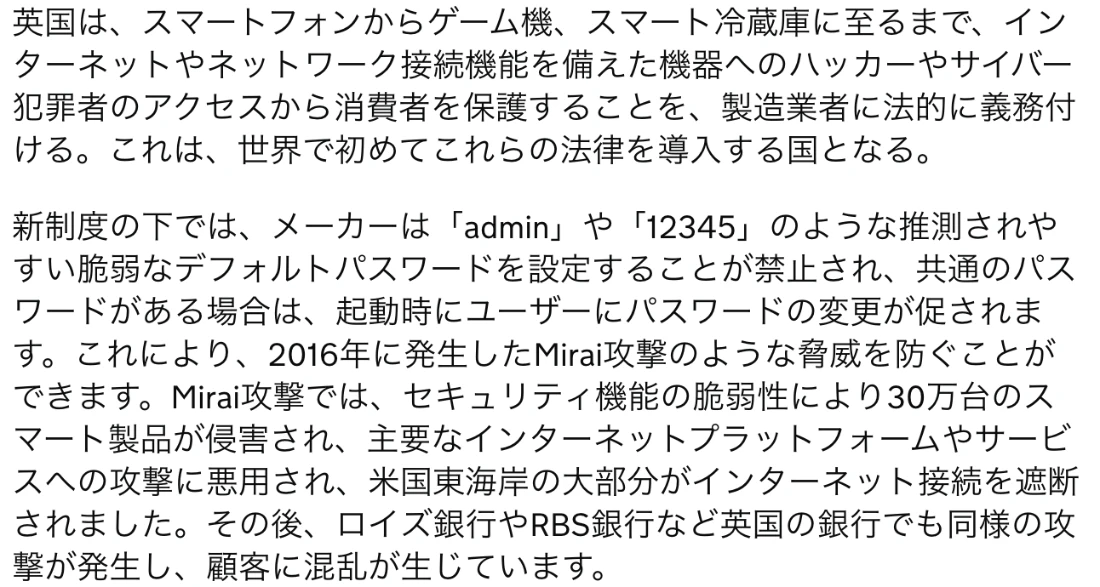
- 「admin」「12345」のような推測しやすい初期パスワードを禁止。共通のパスワードなら、最初の起動時に変更を促す
- 対象は、スマートフォン、スマートテレビ、ゲーム機、スマート冷蔵庫など、ネットにつながる幅広い製品
- 違反すると、最大1,000万ポンドまたは世界売上高の4%(高いほう)の罰金
日本:ラベルで「守りの強さ」が見える化
日本では、経済産業省とIPA(情報処理推進機構)が2025年3月から「JC-STAR」という制度を運用しています。IoT製品のセキュリティ機能を★1〜★4の4段階で評価し、基準を満たした製品に二次元コード付きのラベルを付けるしくみです。
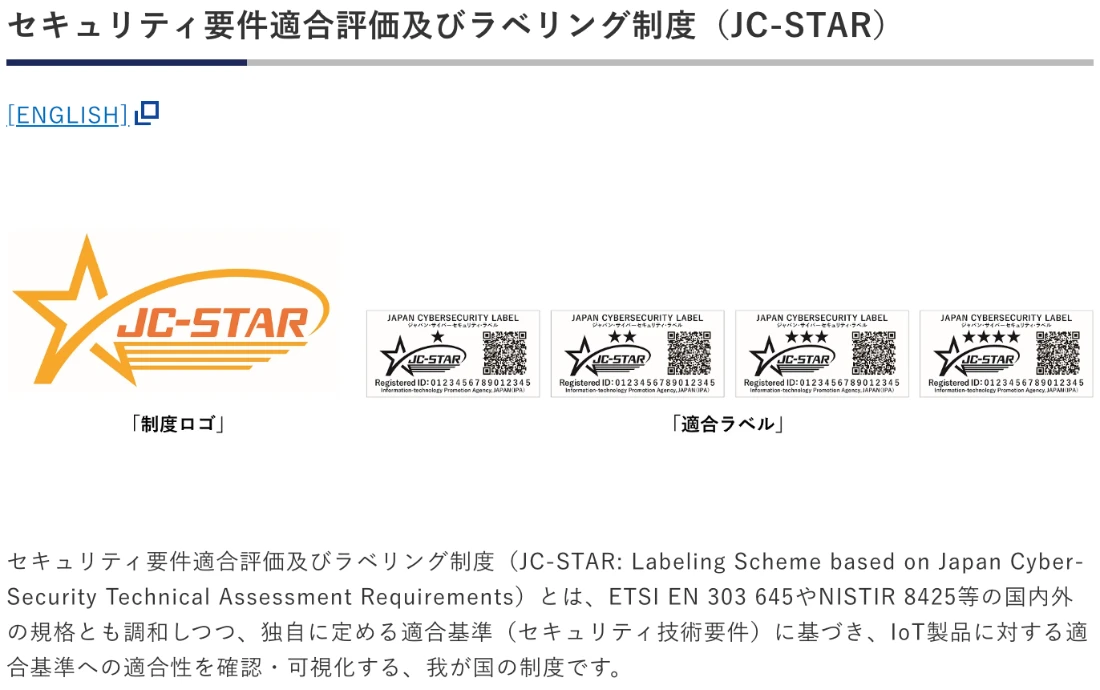
2025年11月には日英両国が「JC-STARとイギリスPSTI法の相互承認」に関する覚書に署名し、2026年3月にはシンガポールとも覚書を結びました。国をまたいで、家電の守りの基準をそろえる動きが進んでいます。
もう一つ、総務省・NICT(情報通信研究機構)・通信会社などが2019年から続けているのが「NOTICE」です。ネット上で危ない状態の機器を見つけ、通信会社を通じて利用者に注意を呼びかけています。
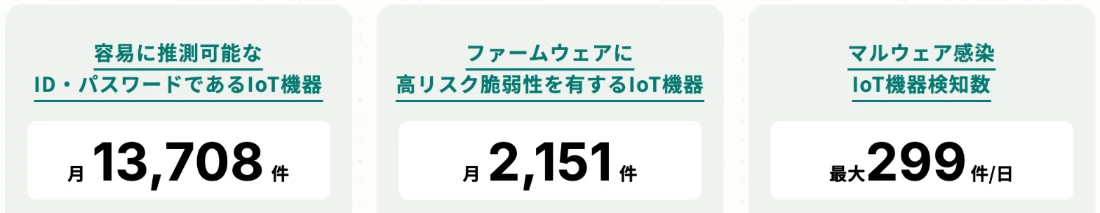
- 推測しやすいID・パスワードのまま使われている機器:月13,708件
- 本体ソフトに危険な弱点がある機器:月2,151件
- Miraiに感染していると推定される機器:1日最大299件
- 弱いパスワードの機器の内訳:ルーター等が41.97%、ネットワークカメラ等が8.56%
つまり、AIが広がる「入口」になりうる機器は、すでに日本の家庭や事務所にも存在しています。逆に言えば、ここをふさげば広がる道は大きく減ります。
08実演:Claudeに「わが家の点検チェックリスト」を作ってもらった
では、実際に何をすればいいのか。Claudeに、家にある機器を点検するチェックリストを作ってもらいました。
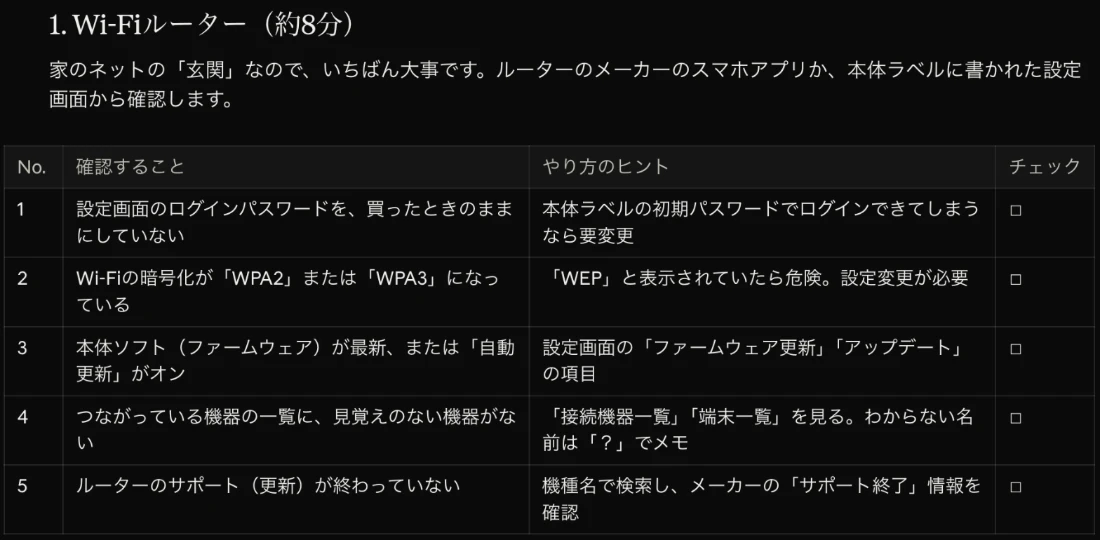
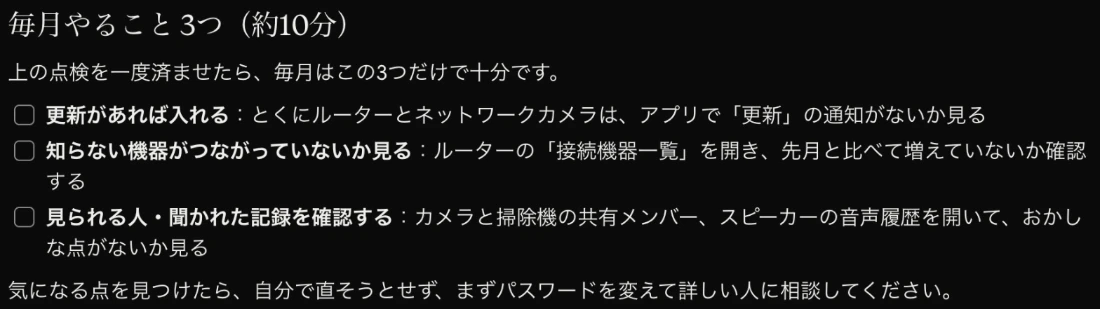
Claudeは、機器ごとの所要時間(ルーター8分、カメラ6分など)まで見積もり、6種類すべての表を作りました。特に良かったのは、ルーターを「家のネットの玄関」と説明し、最優先にしている点です。NOTICEの数字でも、弱いパスワードの機器の4割以上がルーター等でした。Claudeの優先順位は、実際のデータともぴったり合っています。
「やり方のヒント」の欄があるのも心強いところです。「『WEP』と表示されていたら危険」「機種名で検索してサポート終了を確認」など、迷いやすいポイントに先回りしています。あなたの家の機器の名前を入れてお願いすれば、さらにぴったりの点検表が数分で手に入ります。
09図解:ネットにつながる家電の守り方
ここまでの内容を、1枚の図にまとめました。今すぐできる3つの対策です。
- ルーター・カメラの管理用パスワードを変更
- 12文字以上、ほかと使い回さない
- 本体ラベルの初期値のままは最優先で直す
- 「自動更新」をオンにする
- 更新の通知は後回しにしない
- サポート終了の機器は買い替えを検討
- メーカー名と更新期間が分かる製品を選ぶ
- JC-STARのラベルを目印にする
- 出どころ不明の格安Android TVは慎重に
3つ目の「機器を選ぶ」は、今回の研究と特に深く関わります。実験で使われたのも、過去に200万台以上が感染したKimwolfが狙ったのも、ノーブランドのAndroid TVでした。公式発表によると、こうした格安の機器は、メーカーがセキュリティ機能を追加していない改造版のAndroidで動いていることが多いのです。
10AIのプロとしての見方:守る側もAIを味方にできる
私たちAQUAは、日々AIを業務に取り入れる立場から、この研究を「怖がるためのニュース」ではなく「先に備えるための地図」として受け止めています。
研究チーム自身も、「このような存在が広がりにくいようにシステムを固めると同時に、それが居座り続ける世界への備えも必要だ」と結んでいます。AIはこれからも進歩を続けます。だからこそ、家の機器の守りを固めることは、これからのAI時代の「戸締まり」です。
そしてもう一つ。AIの力は、守る側にとっても大きな武器です。Claudeのような賢いAIを使えば、専門知識がなくても、自分の家に合った対策を数分で整えられます。AIを正しく恐れ、上手に使う。それが、この研究からいちばん受け取りたいメッセージです。
11まとめ
- Anthropicが2026年10月12日に、自ら広がるAIの研究を発表。Android TV15台で、260億パラメータ級のAIが実際に動きました。
- 広がる流れは「探す→入り込む→自分を動かす→広げる」の4段階。AIは初めての機器でも使い方を見つけ、引き継ぎメモで上達します。
- いまは「部品がそろいつつある」段階。小さなAIの進歩が続けば、2026年末ごろに条件が整う見込みです。
- 止める鍵は「R₀を1未満に」。通信会社の監視、おとりの機器、メーカーと国の規制が見張り役です。
- あなたにできるのは3つ。初期パスワードを変える、更新を放置しない、機器を選んで買う。
リビングのTVも、玄関のカメラも、毎日を便利にしてくれる大切な道具です。パスワードを1つ変えるだけで、その道具はAIが広がる「足場」から、あなたを守る「味方」に変わります。週末の30分、Claudeのチェックリストを片手に、家じゅうの戸締まりを確かめてみてください。
参考リンク
- Anthropic「AI models may be capable of self-replicating without access to a datacenter」(英語)
- GOV.UK「New laws to protect consumers from cyber criminals come into force in the UK」(英語)
- NCSC「Smart devices: new law helps citizens to choose secure products」(英語)
- IPA「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」
- IPA「日英両国間で「JC-STARと英国PSTI法の相互承認に関する協力覚書」に署名しました」
- NOTICE「最近の観測状況」