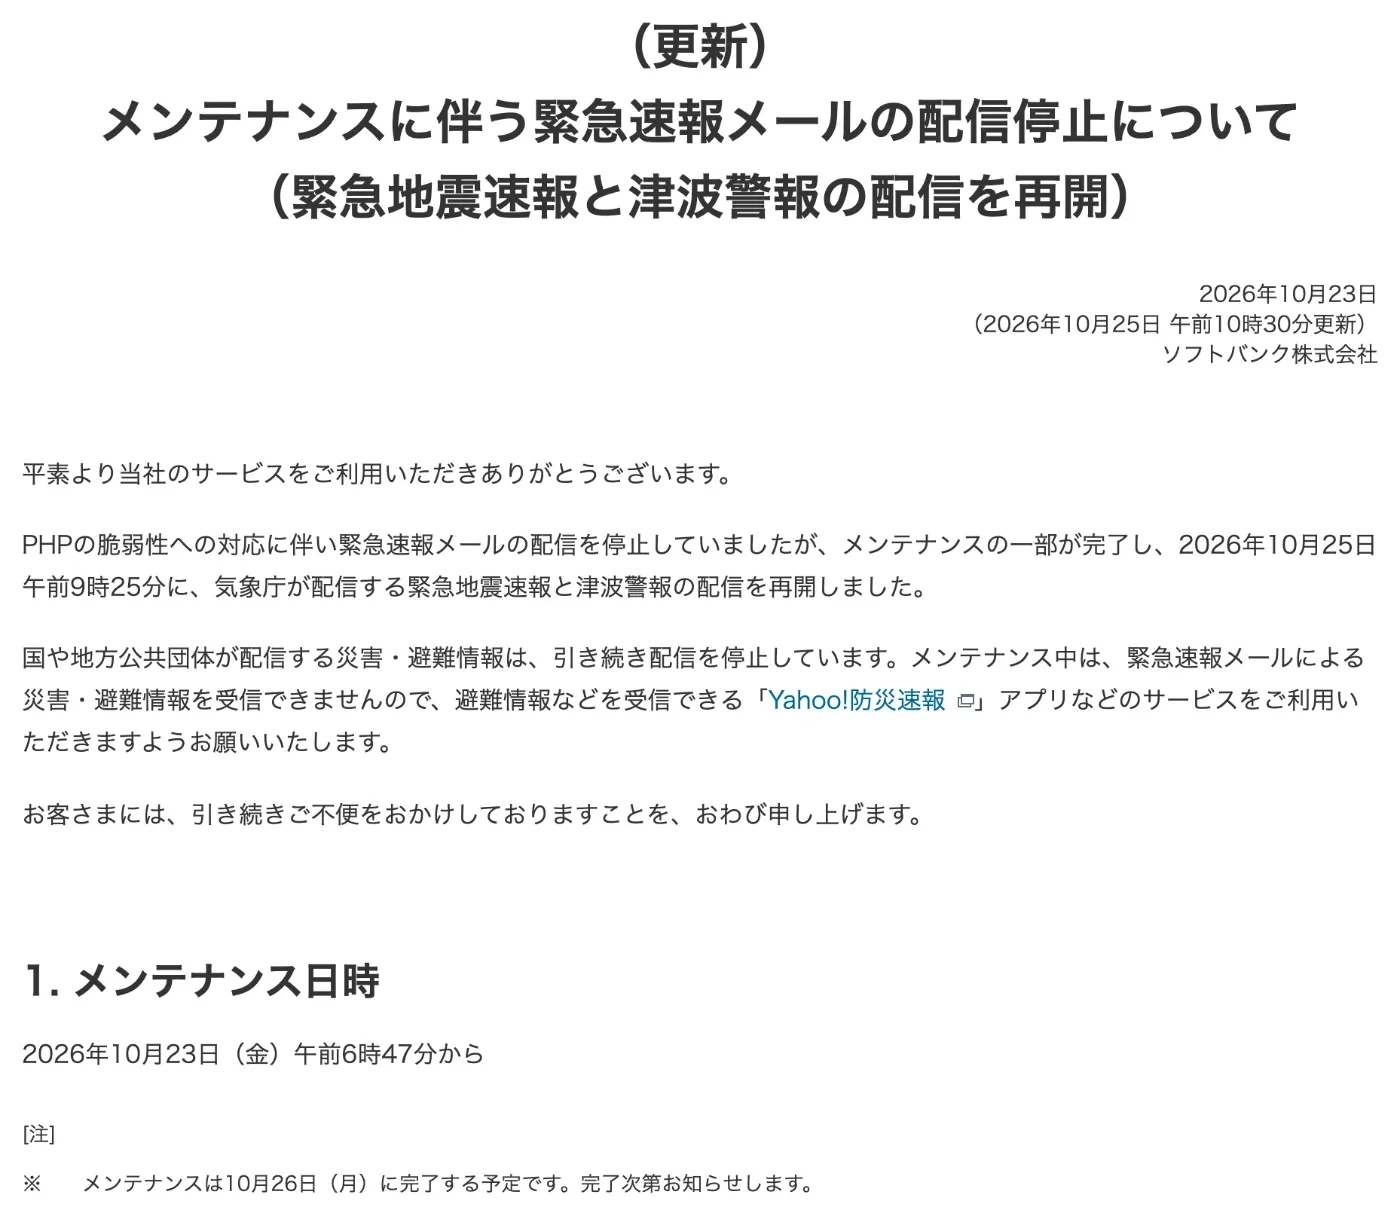
10月21日深夜に修正版が公開されたPHPの脆弱性「PHP2Shell」。世界のWebサイトの約7割が使う言語(日本経済新聞)に見つかった欠陥は、10月26日の時点でも、さまざまな形で余波を広げています。ソフトバンクとNTTドコモでは、PHPへの対応のために携帯電話の「緊急速報メール」の配信が止まりました。(ソフトバンク)(NTTドコモ)ソフトバンクでは、10月25日の朝まで緊急地震速報も届かない状態が続きました。
攻撃の規模もはっきりしてきました。米Cloudflareのマシュー・プリンスCEOは「1分100万回」のペースで攻撃を観測していると明かし(日本経済新聞)、Amazonは公表の4日前に悪用の試みがあったと発表しました(AWS Security Blog)。一方、「AIエージェントが侵入後の操作をした」という米Palo Alto Networksの報告は、10月25日(米国時間)に撤回されています(Unit 42)。この記事では、10月22日以降に明らかになった事実を時系列でまとめ、皆さんの暮らしへの影響と、AI時代のセキュリティ情報をどう見極めればいいのかを、AIのプロの視点で解説します。
- 緊急速報メールが停止:ソフトバンクは10月23日6時47分から全面停止し、緊急地震速報と津波警報は25日9時25分に再開。自治体の避難情報などは26日に完了予定。ドコモはJアラートや避難情報などを23日19時30分ごろから止め、25日20時1分に再開
- 攻撃は公表前から:Amazonは10月17日に悪用の試みを観測
- 攻撃の規模:Cloudflareは公表から約12時間で「数百万件」に達したと発表。CEOは「1分100万回」と表現
- “AI侵入”報告は撤回:欧州の政府機関への攻撃との関係を確認できず
- 関連する脆弱性を追加で告知:PHPが10月23日にCVE-2026-115560を告知し、設定の変更を推奨(php.net)
- 修正はまだ進んでいない:公表から24時間で修正版になったサーバーは0.7%という集計も(OX Security)
PHP2Shellの仕組みと、10月21日の日本の混乱(政府の呼びかけ・止まったサービス・噂の検証)は、前回の記事で詳しく解説しています。
01PHPショックは終わっていない:10月17日〜26日の時系列
まず、ここまでに起きたことを時刻の順に並べます。注目してほしいのは、出来事が「公表の4日前」から始まり、修正版の公開後も途切れずに続いている点です。
- 10月17日Amazonのおとりのサーバー(ハニーポット)に、PHP2Shellを狙ったとみられる攻撃の試みが届く。公表の4日前
- 10月21日 4時33分PHPの開発チームが、重大な脆弱性2件と、同日23時の修正版公開を予告(コドモン Product Team Blog)
- 10月21日 日中修正版の公開前に、SNSや海外の掲示板で原因の箇所が広まる。Cloudflareは公開の約9時間前に防御ルールを有効化(Cloudflare Blog)。国内では予防のためにサービスを止める企業が相次ぐ
- 10月21日 夜修正版(PHP 8.5.12・8.4.27・8.3.36・8.2.35)を公開(php.net)。攻撃の試みが一気に増える
- 10月22日IPAとJPCERT/CCが正式な注意喚起を公表(IPA)(JPCERT/CC)。ドコモの公式サイトやMy docomoが未明から一時停止し、同日中に再開(S-MAX)
- 10月23日 6時47分ソフトバンクが緊急速報メールの配信を停止
- 10月23日PHPが関連する脆弱性CVE-2026-115560を告知。Palo Alto Networksの調査部門Unit 42が「AIエージェントによる侵入後の操作」を報告。日経が、国内でサービスを止めた組織は500件を超えたと報道(日本経済新聞)
- 10月23日 19時30分ごろドコモがエリアメールの一部(Jアラートや避難情報など)の配信を停止
- 10月24日CloudflareのプリンスCEOが「1分100万回のペースで攻撃を観測」と明かす(日経)
- 10月25日 9時25分ソフトバンクが緊急地震速報と津波警報の配信を再開NEW
- 10月25日 20時1分ドコモがエリアメールの配信を再開NEW
- 10月26日 6時15分Unit 42が10月23日の報告を撤回(米国時間25日14時15分)(Unit 42)NEW
- 10月26日ソフトバンクが、自治体の避難情報などを含むメンテナンスを完了する予定NEW
02暮らしへの影響:緊急速報メールまで止まった
今回の余波で最も重く受け止めるべきなのが、命を守るための通知が止まったことです。携帯電話会社は、PHPの脆弱性への予防的な対応として、緊急速報メールを配信する仕組みのメンテナンスに踏み切りました。
| 会社 | 止まった配信 | 止まらなかった配信 | 停止と再開 |
|---|---|---|---|
| ソフトバンク | 緊急速報メール(緊急地震速報・津波警報を含む) | ― | 10月23日6時47分に停止。緊急地震速報と津波警報は25日9時25分に再開。災害・避難情報は26日に完了予定(ソフトバンク) |
| NTTドコモ | エリアメールの一部(Jアラート、国土交通省の指定河川洪水予報、自治体の災害・避難情報)と「どこでも災害・避難情報」 | 気象庁の緊急地震速報・津波警報 | 10月23日19時30分ごろから順次停止し、25日20時1分に再開(NTTドコモ) |
ソフトバンクは停止中、避難情報を受け取れる「Yahoo!防災速報」などのアプリを使うよう呼びかけています(ソフトバンク)。地震や大雨は時期を選ばずに起きるため、携帯電話の通知だけに頼らず、防災アプリを1つ入れておくことが、こうした事態への確実な備えになります。
国内で500件超のサービスが止まった
日経新聞によると、アシュアード社の調査では、PHPへの対応でサービスを止めた国内の組織は累計で500件を超えました。銀行、通信会社、行政機関のサイトも含まれます。止めた期間が短くても、その間は予約、支払い、連絡ができなくなり、利用者の生活に直接影響します。
各社は詳しい仕組みを公表していません。公表されている事実は、「PHPの脆弱性への予防的な対応」としてメンテナンスを行ったことです。配信の仕組みの一部にPHPが使われていた、または安全の確認が必要だったと考えられます。社会の基盤となるシステムの奥深くまでPHPが入り込んでいることが、今回あらためて見えました。
03攻撃の規模:公表の4日前から始まり「1分100万回」へ
Amazon「公表日より前にさかのぼって調査を」
Amazonの最高情報セキュリティ責任者CJ・モーゼス氏は10月21日(米国時間)、世界各地に置いたおとりのサーバー「MadPot」で、10月17日にPHP2Shellを狙う攻撃の試みを観測したと発表しました(AWS Security Blog)。脆弱性の情報は公表まで伏せられていた時期です。攻撃元は匿名化ネットワークのIPアドレスで、攻撃者がどうやって事前に情報を得たのかは分かっていません。
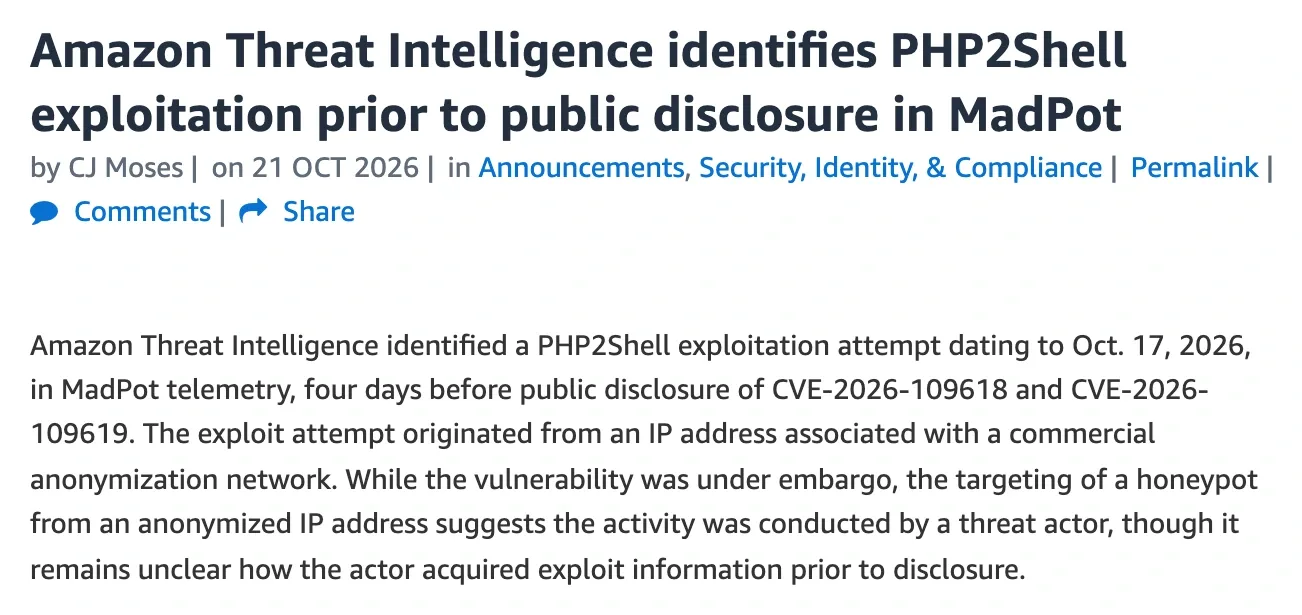
Amazonは、調査の起点を少なくとも10月17日まで早めるよう呼びかけています。サイトを運営している方は、10月17日以降のログまでさかのぼって確かめることが大切です。
Cloudflare:数千件から数百万件へ
世界のWebの通信を中継するCloudflareのプリンスCEOは、10月22日にXで次の数字を公表しました(GIGAZINE)。
| 時点 | Cloudflareが観測した攻撃の試み |
|---|---|
| 公表前の10時間 | 数千件 |
| 公表から45分 | 数万件 |
| 公表から2時間 | 数十万件 |
| 公表から約12時間 | 数百万件 |
さらに10月24日の日経新聞の取材では、「1分100万回のペースで攻撃を観測している」と語っています。Cloudflareは10月上旬から防御ルールを準備し、公表の約9時間前に、無料の利用者も含めて有効にしていました。それでも同社は「WAF(Webの通信を検査する防御の仕組み)は追加の守りで、PHPの更新が必要」と明言しています(Cloudflare Blog)。
防御を回避する攻撃コードも登場
英国のIT媒体The Registerは10月22日、セキュリティ企業VulnCheckが、サーバーの防御機能(ASLR)を回避して攻撃を成功させるコードを作ったと報じました(The Register)。このコードは同社の顧客向けに限って提供されています。防御が働く環境にも危険が及びうることを示す事例です。
04AI「AIが侵入」報告の撤回:AI時代の脅威情報をどう見極めるか
今回の余波で、AIとセキュリティの関係を考えるうえで重要な出来事がありました。「AIエージェントが侵入後の操作をした」という報告が、3日で撤回されたのです。
何が報告され、何が撤回されたのか
Palo Alto Networksの調査部門Unit 42は、10月23日(米国時間)、PHP2Shellの脅威情報のページに「エージェント型AIによる侵入後の活動」の詳細を追記しました(Unit 42)。欧州の政府機関への攻撃で、脆弱なPHPのアプリが使われていたためです。この情報は海外のセキュリティメディアでも報じられ、「ついにAIがPHP2Shellで侵入した」と受け止められました。
ところが10月25日(米国時間)、Unit 42は次のように説明を改めました。
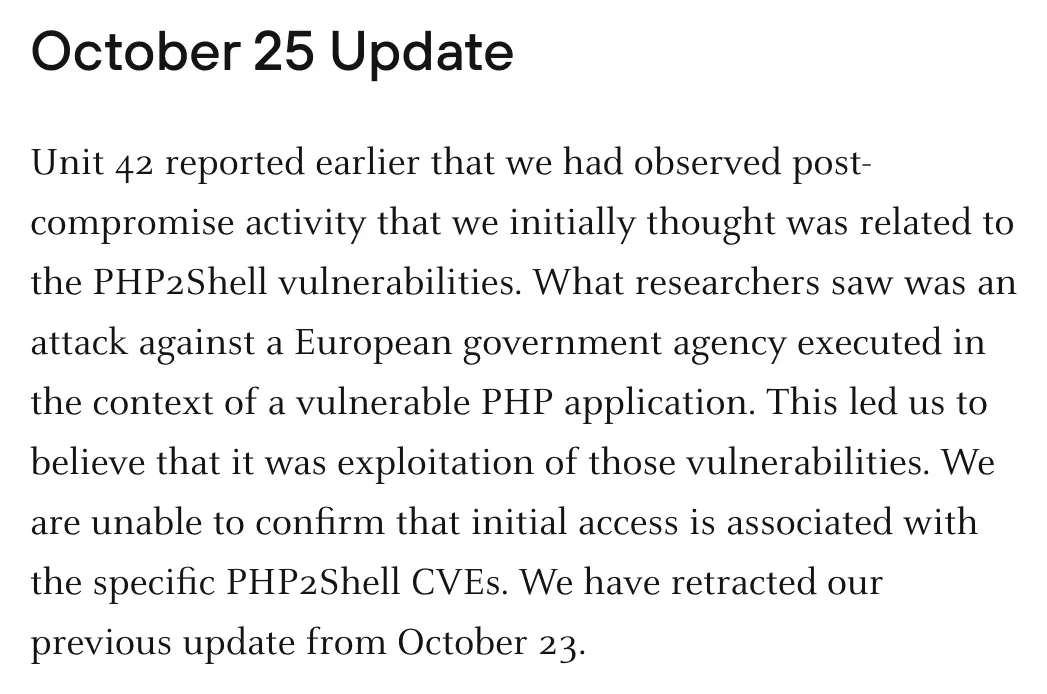
つまり、欧州の政府機関への攻撃は実際にあったものの、その入り口がPHP2Shellだったという裏付けが取れなかったということです。10月26日朝の時点で、悪用が確認された脆弱性をまとめた米CISAの一覧(KEV)にも、PHP2Shellの2件は載っていません(CISA)。攻撃の「試み」は大量に観測されていますが、PHP2Shellによる侵入の被害を名指しで公表した例は、まだ確認されていません。
Amazonが指摘した「AIで攻撃が速くなる」構造
AIが攻撃を加速させる危険は、撤回とは関係なく高まっています。Amazonは同じブログで、次のように指摘しています。
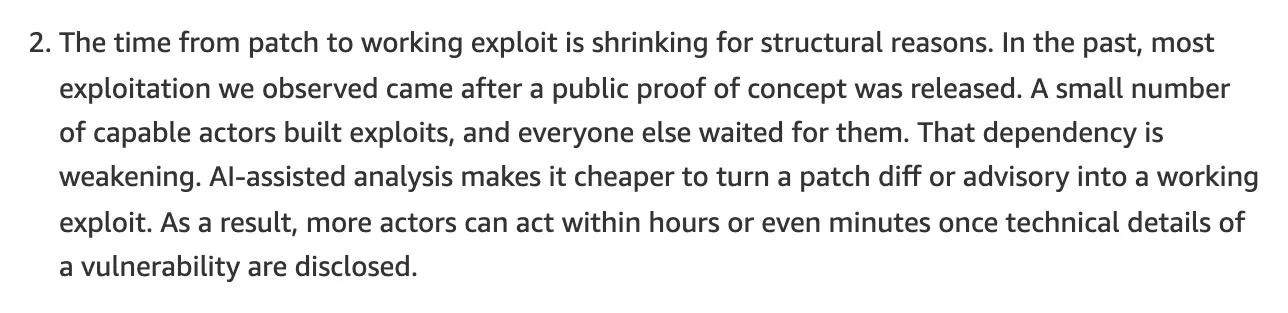
以前は、攻撃コードを作れるのは一部の高度な攻撃者だけで、他の攻撃者はそれが出回るのを待っていました。AIが修正内容の分析を助けるようになり、多くの攻撃者が数時間、ときには数分で動けるようになったという指摘です。Amazonは、重大な脆弱性への対応期限を「時間」単位で考えるべきだとし、「7日」「30日」という従来の期限は前提が崩れたと指摘しています(AWS Security Blog)。
AIの脅威情報を見極める3つの視点
「AIが攻撃した」という見出しは注目を集めやすく、確認が取れる前に広まりがちです。AIのプロとして、次の3点を確かめることをおすすめします。
- 一次情報か:発表した会社や公的機関のページに書かれているか。判断は必ず原文で行う
- 何が確認されたのか:「試み」「観測」「侵入」「被害」のどれなのか。言葉の強さと事実の段階を分けて読む
- 更新されていないか:脅威情報は日々書き換わる。今回のように数日で撤回されることもあるため、日付と更新履歴を見る
05関連する脆弱性の追加告知と、進まない修正
CVE-2026-115560:修正済みのPHPにも残る経路
PHPの開発チームは10月23日、関連する脆弱性CVE-2026-115560を告知しました。修正版のPHP 8.5.12なども対象で、次の通常のリリースで直す予定です(php.net)。
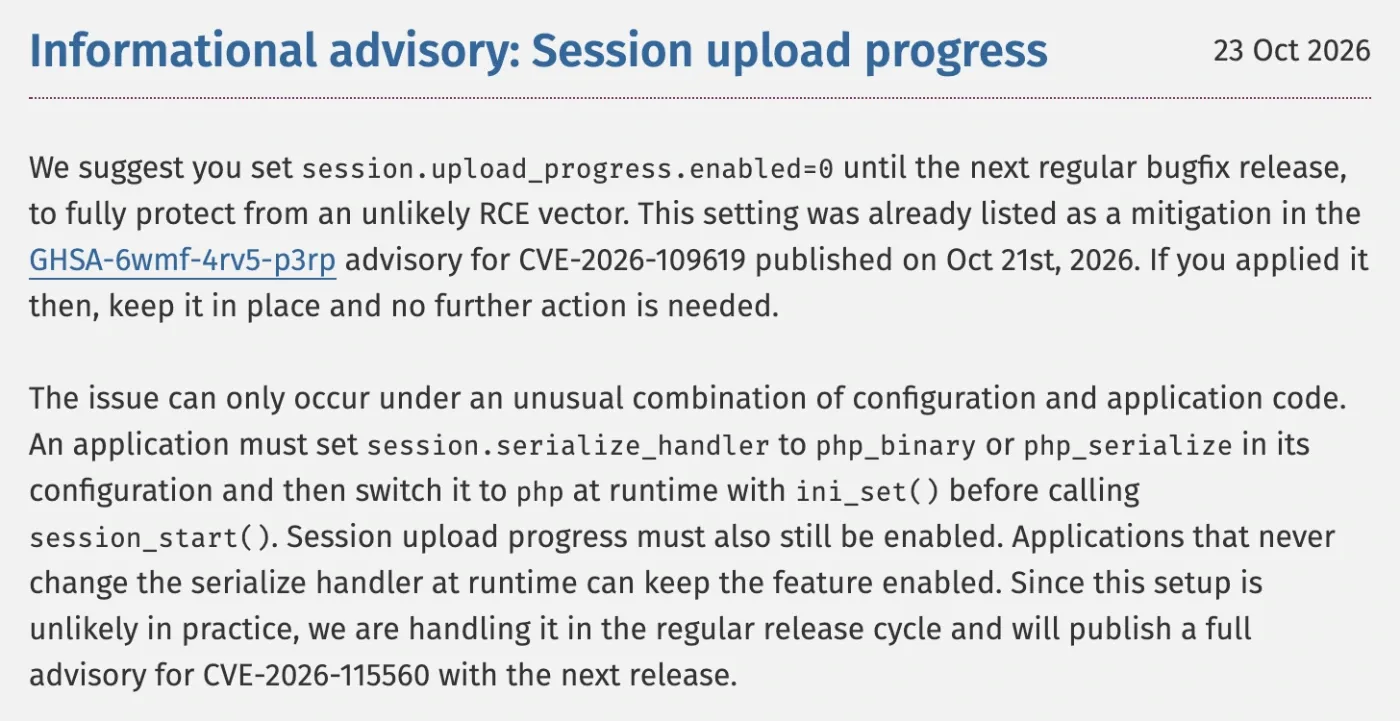
告知によると、この問題が起きるのは、アプリの設定を実行中に切り替えるという珍しい組み合わせのときに限られます。PHPは、次の修正版が出るまで「session.upload_progress.enabled=0」という設定にすることを勧めています。10月21日の勧告でこの設定を済ませていれば、追加の作業は不要です。レンタルサーバーを使っている方は、事業者のお知らせで対応状況を確かめてください。
24時間後の修正率は0.7%
米OX Securityは、インターネット上で確認できるPHPのサーバーを調べ、公表から24時間後の時点で修正版になっていたのは0.7%だったと発表しました(OX Security)。WordPress、phpMyAdmin、Drupal、Laravelなど、主なソフトでもほぼ同じ傾向です。
| 時点 | 影響する版のサーバー | 修正版のサーバー |
|---|---|---|
| 最初の計測 | 1,991,515台 | 245台 |
| 12時間後 | 1,965,127台 | 4,519台 |
| 24時間後 | 1,974,890台 | 14,151台(約0.7%) |
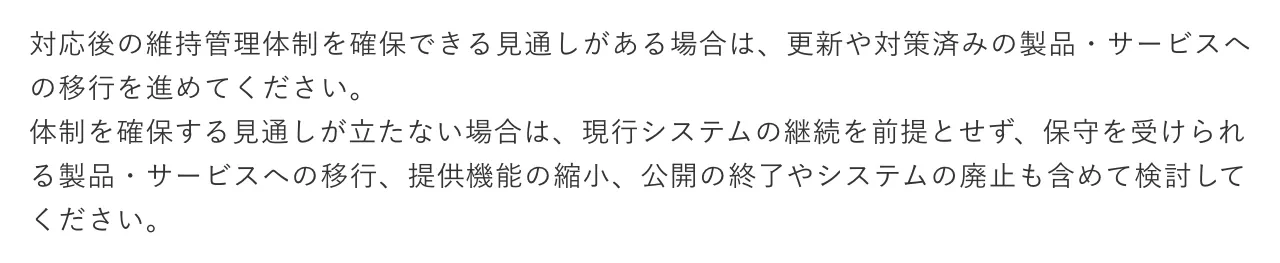
この集計は、外から版の番号が見えるサーバーだけが対象です。版の番号を隠しているサーバーや、独自に修正を当てたサーバーは数えられていないため、実際の修正率はこれより高いと考えられます。それでも、緊急の呼びかけがあっても、多くのサーバーがすぐには更新されないという傾向ははっきりしています。IPAは、サポートが終わった古いPHPを使い続けている場合、移行の体制が整わないなら公開の終了やシステムの廃止まで検討するよう求めています(IPA)。
06あなたのサイトで確かめること:JPCERT/CCの「侵害調査」
JPCERT/CCは10月22日の注意喚起で、修正版の適用に加えて「侵害有無の調査」を求めました。発見者らの情報をもとに、次の痕跡を確かめるよう案内しています(JPCERT/CC)。
| 確かめる場所 | 見るポイント |
|---|---|
| Webサーバーの応答 | 不自然に長い、または異常な形式の値を含むPHPSESSID(ログインなどに使う識別子)のCookieが設定されていないか |
| アクセスの記録 | 不審なmultipart/form-data形式(ファイルの送信に使う形式)のリクエストがないか。その前後に、PHPのメモリ上限のエラーやHTTP 500のエラーが出ていないか |
| サーバーの動き | 見覚えのないプログラムの実行、外部への通信、ファイルの作成がないか |
JPCERT/CCは、攻撃の経路が複数あり、ログに痕跡が残らない場合もあるため、痕跡がなくても攻撃を受けていないと断定できないとしています(JPCERT/CC)。Amazonの観測に合わせて、10月17日以降の記録までさかのぼるのが安全です。侵害が疑われるときは、ログを保存したうえで、専門家やサーバーの事業者に相談してください。
- PHPの版を確認する(8.5.12・8.4.27・8.3.36・8.2.35以降か)。レンタルサーバーなら事業者の対応完了のお知らせを確認
- PHP 8.1以前を使っていれば、サポートのある版への移行を計画する
- 「session.upload_progress.enabled=0」の設定を確認する
- 10月17日以降のアクセスの記録とエラーの記録を見直す
- WordPressの管理者アカウントやサーバーのパスワードに不審な変更がないか確かめる
07「止めて守る」の代償:コドモンの振り返りが示したこと
保育園や幼稚園向けの業務サービス「コドモン」は、10月21日の日中にサービスを止めた理由と経過を、10月23日に技術ブログで詳しく公開しました(コドモン Product Team Blog)。予防的な停止の判断がどう行われたのかを知るうえで、貴重な記録です。
- 9時1分社内で脆弱性の情報を把握
- 11時37分修正版の公開に合わせて、夜間に停止する方針で合意
- 12時3分SNSや技術者の集まりで原因の箇所が広まり、23時を待たずに攻撃が成り立つおそれが出てくる
- 12時37分経営陣と緊急停止を決定
- 13時46分〜14時49分保護者向けアプリ、職員用の管理画面などを順に停止
- 10月22日 3時22分主なサービスを再開。所在確認アラートの機能は23日9時に再開
コドモンは、一部だけ止める案、お迎えの時間まで動かす案、監視を強めて攻撃を見つけたら止める案も検討しました。そのうえで「この種の攻撃は、検知した時点ですでに被害が出ている可能性が高い」として、全面的な停止を選んでいます。一方で、事前の案内が十分にできず、利用者から「不正アクセスを受けたのではないか」と不安の声が届いたことを反省点に挙げています(コドモン Product Team Blog)。
Impress Watchの連載では、台風前の鉄道の「計画運休」のように、予防的なサービス停止が日本でも受け入れられていくのかという論点が示されました。止めることは守りの手段として有効ですが、その間に止まる生活への備えまで含めて計画することが、これからのサービス運営に求められます。
08AIAIのプロとしての考察:「速さ」と「確かさ」の両立へ
ここからは、AIを仕事にする立場からの見解です。PHPショックの余波は、AI時代のセキュリティについて3つのことを教えてくれます。
1. 攻撃の速さに、人の判断だけで追いつくのは難しい
公表から45分で数万件、2時間で数十万件。この速さは、AIが攻撃コードづくりを助ける時代の現実です。守る側も、PHPの版の把握、ログの確認、設定の点検といった作業をAIに任せられる部分は任せ、人は「止めるか、続けるか」の判断に集中する体制が必要になります。前回の記事で紹介したように、今回の脆弱性の発見にもAIが使われました。見つける側と攻める側の両方でAIが使われている以上、守る側がAIを使わない理由はありません。
2. 速さと同じくらい「確かさ」が大切
Unit 42の撤回は、専門家でも速報の段階では判断を誤ることを示しました。AIで情報を集めると、大量の記事を短時間で要約できますが、元の記事が撤回された事実まで追いかけるには、人が更新日を確かめる手間が必要です。AIに要約させるときは、一次情報のリンクと更新日も一緒に出させる。これが、AI時代に誤った情報を広めないための基本です。
3. 「止められる設計」が新しい当たり前になる
緊急速報メールの停止は、社会の基盤ほど、止めたときの影響が大きいことを示しました。これからのシステムは、一部を止めても大事な機能だけは動き続ける設計、止めたときに利用者へすぐ届く案内、別の手段への切り替えを、最初から組み込む必要があります。CloudflareのCEOが「PHP並みの脆弱性はまだ出てくる」と予告したと日経は報じています。AIが脆弱性を次々に見つける時代には、次の「ショック」を前提にした備えが欠かせません。
09よくある質問
10月26日朝の時点で、ドコモは10月25日20時1分に配信を再開しています。ソフトバンクは緊急地震速報と津波警報を10月25日9時25分に再開し、自治体の避難情報などのメンテナンスは26日に完了する予定です。最新の状況は各社の公式サイトで確認してください。
PHPはWebサイトのサーバー側で動く仕組みのため、スマホの利用者が設定を変える必要はありません。ただ、サービスが止まったり、不審なメールが届いたりすることはあります。防災アプリを入れておく、公式サイト以外のリンクからログインしない、といった基本の対策を続けてください。
攻撃の試みは世界中で大量に観測されています。一方、10月26日朝の時点で、PHP2Shellによる侵入の被害を名指しで公表した例は確認できていません。Unit 42の「欧州の政府機関への侵入」の報告も、PHP2Shellとの関係が確認できないとして撤回されました。
10月23日に告知されたCVE-2026-115560は、修正版でも残る経路です。ただし、起きるのは珍しい設定の組み合わせのときに限られます。「session.upload_progress.enabled=0」の設定で防げるため、サーバーの管理者や事業者に確認してください。
発表元の一次情報を確かめ、「試み」なのか「被害」なのかを区別して読むことをおすすめします。今回のように、数日で撤回される報告もあります。
10まとめ
- PHPショックの余波で、ソフトバンクとドコモの緊急速報メールが止まった。ドコモは10月25日に再開し、ソフトバンクは26日にすべて完了する予定
- 攻撃は公表の4日前(10月17日)から始まり、公表後は「1分100万回」のペースに
- 「AIエージェントが侵入」という報告は撤回された。PHP2Shellによる侵入の被害は、名指しではまだ公表されていない
- 修正版にも残る経路CVE-2026-115560が告知され、設定の変更が推奨されている
- AIで攻撃が速くなる時代には、「時間単位の対応」と「一次情報での確認」の両方が欠かせない
PHPショックは、Webの土台に穴が見つかったとき、社会のどこまで影響が広がるのかを示しました。サイトを運営する方は、10月17日までさかのぼった点検を。スマホを使う皆さんは、防災アプリを1つ入れておくことを。続報が出しだい、AQUAのブログでもお伝えしていきます。
参考リンク
- ソフトバンク「メンテナンスに伴う緊急速報メールの配信停止について」(2026年10月23日、10月25日更新)
- NTTドコモ「セキュリティ対応に伴う緊急速報『エリアメール』の一部サービスおよび『どこでも災害・避難情報』配信停止について」(2026年10月23日)
- AWS Security Blog「Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026年10月21日)
- Cloudflare Blog「Cloudflare deploys protections against php2shell vulnerability」(2026年10月21日、10月23日更新)
- Unit 42「Threat Brief: Critical Vulnerabilities in PHP」(2026年10月25日更新)
- php.net News Archive 2026(Informational advisory: Session upload progress、2026年10月23日)
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日)
- JPCERT/CC「PHPにおける複数の脆弱性に関する注意喚起」(JPCERT-AT-2026-0033、2026年10月22日)
- OX Security「PHP2Shell: 24 hours in, 99.3% of measurable PHP instances are still unpatched」(2026年10月22日)
- コドモン Product Team Blog「PHP2Shellへの対応を振り返って」(2026年10月23日)
- 日本経済新聞「PHP脆弱性『サイト停止500件超』 ソフトバンクは緊急速報配信停止」(2026年10月23日)
- 日本経済新聞「PHP脆弱性への攻撃『1分で100万回』 米クラウドフレアCEO」(2026年10月24日)
- GIGAZINE「『PHP2Shell』脆弱性公表後に悪用試行が数百万件単位に増加したとCloudflareが報告」(2026年10月23日)
- ITmedia NEWS「PHP2Shell、公表4日前に悪用の試み 『公表日より前にさかのぼって調査を』とAmazon」(2026年10月23日)
- The Register「PHP2Shell exploit bypasses protections designed to stop remote code execution」(2026年10月22日)
- Impress Watch「『予防的サービス停止』は日本に定着するのか? PHP脆弱性問題が起こした変化」(2026年10月23日)
- S-MAX「NTTドコモ、PHPの脆弱性への予防的対応で緊急速報の一部を配信停止中!」(2026年10月23日)
- CISA「Known Exploited Vulnerabilities Catalog」