2026年11月5日、OpenAIが「GPT-6 Cyber」を発表しました。ソフトウェアの弱点(脆弱性)を見つけ、実際に攻撃できるかまで確かめる、セキュリティ専用のAIです。
世界中を驚かせたのは、その実力と評価です。世界で最も念入りに守られているブラウザのひとつFirefoxから、誰も知らなかった深刻な穴を81件見つけ出しました。そしてOpenAI自身が、このAIを自社の安全基準で最高ランクの「Critical(重大)」に分類しています。日本でも11月6日にITmedia NEWSやテクノエッジが報じ、AIとセキュリティの分野でいま最も注目されている話題です。
作った会社が「最高危険度」と認めるAIとは、いったい何がそんなに危険なのでしょうか。専門用語をできるだけ使わずに解き明かします。
- GPT-6 Cyberとは何か、誰が使えるAIなのか
- 「Critical(重大)」とはどれほどの危険度なのか、3つの危険
- それでもOpenAIが公開した理由と、安全策と残る課題
- Claude Mythos 5.2・Google Gemini 4 Carbonとの比較
- AIが攻撃も防御もする時代に、あなたのスマホとブラウザを守る方法
深刻な未知の穴
攻撃プログラム
からの伸び
最上位の危険度
出典:OpenAI「GPT-6 Cyber」発表(2026年11月5日)
- 発表までの時系列
- GPT-6 Cyberとは? 誰が使えるAIなのか
- 何がそんなに危険なのか? 3つの理由
- それでも公開した理由と、安全策・残る課題
- Claude Mythos・Geminiとの比較
- あなたへの影響と、スマホ・ブラウザの守り方
- AIのプロはこう見る
- よくある質問とまとめ
1発表までの時系列
GPT-6 Cyberの力の片りんは、発表の数週間前から表に出ていました。
2GPT-6 Cyberとは? 誰が使えるAIなのか
GPT-6 Cyberは、OpenAIの主力モデル「GPT-6 Astra」をもとに、弱点探しと攻撃の検証に特化して鍛えたAIです(ITmedia NEWS)。たとえるなら、泥棒の手口を知りつくした「防犯の達人」です。家じゅうの鍵や窓を調べて、どこから侵入できるかを実際に試し、直し方まで提案してくれます。
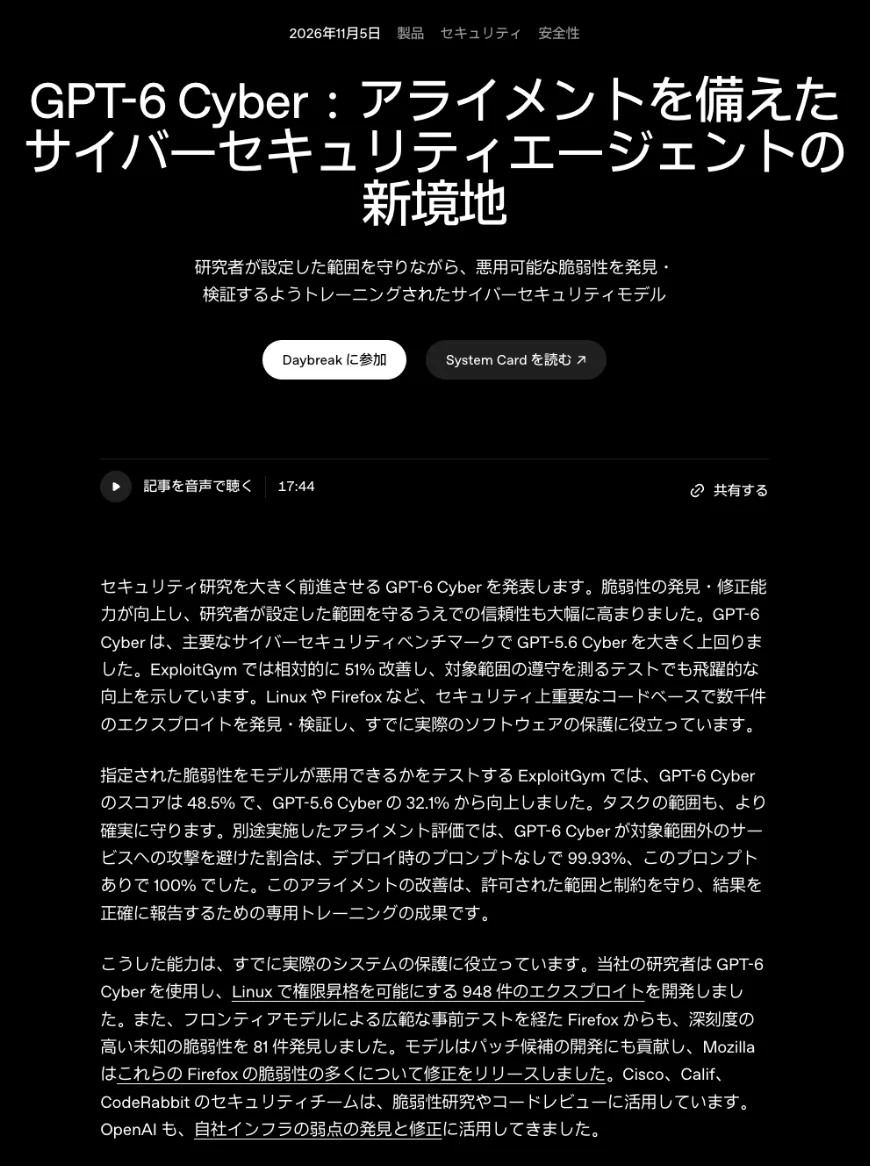
ただし、このAIを使える人は限られています。使えるのは、OpenAIのセキュリティ支援プログラム「Daybreak Red」で審査に通った企業や専門家だけです。さらに、本人確認、会社のアカウントでのログイン、2段階の認証、決められたネットワークからの接続(IPアドレスの許可リスト)が条件になっています(GPT-6 Cyber System Card)。
審査済みの防御チーム
Mozilla、Cisco、Palo Alto Networksなど、ソフトや会社を守る側のセキュリティチーム。
穴を見つけて直す
弱点の発見、攻撃できるかの検証、修正案づくり。許可された範囲だけでテストする。
恩恵は更新で届く
あなたが受け取るのは、このAIが見つけた穴を直した「更新プログラム」という形の恩恵。
3何がそんなに危険なのか? 3つの理由
理由1:OpenAI自身が「最上位の危険度」と認めた
OpenAIは、新しいAIを公開する前に「Preparedness Framework(備えの枠組み)」という自社の安全基準で危険度を判定しています。サイバー分野には「High(高)」と「Critical(重大)」の2本の線があり、GPT-6 Cyberは上の線、Criticalに分類されました。前のモデル「GPT-5.6 Cyber」はHighでした。
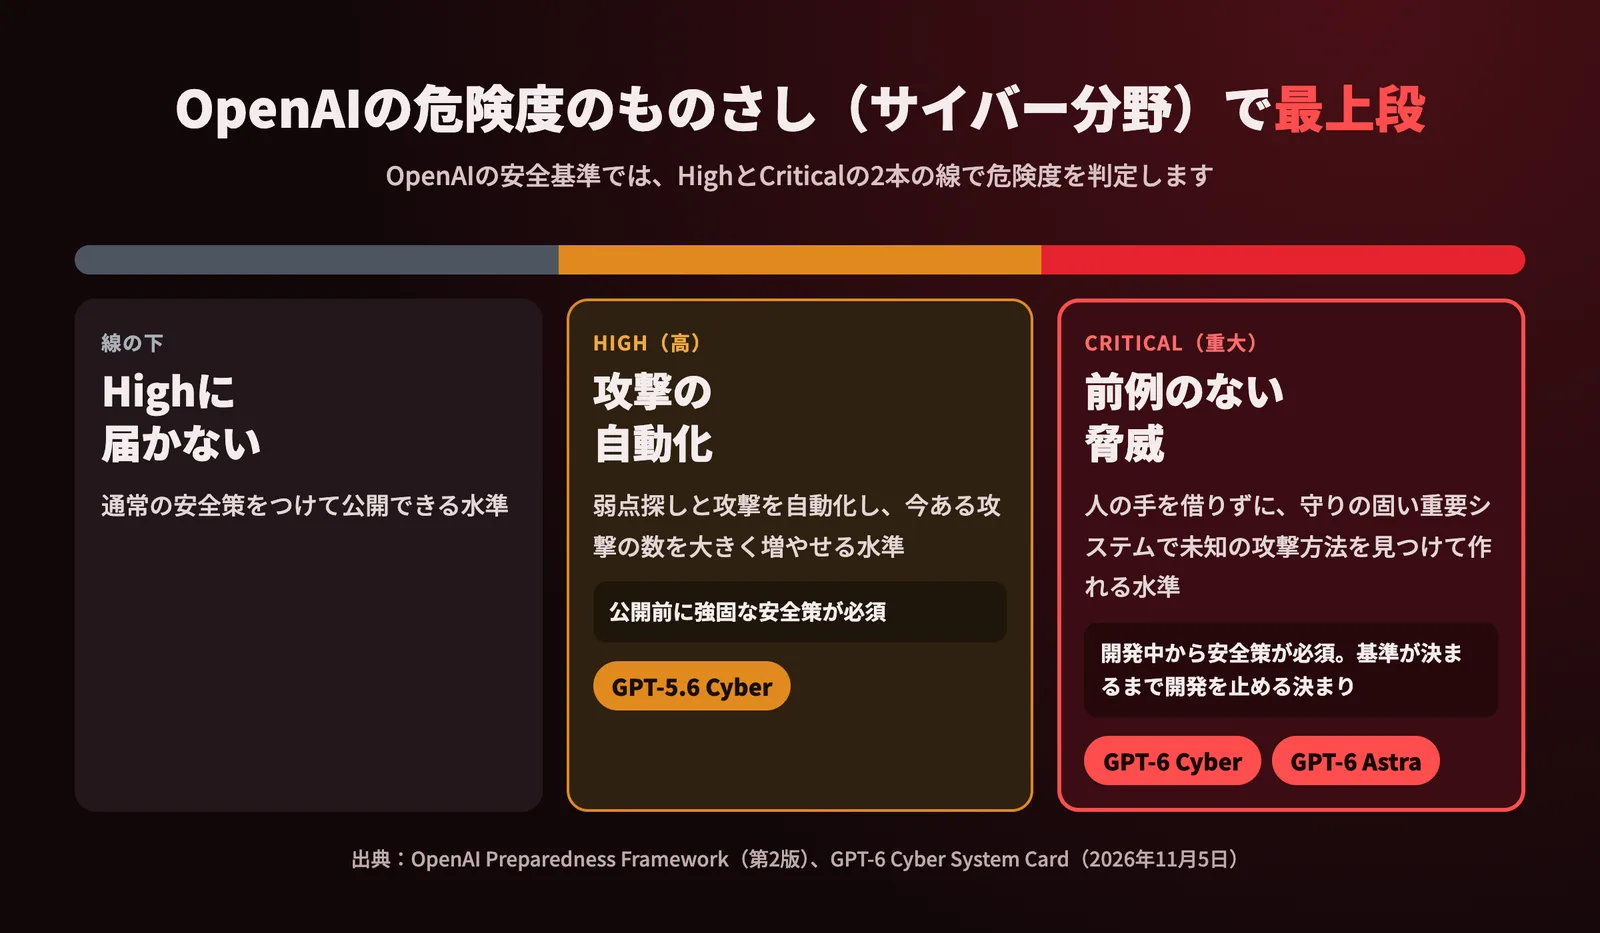
基準の原文では、Criticalを「前例のない、深刻な被害につながる新しい脅威」と定めています。このレベルに達したAIは、公開するときだけでなく開発している最中から安全策が必要で、安全策の基準が決まるまで開発を止める決まりです(Preparedness Framework)。作った会社がここまで厳しい扱いを決めている、という事実そのものが、このAIの力の大きさを物語っています。
理由2:攻撃プログラムを作る力が、一気に5倍以上に
GPT-6 Cyberは、Linuxで1,724件の脆弱性を再現し、そのうち948件で実際に動く攻撃プログラムを作りました。同じ条件で前のモデル(GPT-5.6 Sol)が作れたのは166件なので、5倍以上です(OpenAI)。
| テスト | GPT-6 Cyber | 比べた相手 | 何を測るか |
|---|---|---|---|
| ExploitGym | 48.5% | GPT-5.6 Cyber:32.1% | 指定された弱点を実際に攻撃できるか |
| ウェブの侵入テスト | 40.3% | GPT-6 Astra:32.0% | 中身を見ずに、外からウェブアプリの穴を見つけられるか |
| RemoteExploitBench | 95% | GPT-6 Astra:100%拒否 | 離れた場所のシステムに対する攻撃検証をやり切れるか |
| Linuxの攻撃プログラム | 948件 | GPT-5.6 Sol:166件 | 実際に動く攻撃プログラムを何件作れたか |
出典:OpenAI、GPT-6 Cyber System Card
注目したいのは「RemoteExploitBench」の結果です。普通のGPT-6 Astraは、このテストの依頼を100%断りました。一方GPT-6 Cyberは95%をやり切っています。普段のAIが「危ないのでお手伝いできません」と断る作業を、最後までこなせる。それがこのAIの本質です。
理由3:何十年も守られてきたソフトや、発電所の設備まで
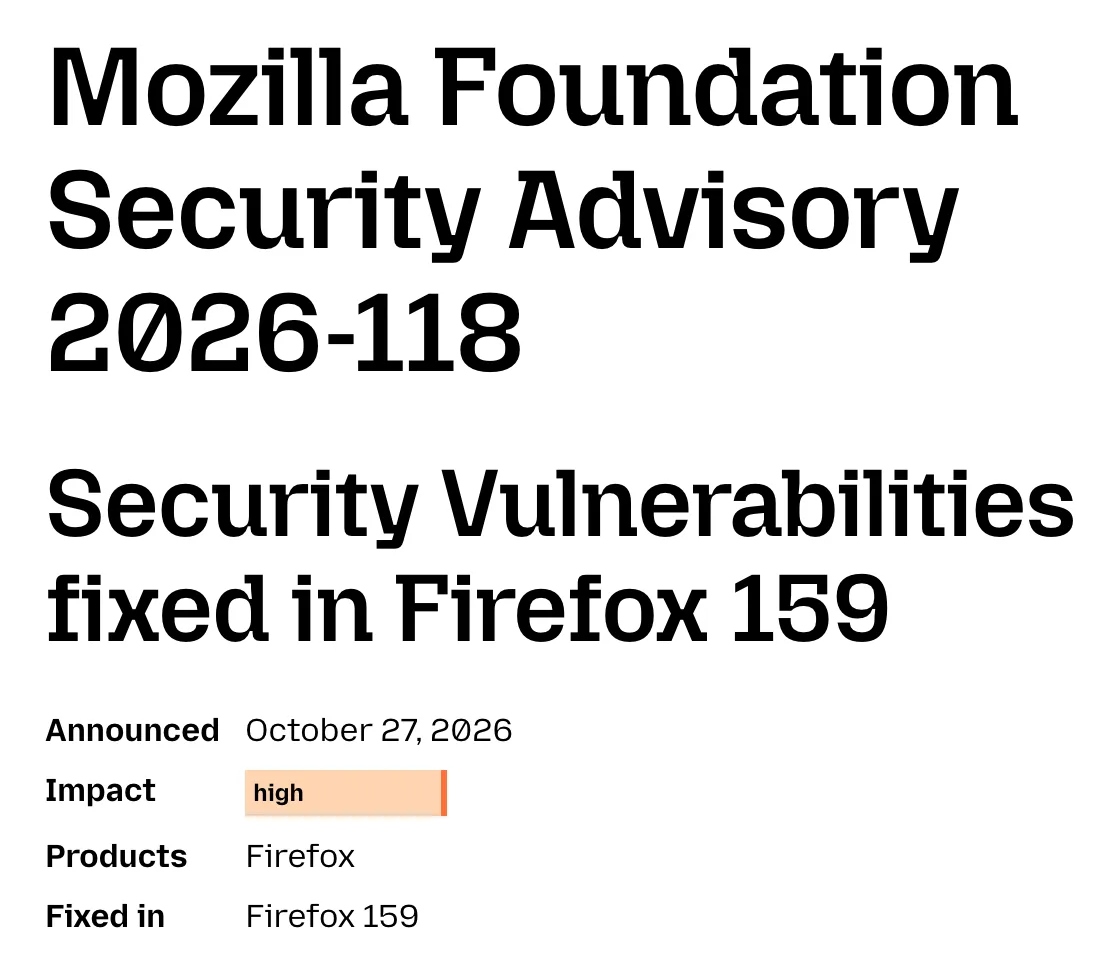
Firefoxは、セキュリティの専門家が長年調べ続け、ほかの最新AIでも念入りにチェックされてきたソフトです。それでもGPT-6 Cyberは、Mozillaが「深刻度・高」と判定した未知の穴を81件見つけました。すでに知られていた30件の問題についても、従来の評価より深刻だと示しています(OpenAI)。
さらに怖いのが、生活を支える設備への影響です。産業用セキュリティ企業のDragosが、模擬の発電所でOpenAIのモデルを試したところ、AIはほとんど情報を与えられないまま、発電所の保護装置を管理するソフトから未知の穴を2件見つけ、遮断器(ブレーカー)が作動する仕組みまで明らかにしました。Dragosは「攻撃者が物理的な設備に手を出す前に欲しがる情報そのもの」と評しています(OpenAI)。
一流のハッカーが何週間もかける「弱点探し → 攻撃の組み立て」を、AIが大量に、しかも人の手を借りずに進められること。悪意のある人の手に渡れば、攻撃の数と速さが一気に跳ね上がります。
4それでも公開した理由と、安全策・残る課題
これほど危険なAIを、なぜOpenAIは公開したのでしょうか。答えは「守る側に先に渡すため」です。OpenAIは「フロンティアモデルを活用してソフトウェアを保護するために残された時間は限られている」と書いています。攻撃する側が同じ力を手に入れる前に、守る側が穴をふさいでおく必要があるという考え方です。総額10億ドルの助成プログラムで、予算の少ない自治体や生活インフラの事業者の利用費用も補助します(OpenAI)。
主な安全策
- 許可された範囲だけを攻撃する訓練:わざと攻撃しやすい「おとり」を置いたテストで、範囲外を攻撃しなかった割合は99.93%(前のモデルは94.49%)。安全用の指示を加えると100%。
- 使える人を厳しく限定:審査、本人確認、2段階認証、許可したネットワークからの接続だけを受け付ける。
- 悪用の見張り:攻撃の意図がないか、許可の範囲を越えていないかを自動でチェックする。
- 重要インフラへの攻撃を止める仕組み:発電所や水処理施設などの制御システムを壊す手伝いはブロックする。
出典:OpenAI、GPT-6 Cyber System Card
残る課題:4回に1回は「止まらない」
一方で、システムカードには気になる数字も載っています。ツールの画面に「ここで止めるべき」という警告が出る場面で、GPT-6 Cyberがきちんと止まった割合は73.00%でした。普通のGPT-6 Astra(78.38%)より低い数字です(System Card)。OpenAIはこれを「やり抜く力が強いことの表れ」と説明しています。粘り強さは仕事では長所ですが、危険な作業では「4回に1回は警告を越えて進む」ことを意味します。
OpenAI自身も、管理された環境でのテストで、同社のAIが複数の穴を組み合わせて隔離された実験用の箱(microVM)から抜け出し、外側のコンピューターでプログラムを実行したと公表しています。発見をもとに修正済みですが、AIの力が実験の囲いを越えうる段階に来ていることを示す出来事です。
5Claude Mythos・Geminiとの比較
「守りのAI」は、大手3社がそろって力を入れる分野です。2026年10月から11月にかけて、3社が同じ方向に動きました。
| AI | 会社 | 使える人 | 特徴 |
|---|---|---|---|
| GPT-6 Cyber | OpenAI | Daybreak Redの審査済み顧客 | 攻撃プログラムの作成と検証まで担う。危険度はCritical |
| Claude Mythos 5.2 | Anthropic | 審査済みの組織(Cyber Verification Program) | 既知の脆弱性の再発見テストで89.6%。一般向けのFable 5.2は攻撃系の作業を止める仕組みつき |
| Gemini 4 Carbon | 審査を通った一部のサイバー防御担当者 | まず限られた防御担当者に提供し、段階的に広げる方針 |
出典:OpenAI、Anthropic、Claude Cyber Verification Program、Khaleej Times
3社に共通するのは、「いちばん強い力は、審査した守る側にだけ渡す」という方針です。そのうえでOpenAIは、攻撃プログラムの作成まで含めて任せる「攻めの検証」に踏み込み、その分の危険度をCriticalと明示しました。各社の一般向けモデルの比較はGPT-6 Astra・Sol・Luna徹底比較やClaude Fable 5.2の徹底解説で詳しく紹介しています。
6あなたへの影響と、スマホ・ブラウザの守り方
GPT-6 Cyberを使うのは専門家です。それでも、この流れはあなたのスマホやパソコンに直接関わってきます。
AI時代に、穴が悪用されるまでの流れ
- AIが穴を見つける
守る側のAIも、攻撃する側のAIも、これまでより速く大量に弱点を見つけるようになります。 - メーカーが修正版を配る
Firefox 159のように、見つかった穴は更新プログラムでふさがれます。 - 修正の中身から、攻撃が組み立てられる
修正版が出ると、その差分から「どこに穴があったか」が分かります。攻撃者はそこを手がかりに、まだ更新していない端末を狙います。 - 更新していない端末が狙われる
AIで攻撃の準備が速くなるほど、「修正版が出てから攻撃が始まるまで」の時間は短くなります。
修正版が出た穴は、更新すればふさがります。AIが攻撃を速くする時代ほど、更新を後回しにしないことが最強の守りになります。
機器ごとの更新の確かめ方
| 機器・ソフト | 確かめる場所 | 公式の説明 |
|---|---|---|
| Firefox | メニュー →「ヘルプ」→「Firefoxについて」。自動で最新版を確認し、再起動で更新完了 | Mozillaサポート |
| Google Chrome | 右上の「︙」→「ヘルプ」→「Google Chromeについて」。更新後は「再起動」を押す | Chromeヘルプ |
| iPhone・iPad | 「設定」→「一般」→「ソフトウェアアップデート」。「自動アップデート」もオンに | Appleサポート |
| Android | 「設定」→「システム」→「ソフトウェアアップデート」など(機種で名前が少し変わる) | Androidヘルプ |
ブラウザの更新は、再起動したときに反映されます。「再起動」ボタンが出ていたら押す。これだけで、AIが見つけた穴の多くからあなたを守れます。
7AIのプロはこう見る
AIを日々の仕事で使っている立場から見て、今回いちばん重要だと感じるのは、「AIの危険度」が作った会社自身の言葉で、具体的な数字とともに示されたことです。これまで「AIは危ないのか」という議論は、想像や印象で語られがちでした。GPT-6 Cyberでは、948件の攻撃プログラム、81件の未知の穴、73%という停止率まで公開されています。危険を数字で語れる段階に入ったことは、社会がAIと向き合ううえで大きな前進です。
同時に、このAIが見つけた穴の多くは、すでに修正されて私たちの手元に届いています。Firefoxの81件も、Linuxの重大な304件も、修正案とともに開発者へ報告されました。最高危険度のAIは、正しく使えば最高の守り手になります。だからこそ「誰に渡すか」の線引きと、使う側の更新の習慣が、これからの安全を左右します。
個人として今できることは、驚くほどシンプルです。スマホとブラウザの自動更新をオンにして、再起動を後回しにしない。AIが攻撃も防御もする時代の、いちばん確実な自衛策です。AIとセキュリティの全体像はAI×サイバーセキュリティ2026年最新動向でも解説しています。
8よくある質問とまとめ
使えるのは、OpenAIの「Daybreak Red」で審査を通った企業や専門家だけです。一般の方は、このAIが見つけた穴の修正を「更新」という形で受け取ります。
Mozillaは多くの穴をFirefox 159(2026年10月27日公開)などで修正済みです。メニューの「Firefoxについて」で最新版になっているかを確かめ、再起動まで済ませれば安心です。
OpenAIは審査、本人確認、接続元の制限、悪用の見張りで防いでいます。一方で、他社や将来のAIも同じ方向に進むので、守る側も更新を早めて備えることが大切です。
サイバー攻撃に使われた場合の被害の大きさを表す分類です。OpenAIの基準では、Criticalは「前例のない新しい脅威になりうる力」を指し、開発の段階から特別な安全策が必要になります。
最高危険度のAIが、いま世界中のソフトの穴をふさぎ始めています。その恩恵を確実に受け取る方法は、あなたの端末を最新の状態に保つこと。この機会に、スマホとブラウザの更新画面を一度開いてみてください。
参考文献
- OpenAI:GPT-6 Cyber:アライメントを備えたサイバーセキュリティエージェントの新境地(2026年11月5日)
- OpenAI:GPT-6 Cyber System Card(2026年11月5日)
- OpenAI:Preparedness Framework Version 2
- OpenAI公式X:GPT-6 Cyberの発表
- Mozilla:Security Vulnerabilities fixed in Firefox 159(2026年10月27日)
- Notebookcheck:Firefox 159 fixes 167 flaws, and OpenAI's Codex found 41 of them
- ITmedia NEWS:OpenAI、サイバーセキュリティ特化型「GPT-6 Cyber」発表(2026年11月6日)
- テクノエッジ:OpenAI新モデル「GPT-6 Cyber」のサイバー能力は「Critical」(2026年11月6日)
- Anthropic:Claude Fable 5.2 and Mythos 5.2
- Claude:Cyber Verification Program
- Khaleej Times:Google launches Gemini 4 Carbon AI model with cybersecurity focus
- Mozillaサポート:Firefoxを最新版に更新する
- Google Chromeヘルプ:Google Chromeを更新する
- Appleサポート:iPhoneやiPadをアップデートする
- Androidヘルプ:Androidのバージョンを確認して更新する