2026年11月、ネットの「鍵」をめぐる大きなニュースが立て続けに起きています。11月13日、多くの企業がサイトやアプリで使うサービス「KARTE(カルテ)」が第三者からの不正アクセスを受けて全サービスを停止しました。11月20日には、ZOZOTOWNで約1,518万人分、三井住友銀行で最大約1,400万件の情報が漏えいしたと発表され、運営するプレイドは調査結果とサービス再開の見通しを公表しました。
同じ時期に、PayPayはGoogle・Apple・Yahoo! JAPANのアカウントを乗っ取られ、PayPayまで不正に使われる事例について注意を呼びかけました。11月11日には、顔や指紋でログインする「パスキー」を設定していた証券口座が乗っ取られた疑いも報じられています。
3つの事件は、それぞれ別の出来事です。ただ、並べてみると共通する答えが見えてきます。いま守るべき一番大事な鍵は、あなたのGoogleアカウントとAppleアカウントです。PayPayも証券口座も、そしてChatGPTやGeminiのようなAIサービスも、この2つの鍵でまとめて開くようになっているからです。
データが漏えい
漏えい対象
漏えい対象(最大約)
フィッシング報告
出典:プレイド(2026年11月20日)、ZOZO(2026年11月20日)、三井住友銀行(2026年11月20日)、フィッシング対策協議会「2026/10 フィッシング報告状況」
- KARTEの不正アクセスで何が起き、あなたの情報が対象か確かめる方法
- PayPayと証券口座の乗っ取りが、Google・Appleアカウントから始まった理由
- AIで本物そっくりになる詐欺と、AIで詐欺を止める最新の守り
- ChatGPT・Gemini・Claudeの会話の履歴まで守るための設定
- 乗っ取りを防ぐ5つの守りと、被害にあったときの手順
- 11月に重なった3つの事件
- KARTEとは? 漏れたのは「AIの分析データ」
- あなたは対象? 漏れた情報の一覧
- PayPayの乗っ取り 入口は連携ログイン
- パスキーでも乗っ取り?
- 3つに共通する乗っ取りの入口
- AI対AI 詐欺も守りも進化する
- AIの会話履歴も同じ鍵の中
- 乗っ取りを防ぐ5つの守り
- 被害にあったときの手順
- AIのプロとしての見方
- よくある質問
- まとめ
111月に重なった3つの事件
まずは、公式発表と報道で確かめられた出来事を時間の順に並べます。パスキーの証券口座、KARTE、PayPayの3つが、わずか2週間ほどの間に重なっています。
KARTEは企業向けのサービスなので、名前を初めて聞いた人も多いはずです。それでも、ZOZOTOWNや銀行のアプリの裏側で動いていたため、影響は一気に数千万件の規模に広がりました。
2KARTEとは? 漏れたのは「AIの分析データ」
KARTEは、株式会社プレイドが提供する顧客体験(CX)のサービスです。プレイドは、KARTEを「あらゆる顧客接点でのお客様の行動をリアルタイムに解析して一人ひとり可視化」するサービスと説明しています。サイトのどのページを見たか、どの商品に興味を持ったかを分析して、一人ひとりに合わせたお知らせやおすすめを出す仕組みです。
2025年10月30日、プレイドは「KARTE AI」を発表し、KARTEを人とAIが協働するCXプラットフォームへ進化させる方針を打ち出しました。つまりKARTEは、AIが「お客さんを理解する」ための土台になるデータが集まる場所でした。
何が漏れたのか
プレイドの11月20日の調査結果によると、攻撃者は複数の経路から断続的に攻撃を試み、最終的にデータを取り出すための公開経路にある内部処理の弱点(脆弱性)を突きました。そこで手に入れた認証情報を使い、KARTEの管理画面にも入り込んでいます。
| 漏えいした情報 | 対象の企業数 |
|---|---|
| 企業がKARTEに連携したデータの一部 | 570社 |
| 利用者の行動を分析した「解析データ」の一部 | 487社 |
| 利用者のキャッシュデータの一部 | 409社(推定される最大値) |
| 外部サービスとつなぐための認証情報の一部 | 754社 |
出典:プレイド「『KARTE』への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ」(2026年11月20日)。複数の分類に入る企業があるため、4つを合計した数は実際の社数より多くなります。
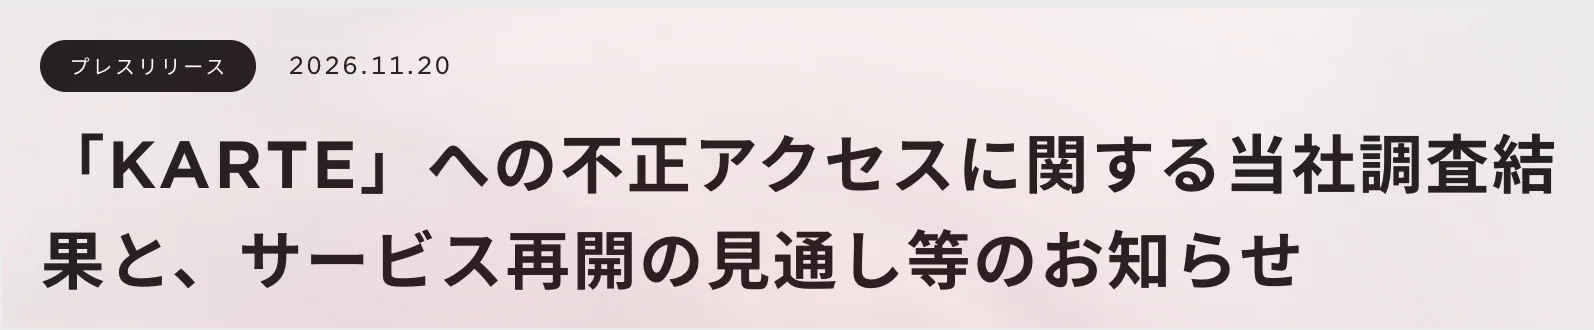
754社分の認証情報について、プレイドは「鍵やパスワードにあたる情報」で、個人情報は含まれていないと説明しています。共同通信は、影響を受けた企業を延べ約2200社と報じました。
プレイドは、契約や利用が終わった企業の情報について、本来は規約どおり削除すべきだったものが、人の作業と管理の不備で保管されたままだったと認めています。すでに解約した企業のお客さんの情報も、今回の対象に入っています。
KARTEの再開は2027年1月中旬を目標に段階的に進める予定です。プレイドは11月と停止期間の利用料金を請求しないと決め、2026年12月期の純損益を6億円の黒字予想から20億円の赤字予想へ修正しました。
3あなたは対象? 漏れた情報の一覧
KARTEを使っていた企業は、それぞれ自社のお客さんの漏えいを公表しています。大きな企業の公式発表から、漏れた項目と、漏れていない項目を整理しました。
| 企業 | 漏えいした主な項目 | 対象の数 |
|---|---|---|
| ZOZO(ZOZOTOWN) | 会員ID・年齢・性別・郵便番号(うち約4.7万人はログイン名・メールアドレス・電話番号も) | 約1,518万人 |
| ZOZO(WEAR by ZOZO) | 会員ID・年齢・性別 | 約1,393万人 |
| DHC | 氏名・メールアドレス・生年月日・年齢・性別・会員ID・メールマガジンの配信設定 | 約1,911万件 |
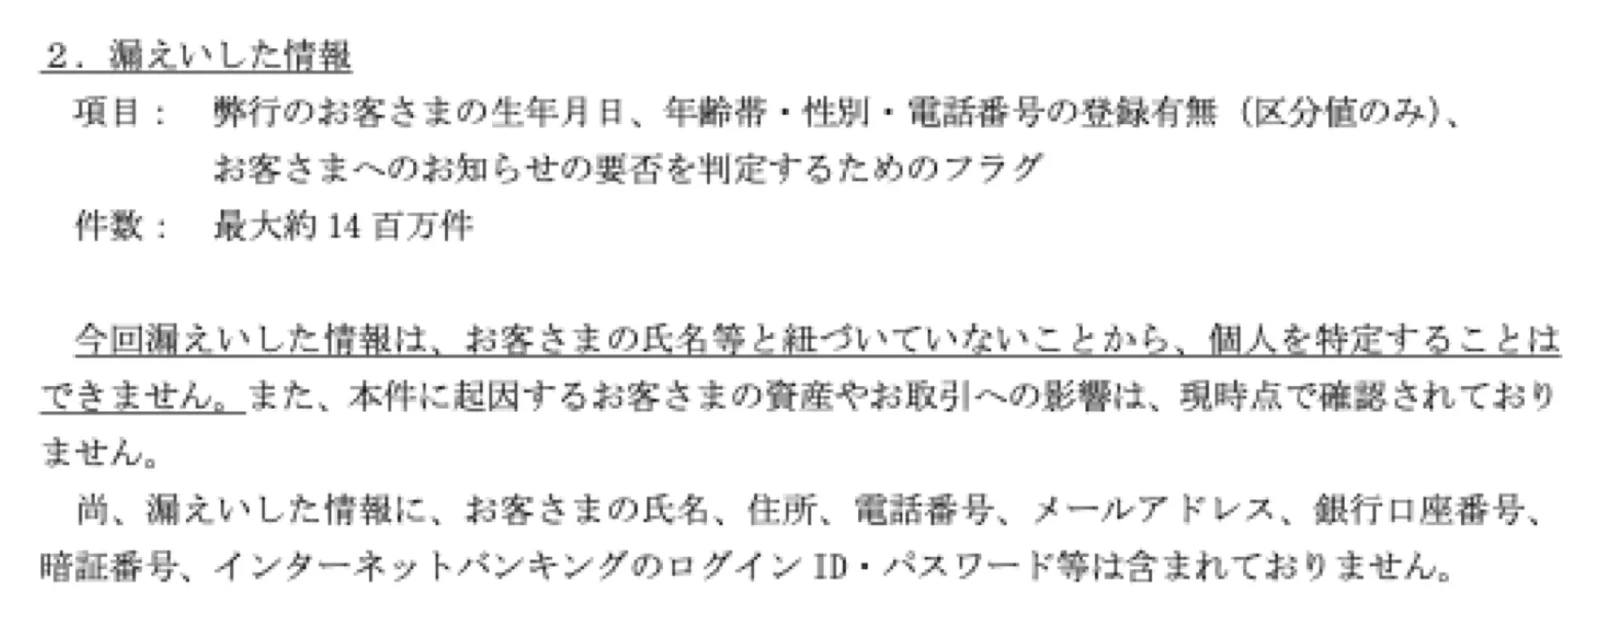
| 三井住友銀行 | 生年月日、年齢帯・性別・電話番号の登録の有無(区分の値のみ)など | 最大約1,400万件 |
| 三菱UFJ銀行 | 性別・年齢・住んでいる地域(都道府県または政令指定都市) | 約650万件 |
出典:ZOZO(11月20日)、DHC(11月18日)、三井住友銀行(11月20日)、三菱UFJ銀行(11月18日)
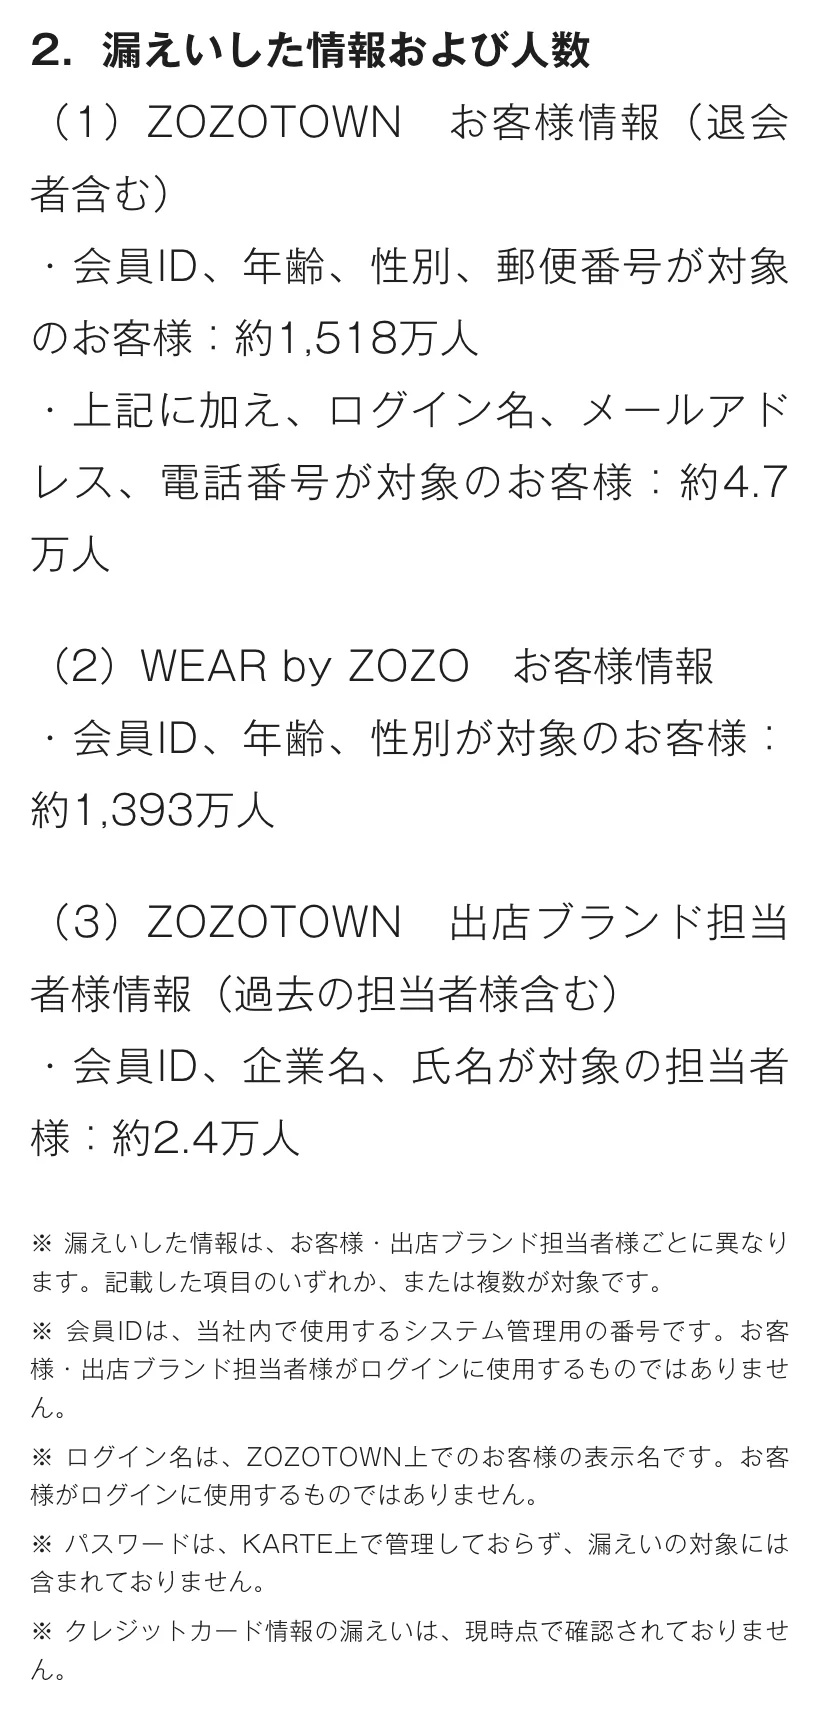
- ZOZO・DHCは、ログインのパスワードとクレジットカードの情報は対象外と説明しています。
- 三井住友銀行は、氏名・住所・口座番号・暗証番号・ネットバンキングのIDとパスワードが対象外で、お客さんの資産や取引への影響は確認されていないと説明しています。
- 三菱UFJ銀行の対象は性別・年齢・地域だけで、あなたを特定したり連絡したりできる情報は対象外です。
自分が対象か確かめる方法
- よく使う通販・銀行・アプリの公式サイトのお知らせで、KARTEの件が出ていないか確かめる
- 対象の企業からは、多くの場合メールなどで個別に連絡が届きます。届いたら、メールのリンクから開かず、公式アプリかブックマークした公式サイトから内容を確かめる
- まとめサイトの一覧は参考にとどめ、最後は各社の公式発表で確かめる
各社が口をそろえて呼びかけているのが、この件に便乗した偽の連絡です。プレイドも「当社をかたる不審なメールが届く可能性」があると注意しています。漏れた情報そのものより、漏えいを口実にした偽メールのほうが、あなたにとって身近な危険です。
4PayPayの乗っ取り 入口は連携ログイン
PayPayは、携帯電話番号のほかに、Yahoo! JAPAN ID・Googleアカウント・Appleアカウントでも登録できます。PayPayの公式ヘルプによると、GoogleやAppleのアカウントと連携すると、電話番号とパスワードに加えて、GoogleやAppleのアカウントでもログインできるようになります。
便利な仕組みですが、裏を返すと、GoogleやAppleのアカウントを乗っ取られた時点で、PayPayの入口も開いてしまいます。PayPayの公式サポートはXで、こうしたアカウントの乗っ取りでPayPayが不正に使われる事例を直近で確認したとして、次の対策を呼びかけました。
- 二段階認証を設定する
- パスワードを使い回さない
- ログインの通知や履歴で、不審な点がないか確かめる
PayPayは8月にも、他社サービスのアカウントが乗っ取られ、連携しているPayPayアカウントまで不正利用される手口を公式に知らせていました。11月の注意喚起は、この手口が続いていることを示しています。
補償の条件を先に知っておく
第三者に不正に使われた被害は、条件を満たせば全額が補償されます。ただし条件があり、とくに大事なのが「60日以内」と「警察への届出」です。
- 損害が出た日から60日以内に申請し、事前に警察へ被害を届け出る必要があります。審査には申請から約2〜3か月かかります。
- だまされて自分で残高を送った取引は補償の対象外です。「返金します」と言われて送金を操作する詐欺には特に注意が必要です。
5パスキーでも乗っ取り?
パスキーは、顔や指紋、スマホのロック解除でログインする仕組みで、パスワードより安全な方法として広まっています。それなのに、パスキーを設定していた証券口座で乗っ取りの疑いが出ました。
共同通信によると、今回の被害は生体認証そのものを破られたのではなく、GoogleやAppleのアカウントを乗っ取ってパスキーを使われたとみられています。アカウントのパスワード変更を求める偽メールを信じて入力し、口座を使われた恐れがあるとのことです。
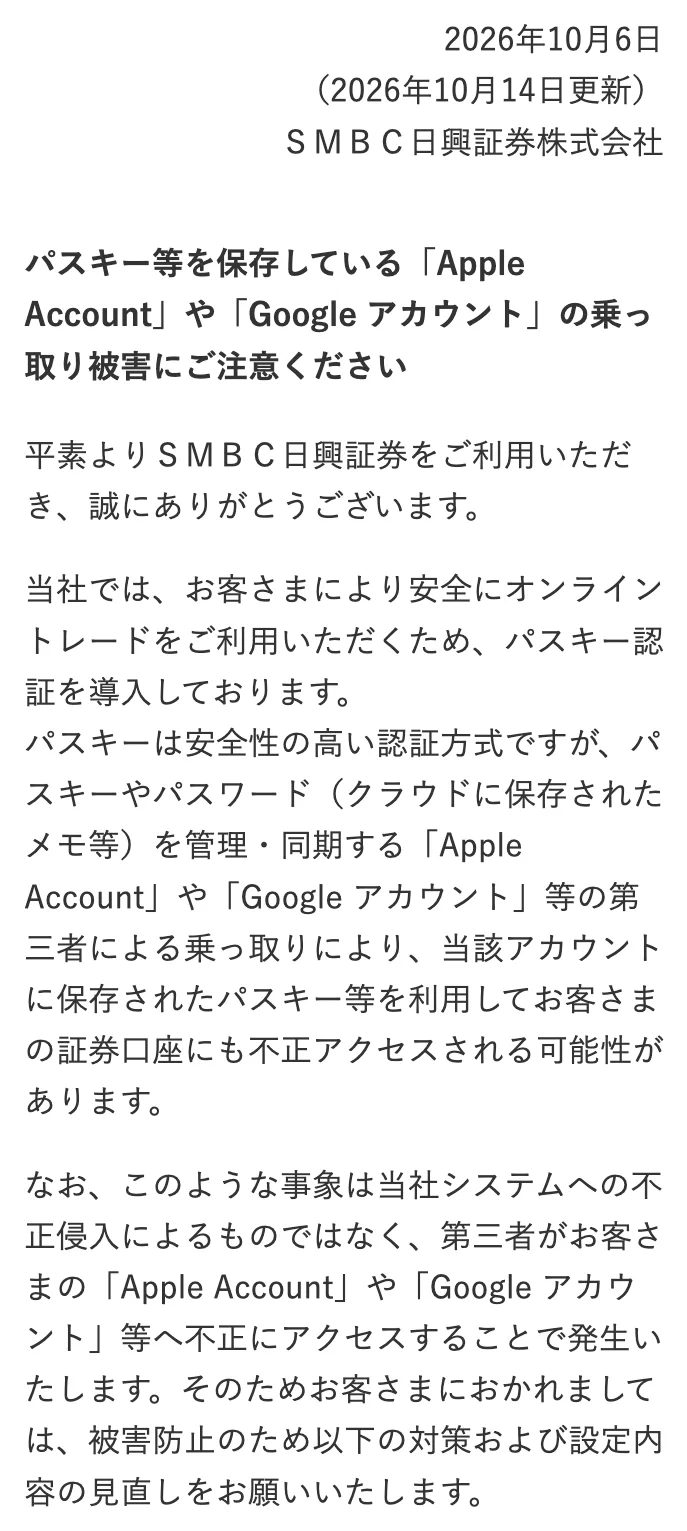
パスキーは、iPhoneならAppleアカウント、AndroidやChromeならGoogleアカウントに保存され、ほかの端末と同期されます。だからこそ、日本証券業協会は「クラウド上にパスキーをバックアップする場合、AppleアカウントやGoogleアカウントについても多要素認証を設定する等、厳重に管理」するよう呼びかけています。
パスキー自体は偽サイトにだまされにくい、強い仕組みです。Googleもパスキーでフィッシングへの安全性を高められると説明しています。大切なのは、パスキーを保管しているGoogleとAppleのアカウントの守りまで固めることです。
63つに共通する乗っ取りの入口
KARTE、PayPay、パスキーの証券口座。3つは別々の事件ですが、攻撃者があなたのお金にたどり着くまでの道すじを描くと、同じ形が見えてきます。
- ① 情報が漏れる・集められる企業の漏えいや、別のサイトから流出したパスワードなどが攻撃の材料になります。
- ② 偽のメール・SMSが届く漏えいへのお詫び、パスワード変更の依頼、ログイン通知などを装い、偽サイトへ誘います。
- ③ GoogleやAppleのアカウントを乗っ取られる偽サイトでIDとパスワードを入力すると、鍵束ごと相手の手に渡ります。
- ④ 連携したサービスまで開いてしまう「Googleでログイン」「Appleでサインイン」でつないだPayPay、パスキーを保存した証券口座、AIサービスなどに入られます。
入口として特に多いのは、次の5つです。
| 入口 | よくある形 |
|---|---|
| 便乗の偽メール・SMS | 「情報漏えいのお詫び」「確認のお願い」を名乗り、リンクを押させる。ZOZO・三菱UFJ銀行などが注意を呼びかけています |
| パスワード変更の偽メール | GoogleやAppleを名乗り、パスワードの変更を求める。パスキー証券口座の件で指摘された手口です |
| ログイン通知の偽メール | 「【PayPay】ログイン通知」などの件名で、パスワードやカード情報の入力を求める |
| パスワードの使い回し | 別のサイトから漏れたパスワードで、GoogleやAppleのアカウントに入られる |
| 不審なアプリ | 案内されたアプリを入れてしまう。PayPayはすぐに機内モードにしてアプリを消すよう案内しています |
IPAの「情報セキュリティ10大脅威 2026」でも、個人向けの脅威に「フィッシングによる個人情報等の詐取」「スマホ決済の不正利用」「インターネット上のサービスへの不正ログイン」が並んでいます。今回の事件で見えた手口と、ぴったり重なります。
7AI対AI 詐欺も守りも進化する
ここで、AIの話に入ります。偽メールの見た目は、この数年で大きく変わりました。警察庁は2026年9月の報告で、「AI技術の発達により、文章の自然さや偽装の精度が大幅に向上するなど、従来と比較して見抜きにくいフィッシングが増加」していると指摘しています。同じ報告では、2026年上半期のフィッシング報告が約73万件にのぼりました。
以前は「日本語がおかしいメールは怪しい」が見分け方の基本でした。生成AIを使えば、自然な日本語の文面をすぐに大量に作れます。さらに、年齢や性別、住んでいる地域のような属性が分かれば、相手に合わせた文面も作れます。KARTEの件で漏れたのは主に属性の情報です。こうした情報も詐欺の文面づくりの材料になり得る、と覚えておくと身を守りやすくなります。
一方で、AIの使い方が雑な偽メールも見つかっています。フィッシング対策協議会は2026年10月の報告で、AIに文面づくりを指示したとみられる文がメール本文に残っていた例を挙げています。10月の報告件数は116,580件で、国税庁をかたるものが約26.1%、Amazonをかたるものが約16.4%でした。
- 自然な日本語の偽メールを、短い時間で大量に作る
- 属性に合わせて文面を変える
- AIで不正なプログラムや偽サイトを作る(警察庁が懸念として指摘)
- Gmailは迷惑メール・フィッシング・マルウェアの99.9%以上をブロック
- Pixelの電話アプリはGemini Nanoで詐欺の電話を検知
- パスキーと2段階認証で、だまされても鍵を渡しにくくする
守る側のAIの最前線
Googleは、AIを使った迷惑メールのフィルターで1分あたり約1,000万件の迷惑メールをブロックしていると説明しています。電話の詐欺にもAIが使われ始めました。Google Pixel 9以降の電話アプリには「詐欺検知」があり、端末の中で動くAI「Gemini Nano」が、詐欺の疑いがある通話を知らせます。日本も対象の国に入っています。
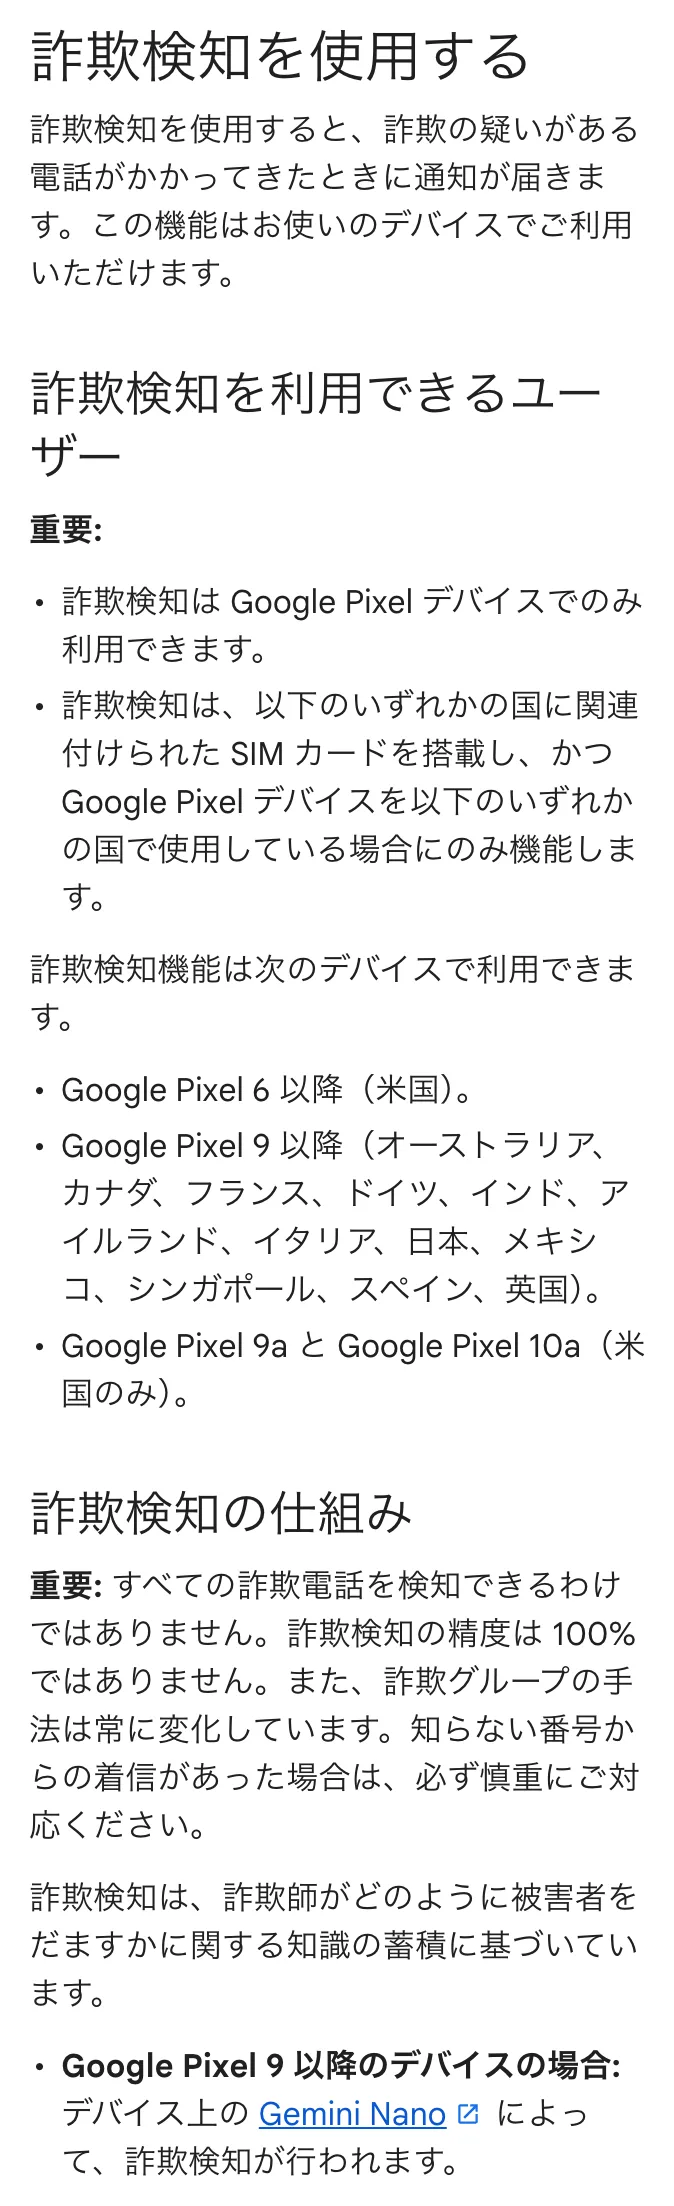
この機能は初めは無効になっているので、Pixelを使っているなら設定で有効にしておくと安心です。Googleも精度は100%ではないと説明しているので、AIの警告は「最後の確認役」として頼りにし、あなた自身の注意と組み合わせるのが一番強い使い方です。
8AIの会話履歴も同じ鍵の中
もう1つ、AIの時代ならではの視点があります。ChatGPT・Gemini・Claudeといった対話型AIにも、GoogleやAppleのアカウントでログインしている人が多いはずです。
| サービス | ログインのしかた | 守り方 |
|---|---|---|
| Gemini | Googleアカウント。チャットは「履歴」に保存され、初めの設定では18か月で自動削除 | Googleアカウントの2段階認証とパスキー。履歴の自動削除の期間も見直せます |
| ChatGPT | メールのほか、Google・Microsoft・Appleでログインできる | 設定の「セキュリティとログイン」から多要素認証(認証アプリ・プッシュ通知・SMS・パスキー)を有効にする |
| Claude | 「Googleで続行」かメールで続行。Claude専用のパスワードはない | Googleアカウントの守りがそのままClaudeの守りになる。怪しいときはすべての端末からログアウト |
AIには、仕事の資料や家族の相談、体調のことまで話している人も多いでしょう。GoogleやAppleのアカウントを乗っ取られると、こうした会話の履歴まで相手に見られるおそれがあります。AIを安心して使い続けるためにも、鍵束の大元を固めておくことが大切です。
9乗っ取りを防ぐ5つの守り
ここからは、あなたが自分でできる対策です。どれも数分から始められます。
- Google・Appleのアカウントに2段階認証とパスキーを設定する
Googleは「アカウント」→「セキュリティとログイン」→「Googleにログインする方法」から2段階認証プロセスを有効にできます。Appleアカウントの2ファクタ認証も必ずオンにしておきましょう。Googleのセキュリティ診断を使うと、足りない対策を一覧で教えてくれます。
- ログイン中の端末を見直す
Googleはgoogle.com/devicesで、ログイン中の端末を確かめられます。Appleもサインイン中のデバイスの一覧から、心当たりのない端末を削除できます。
- 「Googleでログイン」「Appleでサインイン」の連携を整理する
使っていないアプリとの連携は外しておきます。Googleは「Googleでログイン」機能の使用を停止でき、Appleはアプリごとに「Appleでサインイン」を削除できます。
- AIサービスの守りも固める
ChatGPTはメールでログインしている人も、多要素認証をオンにしておきます。GeminiとClaudeは、Googleアカウントの守りがそのまま効きます。
- PayPay側の設定も見直す
「アカウント」→「セキュリティとプライバシー」で端末の認証(顔・指紋・パスコード)を有効にし、新しい端末でのログイン通知を見逃さないようにします。利用可能額を設定しておくと、被害の上限を抑えられます。
「リンクは押さず、公式アプリから確かめる」。漏えいのお詫び、ログイン通知、パスワード変更の依頼など、どんなに本物らしくても、届いたメールのリンクではなく、いつもの公式アプリやブックマークから開くことを習慣にしましょう。
10被害にあったときの手順
「身に覚えのない支払いがある」「ログイン通知が届いた」と気づいたら、時間との勝負です。次の順に動くと、被害を小さくできます。
- GoogleやAppleのアカウントのパスワードを変え、知らない端末からログアウトさせる
- PayPayはパスワードを変更し、ログイン中のすべての端末からログアウトする(「すべての端末を削除してログアウト」)
- PayPayのサポート窓口(0120-990-634)や、証券会社・銀行の窓口に連絡する
- 警察に相談・届け出る。緊急でない相談は#9110、サイバー事案は警察庁のオンライン受付窓口から都道府県警察へ
- PayPayの補償は損害が出た日から60日以内に申請する
お金のトラブル全般は消費者ホットライン188でも相談できます。偽メールを受け取っただけなら、フィッシング対策協議会への報告が、ほかの人の被害を防ぐ手助けになります。
11AIのプロとしての見方
AIの開発に携わる立場から見て、今回の一連の事件で一番大きいと感じるのは、守るべき場所が「鍵1本」に集まったことです。
かつては、サービスごとに別々のパスワードがあり、1つが破られても被害はそこで止まりました。いまは「Googleでログイン」「Appleでサインイン」、そしてパスキーの同期のおかげで、1つの鍵で多くの扉を開けられます。これは便利さと安全性を大きく前に進めた仕組みで、私たちも使うべきだと考えています。その代わり、大元の鍵を取られたときの被害は一気に広がります。PayPayとパスキー証券口座の件は、その裏側がはっきり表れた例です。
もう1つは、企業に預けたデータの扱いです。AIで一人ひとりを理解するサービスが増えるほど、企業には行動や属性のデータが集まります。KARTEの件では、解約後に消すべきデータが残っていました。AIを使う企業ほど、「集めたデータを必要なくなったら確実に消す」ことが信頼の土台になると、私たちは考えています。
そして攻撃も守りも、AIで速く、賢くなっています。偽メールは自然になり、守る側ではGmailやPixelのAIが詐欺を止めています。人の目だけで見抜く時代から、AIの守りを味方につけ、鍵の大元を固める時代へ移りました。怖がってAIから離れるより、AIの守りを正しく使いこなすほうが、あなたの安全につながります。
楽天証券の情報漏えいとAI詐欺の関係は、こちらの記事でも詳しく解説しています。
12よくある質問
なります。KARTEは企業がサイトやアプリの裏側で使うサービスなので、ZOZOTOWNや銀行のアプリを使っていれば対象になり得ます。各社の公式発表と、届いた個別の連絡で確かめてください。
ZOZOやDHCは、ログインのパスワードは対象外と説明しています。それでも、GoogleやAppleのアカウントと同じパスワードを別のサイトで使っているなら、この機会に変えて、2段階認証やパスキーを設定しておくと安心です。
パスキーは偽サイトにだまされにくい強い仕組みです。続けて使い、パスキーを保管しているGoogleとAppleのアカウントに2段階認証を設定するのが正しい守り方です。
第三者による不正利用は、条件を満たせば全額補償です。損害が出た日から60日以内の申請と警察への届出が必要で、自分で送金した取引は対象外になります。
文面の自然さで見分けるのは難しくなっています。メールの中身で判断するより、「リンクを押さず、公式アプリやブックマークから確かめる」ことを習慣にするのが確実です。
13まとめ
鍵束の大元を固めておけば、PayPayも証券口座も、AIとの会話も、まとめて守れます。まずはGoogleのセキュリティ診断から始めてみてください。
参考文献
- プレイド「『KARTE』への不正アクセスについて」(2026年11月13日)
- プレイド「『KARTE』への不正アクセスに関する続報」(2026年11月16日)
- プレイド「『KARTE』への不正アクセスに関する当社調査結果と、サービス再開の見通し等のお知らせ」(2026年11月20日)
- プレイド「業績予想の修正に関するお知らせ」(2026年11月20日)
- プレイド「プレイド、『KARTE AI』を発表。KARTEシリーズは、人とAIが協働するCXプラットフォームへ」(2025年10月30日)
- ZOZO「当社利用の外部サービス『KARTE』への不正アクセスについて」(2026年11月20日)
- DHC(2026年11月18日)
- 三井住友銀行「業務委託先への不正アクセスによる情報漏えいについて」(2026年11月20日)
- 三菱UFJ銀行(2026年11月18日)
- 信濃毎日新聞(共同通信)(2026年11月20日)
- ITmedia Mobile「GoogleやAppleなどのアカウント乗っ取りでPayPay不正利用の事例 サポートが注意喚起」(2026年11月20日)
- PayPay お知らせ(2026年8月28日)
- PayPay ヘルプ「アカウント登録方法」
- PayPay ヘルプ「不正利用に伴う補償申請について」
- PayPay「不正やトラブルへの対策」
- 東京新聞(共同通信)「生体認証の証券口座で被害 乗っ取りに注意呼びかけ」(2026年11月11日)
- SMBC日興証券(2026年10月6日、10月14日更新)
- 日本証券業協会「パスキー」についての注意喚起
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
- フィッシング対策協議会「2026/10 フィッシング報告状況」(2026年11月20日)
- IPA「情報セキュリティ10大脅威 2026」
- Google セーフティセンター「Gmail」
- Google 電話アプリ ヘルプ「詐欺検知を使用する」
- Google「Gemini アプリのプライバシー ハブ」
- OpenAI ヘルプ「多要素認証(MFA)を管理する」
- Claude ヘルプ「Claude アカウントにログインする」
- Google アカウント ヘルプ「2 段階認証プロセスを有効にする」
- Apple サポート「Apple Accountの2ファクタ認証」